2026.10.14
生成AI禁止設定で守る安全な業務利用の設計
IT関連
生成AI禁止設定は、単にアクセスを遮断する作業ではありません。機密情報を守りながら、現場が安全な代替手段を使える状態をつくる、AIガバナンスの入口です。
無条件の全面禁止は一見安全に見えますが、個人アカウントや未承認サービスへ利用が隠れるAIシャドーITを招くおそれがあります。禁止する対象と、条件付きで認める対象を分ける設計が欠かせません。
本記事では、リスク評価、生成AI社内ポリシーと生成AI社内規程の役割分担、AI権限管理、生成AI利用申請、教育、監査指標までを順に整理します。安全性と生産性を両立する社内AIルールを実務に落とし込みましょう。
生成AI禁止設定を全面禁止で終わらせない
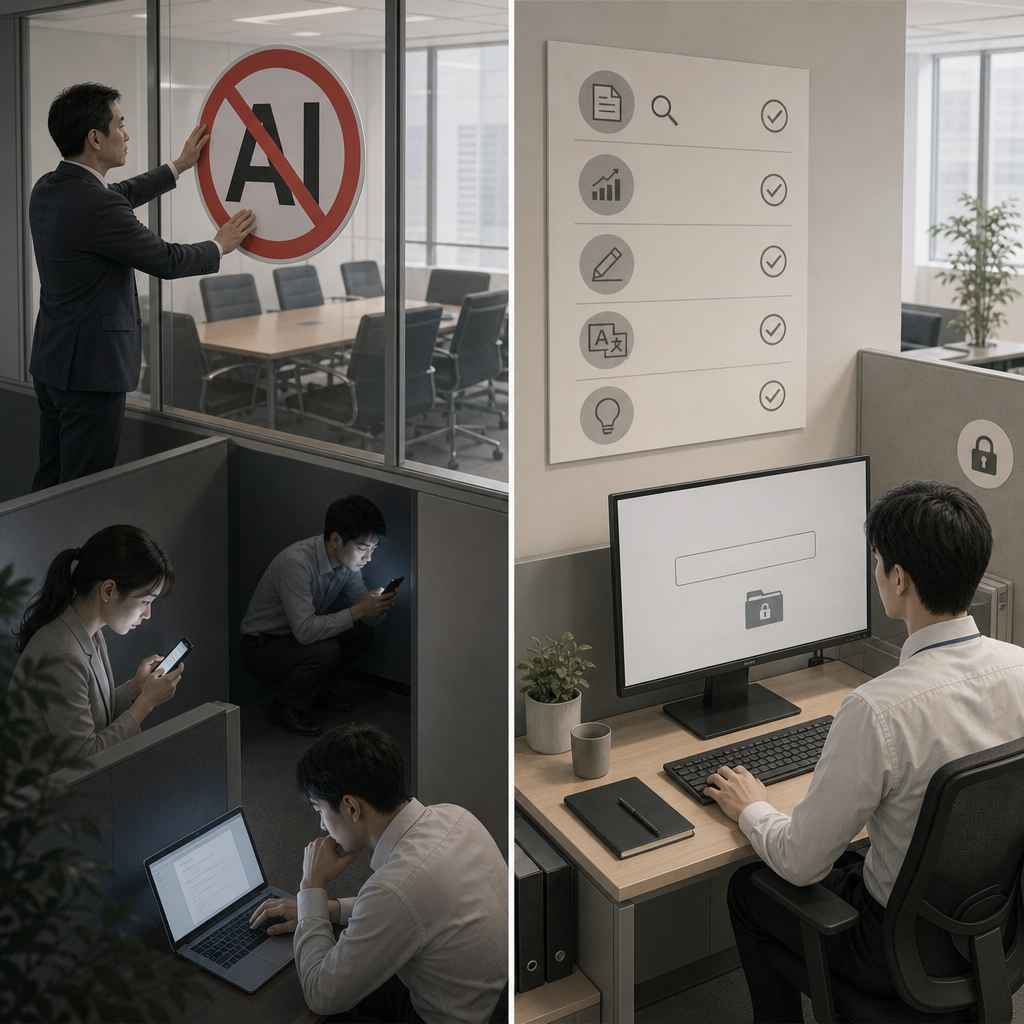
禁止設定が必要になる主なリスク
生成AI禁止設定が必要な理由は、入力情報と出力結果の両方にリスクがあるためです。顧客情報、未公表の事業計画、認証情報、ソースコードを一般向けサービスへ入力すると、保存・学習・第三者提供の条件次第で統制を失います。
生成AI情報漏えいは、悪意ある持ち出しだけで起こるものではありません。担当者が議事録の要約やコードの修正を急ぐ過程で、氏名、契約条件、脆弱性情報を貼り付けるといった日常的な操作でも発生します。
出力にも注意が必要です。もっともらしい誤情報、存在しない根拠、他者の著作物に類似した表現を、そのまま社外資料や製品へ転用すれば、品質・知的財産・説明責任の問題につながります。
- 入力データの保存、学習利用、越境移転の有無を確認する
- 出力物は根拠確認と人による最終承認を必須にする
- プラグイン、コネクタ、エージェントの外部操作権限を分離する
全面禁止が招くAIシャドーIT
全面禁止だけでは、AIシャドーITを減らせない場合があります。業務を早く終えたい現場が、個人メールアドレスや私物端末で無償ツールを使えば、会社は利用状況も入力内容も把握できません。
業務で生成AIを活用していると答えた企業は34.5%である一方、活用を禁止している企業は0.4%とされています。禁止が例外的な選択になりつつある今、実態に合わない規制は隠れた利用を誘発します。
営業、開発、管理部門で必要な用途は異なります。文章のたたき台、公開情報の要約、社内文書検索など、低リスク業務に安全な環境を提示しなければ、禁止設定は形骸化しやすくなります。
- 未承認AIの利用実態を匿名アンケートとログで把握する
- 安全な承認済みツールと相談窓口を先に用意する
- 違反者を責める前に、利用目的と代替手段を確認する
許可・条件付き許可・禁止を分ける
実務では、利用目的、利用ツール、入力データの3軸で区分する方法が有効です。公開済み情報の要約は許可、社内情報を扱う業務は契約済み環境で条件付き許可、個人情報や認証情報の入力は原則禁止と定めます。
条件付き許可には、法人契約、学習利用の制御、管理者ログ、SSO、多要素認証、保存設定などを組み合わせます。ツール名だけで可否を決めず、契約プランと利用設定まで確認することが重要です。
禁止項目は短く明確に書きます。特に、顧客の個人情報、秘密保持契約下の情報、未公開の財務情報、パスワードやAPIキーは、用途の有益性にかかわらず入力不可と示します。
| 判定軸 | 許可 | 条件付き許可 | 禁止 |
|---|---|---|---|
| 入力情報 | 公開情報 | 社内分類済み情報 | 個人・秘密情報 |
| 利用環境 | 承認済みツール | 法人契約環境 | 利用不可 |
| 承認 | 不要 | 管理者承認 | 例外なし |
| 出力確認 | 利用者確認 | 上長または担当確認 | 作成禁止 |
- 許可:公開情報を使う下書き、発想支援、翻訳の補助
- 条件付き許可:社内情報を扱う承認済み法人環境
- 禁止:個人情報、認証情報、秘密情報、未公開データの入力
リスクに応じて生成AI社内ポリシーを設計する
ポリシーと規程の役割を分ける
生成AI社内ポリシーは判断原則、生成AI社内規程は守るべき義務として設計します。ポリシーでは安全・透明性・人による責任といった方針を示し、規程では対象者、禁止事項、承認手続、違反時の措置を具体化します。
現場向けには、規程の全文だけでは足りません。1ページで確認できる社内AIルール、用途別のチェックリスト、ツールごとの設定手順を整え、判断に迷う時間を減らすことが定着につながります。
ポリシーは、社内利用と顧客向けサービスへの組込みを分けて扱います。後者では、モデルの選定、学習データ、説明可能性、誤作動時の停止手段まで、より厳格な評価が必要です。
- ポリシー:組織としての利用原則と判断基準
- 規程:対象者、禁止事項、承認、違反対応
- 手順書:日々の設定、申請、確認方法
情報分類を入力可否へつなげる
入力可否は、情報資産の機密性分類と連動させると判断がぶれません。機密性Aは秘密文書に相当する高い機密性を有する情報資産、機密性Bは直ちに一般公表を前提としない情報資産として、原則入力禁止にします。
機密性Cは、機密性A又は機密性B以外の情報資産です。ただし、公開済みであっても第三者の著作物、個人の肖像、契約で再利用を制限されたデータは、別途確認が必要になります。
入力前には、匿名化や要約だけで安全と決めつけないことが大切です。複数の断片を組み合わせると個人や取引先を識別できる場合があるため、データ保護担当者への相談経路を設けます。
- 機密性A:秘密情報、認証情報、未公開の重要データ
- 機密性B:社内資料、契約条件、一般非公開の業務情報
- 機密性C:公開済み情報を中心に、用途別の確認を行う
著作権と出力品質の責任を明記する
生成物は利用者が内容を確認し、対外利用の責任を負うと明記します。生成AIは法令、契約、社内方針を自動で保証しません。引用元、数値、法令名、顧客向け表現は、必ず一次情報や専門担当者で検証します。
実在しない判例を含む資料が裁判所へ提出された事例では、ChatGPTで生成された6件の判例は、すべて実在しないものだったとされています。もっともらしい出力ほど、根拠確認の省略を防ぐ手順が必要です。
画像、文章、コードを外部公開する場合は、著作権、商標権、肖像権、ライセンス条件を確認します。生成AIを使った事実の表示要否も、顧客契約や媒体の規約に沿って事前に判断しましょう。
- 根拠URLや原典を確認できない出力は対外利用しない
- 法務・広報・品質保証の確認対象を事前に定義する
- 生成物の利用記録とレビュー記録を残す
生成AI社内規程を運用できる条文にする
規程に入れるべき必須項目
生成AI社内規程は、約10項目に整理すると現場で参照しやすくなります。目的、適用範囲、用語、承認済みツール、入力禁止情報、出力確認、申請、ログ、違反対応、改訂手続を基本骨格にします。
適用範囲は正社員だけに限定しません。役員、派遣社員、業務委託先、子会社、海外拠点、退職予定者のアカウントまで含め、誰がどの契約条件に従うのかを明示します。
既存の情報セキュリティ規程、個人情報保護規程、就業規則、開発標準との優先関係も重要です。矛盾があれば、現場が都合のよいルールだけを選び、統制が崩れてしまいます。
- 目的と適用範囲を冒頭に明示する
- 禁止入力と承認済み環境を具体的に列挙する
- 違反時の報告先、調査、是正措置を定める
責任分界と承認経路を明確にする
規程を機能させる鍵は、誰が決め、誰が確認し、誰が記録するかを分けることです。経営層は方針と予算、法務は契約と権利、情報システムは設定、セキュリティは監視、現場責任者は利用目的を担います。
新規ツールの利用は、現場が目的とデータ分類を申請し、情報システムとセキュリティが技術条件を確認し、法務が契約条件を確認する流れにします。高リスク用途は責任者の最終承認を必須にします。
関連調査では86.4%(前年度調査55.2%)、68.9%(前年度調査49.7%)という伸びが報告されています。利用の拡大に合わせて、申請の滞留を避ける明確な権限分界が求められます。
- 経営層:方針、予算、重大例外の承認
- 法務・セキュリティ:契約、リスク、事故対応の判断
- 現場管理者:業務妥当性と出力レビューの確認
教育と周知を規程の一部にする
規程は配布するだけでは守られないため、利用場面に沿った研修を組み込みます。入力禁止情報、誤情報の検証、著作権、プロンプトインジェクション、事故時の連絡方法を、職種別の演習で学べるようにします。
研修は入社時だけで終わらせず、ツール追加、重大事故、法令や契約条件の変更時にも実施します。受講率だけでなく、演習での誤入力率や相談件数を測ることで、理解度を確かめられます。
5,000名超が受講したAIDX研修では、受講満足度99%・2024年度調査という結果もあります。満足度に加え、実務で迷わず相談・申請できるかを測ることが、教育効果の確認には重要です。
- 短い事例演習で禁止入力と安全な代替案を学ぶ
- 研修受講記録を監査可能な形で保管する
- 質問を歓迎する窓口を設け、隠れた利用を防ぐ
AI権限管理と生成AI利用申請をつなぐ
最小権限で承認済み環境を使う
AI権限管理では、全員に同じ機能を与えず、職務に必要な最小権限を付与します。閲覧、チャット、ファイル添付、外部コネクタ、管理設定、API利用を分離し、機密データへ接続できる人を限定します。
SSOと多要素認証を使えば、退職・異動・委託終了時にアカウントを一元的に停止できます。個人アカウントやBYOAIを例外として扱い、業務データを扱う場合は法人管理下へ移行します。
エージェントやMCPなど、外部ツールを呼び出す仕組みは特に慎重に扱います。読み取り権限だけで始め、メール送信、ファイル削除、発注などの破壊的操作は個別承認と人の確認を求めます。
- SSOで本人確認と退職時の停止を一元化する
- ファイル添付と外部連携は役割別に制限する
- APIキーは個人共有せず、保管庫と定期ローテーションで管理する
利用申請を遅い手続にしない
生成AI利用申請は、統制と現場の速度を両立する入口です。申請フォームには、利用目的、対象部署、ツール名、料金プラン、入力データ分類、外部連携、想定出力、責任者を記載させます。
審査は低・中・高リスクに分けます。公開情報のみの文章支援は簡易審査、社内データ連携は詳細審査、個人情報や顧客提供機能を含む案件は法務・セキュリティを交えた審査にします。
最初に深く調べるのは3サービスまでに絞ると、比較が進みます。評価観点を定型化すれば、1サービスあたり30分ほどで判断できるようになってきます。例外承認には期限と再審査日を設定します。
- 申請内容を台帳化し、承認理由と条件を残す
- 例外利用には期限、責任者、再評価日を付ける
- 審査結果と安全な代替ツールを申請者へ返す
端末とネットワークの禁止設定を重ねる
技術的な生成AI禁止設定は、端末、ブラウザ、ネットワーク、SaaS管理の複数層で実施します。単一のURLブロックだけに頼ると、別ドメイン、モバイルアプリ、個人回線からの利用を防げません。
Webフィルタでは、最大1,000個のURLをブロックまたは許可できる製品もあります。ただし、カテゴリ判定の誤遮断や新サービスへの追随遅れがあるため、承認済みサービスのホワイトリストを併用します。
Google WorkspaceやMicrosoft 365の管理機能では、外部アプリ連携、共有範囲、監査ログを確認します。macOS、Windows、iOS、Androidでも管理プロファイルをそろえ、例外端末を放置しないことが重要です。
- Webフィルタ:未承認サイトへの接続を制限する
- MDM:管理端末のアプリ・設定を統一する
- SaaS管理:外部連携、共有、監査ログを確認する
社内AIルールブックで監査と改善を続ける
現場用ルールブックを一枚から始める
社内AIルールブックは、規程を現場の行動へ変換する実務書です。業務開始前に「何を入力してよいか」「どのツールを使えるか」「出力を誰が確認するか」を短時間で判定できる形式にします。
たとえば営業には提案書の構成案、開発には公開コードの説明、管理部門には公開制度資料の要約といった安全な例を示します。同時に、顧客名入り議事録や認証情報を入力しない例も併記します。
ルールブックは罰則一覧にしないことが大切です。業務を止めずに安全性を高める代替手段、申請先、相談先、緊急時の連絡先まで掲載すると、社内AIルールとして使われやすくなります。
- 利用前:データ分類と承認済み環境を確認する
- 利用中:入力を最小化し、外部連携を確認する
- 利用後:出力の根拠確認とレビュー記録を残す
生成AI情報漏えい時の初動を決める
生成AI情報漏えいが疑われたら、削除依頼より先に事実と証拠を保全します。利用者は直ちに上長と窓口へ連絡し、入力内容、日時、アカウント、画面、関連ログ、共有先を記録します。独断で履歴を消すと調査が難しくなります。
次に、情報システムとセキュリティがアカウント停止、トークン無効化、外部連携停止などの封じ込めを行います。法務と個人情報保護の担当者は、契約上の通知義務、本人・顧客への説明、監督機関への対応を判断します。
原因調査では、利用者のミスだけで終わらせません。禁止設定の抜け穴、分かりにくい分類、承認ツール不足、教育不足、過剰な業務負荷を確認し、ルール・設定・研修の三面から再発防止を行います。
- 証拠保全:入力内容、時刻、画面、ログを確保する
- 封じ込め:アカウント、API、連携機能を停止する
- 再発防止:原因を設定・規程・教育へ反映する
KPIで禁止設定を見直す
禁止設定の効果は、ブロック件数だけで判断せず、安全性と業務影響を併せて測ります。未承認ツールの検知数、生成AI利用申請の件数と処理時間、例外承認数、研修受講率、出力レビュー率を継続的に確認します。
AIシャドーITの兆候として、ブロック急増、私用メールでのファイル送信、問い合わせの減少、部門間の利用格差に注目します。数字の悪化を処罰に直結させず、安全な利用環境を改善する材料として扱います。
見直しは四半期に1回を基本に、重大な脆弱性、契約条件変更、新しいコネクタ導入、事故発生時には臨時に実施します。設定変更の理由と影響範囲を残せば、監査と次回改訂に役立ちます。
- 安全性:事故件数、禁止入力検知、未承認ツール数
- 利便性:申請処理時間、承認ツール利用率、相談件数
- 品質:出力レビュー率、修正率、対外公開前の差戻し数
まとめ
生成AI禁止設定は、全面遮断ではなく、情報分類・承認済み環境・最小権限・監査を組み合わせる運用設計です。生成AI社内ポリシーで原則を定め、生成AI社内規程と社内AIルールブックで日々の判断へ落とし込むことで、AIシャドーITと生成AI情報漏えいの両方を抑えられます。
要点
- 禁止・条件付き許可・許可を、用途、ツール、入力データで分ける
- AI権限管理と生成AI利用申請を連動させ、例外を可視化する
- 社内AIルールは教育、ログ、四半期ごとの見直しまで含めて運用する
- 事故時は削除を急がず、証拠保全、封じ込め、通知判断を順に行う。
- 承認済みの安全な代替手段を示し、隠れた利用を防ぐ
まずは、現在使われている生成AIサービス、入力されているデータ、個人アカウント利用の有無を棚卸ししてください。その結果を基に、最初の3サービスを評価し、利用区分、申請票、緊急連絡先を定めるところから始めましょう。
よくある質問
Q1. 生成AI禁止設定は全社で一律に行うべきですか?
一律の全面禁止より、入力データの機密性、利用目的、契約済み環境の有無で、許可・条件付き許可・禁止を分ける方法が実務的です。高機密情報と認証情報は原則禁止にします。
Q2. 個人アカウントでの生成AI利用を認めてもよいですか?
業務データを扱う個人アカウント利用は、ログ、契約、退職時の停止、データ利用条件を管理できないため避けるべきです。業務利用は承認済みの法人環境へ統一します。
Q3. 生成AI利用申請では何を確認しますか?
利用目的、ツールと料金プラン、入力データ分類、学習利用と保存条件、外部連携、利用者、責任者、想定出力、ログ取得の可否を確認します。例外承認には期限も設定します。
Q4. AIシャドーITを見つけた場合、利用者を処分すべきですか?
故意かどうか、入力情報、既存ルールの分かりやすさ、安全な代替手段の有無を確認します。まずは封じ込めと事実確認を行い、再発しない承認環境や教育へ改善を反映します。
Q5. 生成AI情報漏えいが疑われた際の最初の行動は何ですか?
上長と定めた窓口へ直ちに報告し、入力内容、時刻、利用アカウント、画面、ログを保全します。独断で履歴を消去せず、セキュリティ担当の指示でアカウント停止などを実施します。
参考文献・出典
[](/) [全国無料講演](/lectures)[お問い合わせ](/contact) [x3d AIX 総合研究所…
x3d.jp
[](https://eques.co.jp)…
eques.co.jp
[コンテンツへスキップ](#main-content) ## media AI活用の最前線 # 生成AI利用ガイドラインのテンプレ|社内ルール・条文例【2026】…
uravation.com