2026.10.15
AI事故対応を事業継続力に変える実践手順
IT関連
AI事故対応は、生成AIの誤回答を訂正するだけではありません。情報漏えい、誤送信、不適切な公開、AIエージェントによる想定外の操作までを、被害の拡大前に止めて説明責任を果たす経営課題です。
AIは業務の速度を高める一方、入力データ、外部ツール連携、検索拡張、権限設定という複数の層で事故を起こし得ます。現場任せの対処では、原因究明に必要なログやプロンプトまで失い、復旧判断と顧客説明が遅れます。
本記事では、事故発生直後の初動、AIリスク評価、AIレッドチームによる予防、AI出力検証とAI受入テスト、AI監査対応までを一続きの運用として整理します。開発・法務・情報システム・業務部門が共有できる判断軸を作りましょう。
AI事故対応で最初に止めるべきもの
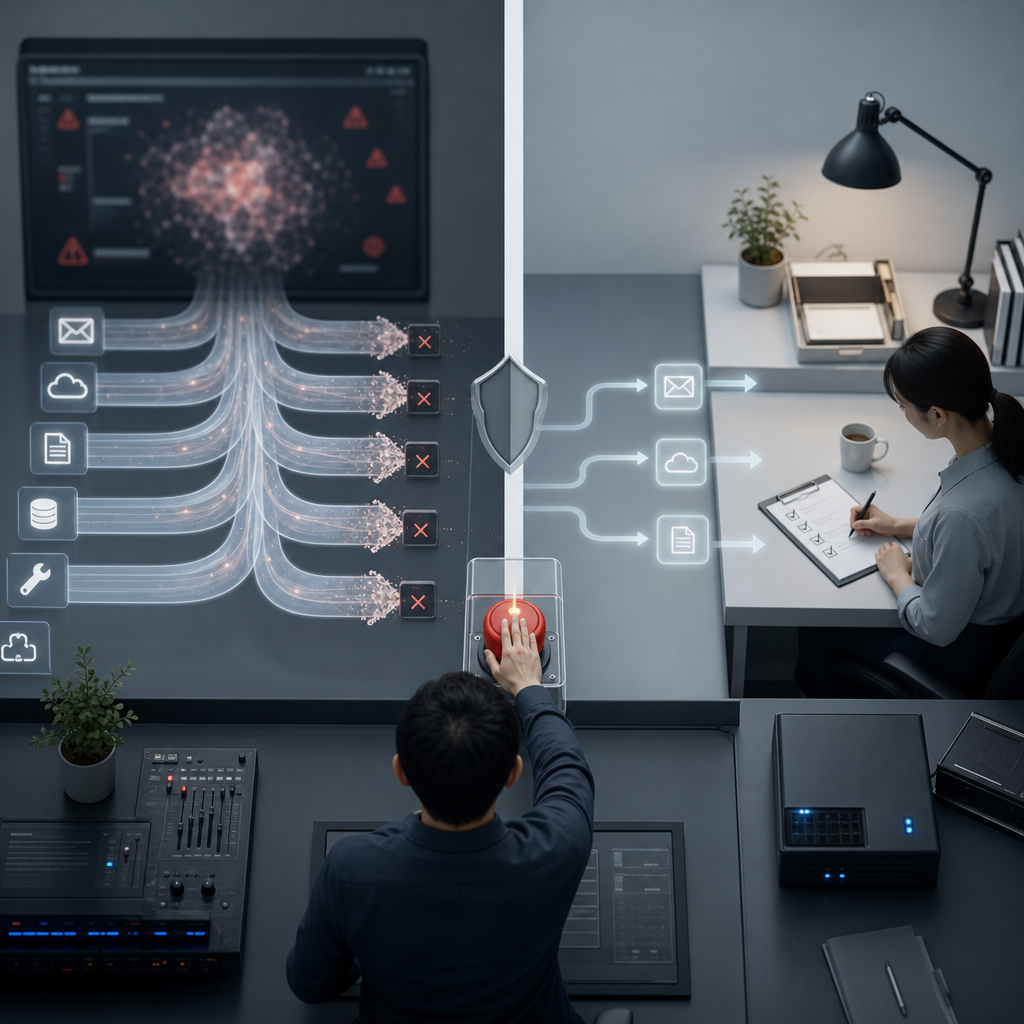
事故の定義を業務影響でそろえる
AI事故とは、モデルが誤答した事象だけでなく、個人情報や機密情報の流出、著作権・規制への抵触、誤判断による顧客不利益、AIエージェントの不正な外部操作など、実害または実害のおそれが生じた状態です。単なる不具合と混同しない定義が必要です。
まず「誰に」「何が」「どこまで」影響したかで、ハザード、インシデント、重大事故を分類します。たとえば社内だけの誤答と、顧客へ誤った契約案内を送信したケースでは、停止範囲、通知先、証拠保全の優先順位が大きく異なります。
NISTのAI RMF 1.0は、信頼できるAIを設計・運用するための枠組みです。事故対応では、技術障害だけを追うのではなく、有効性、安全性、公平性、説明可能性、プライバシーへの影響を同時に確認する視点として活用できます。
- 情報漏えい・誤送信・誤公開
- ハルシネーションによる誤案内・誤判断
- 著作権、差別、規制違反のおそれ
- AIエージェントの過剰権限・想定外実行
最初の1時間は封じ込めを優先する
発生直後に最優先すべきことは、原因を断定することではなく、外部への影響を止めることです。公開、メール送信、API実行、データ更新、エージェントのツール実行を遮断し、利用者には代替の手動経路または前版を案内します。
実務では最初の10分で外部送信・更新・公開を遮断し、発生時刻を固定してログ保全を始めます。対応の遅れは、誤った出力やデータが複製・再送信される範囲を広げ、後から正確な影響件数を特定する難易度も高めます。
15分以内に責任者を招集し、30分以内に対応責任者を決定するルールを事前に定めましょう。当日中に原因仮説と処置を記録すれば、復旧後の説明が属人的な記憶に依存せず、再発防止の検証材料になります。
| 時間帯 | 主な対応 | 判断の焦点 |
|---|---|---|
| 00-15分 | 遮断・ログ保全 | 外部影響の停止 |
| 15-30分 | 重大度・責任者決定 | 指揮系統の確立 |
| 30-45分 | 対象件数の仮集計 | 影響範囲の把握 |
| 45-60分 | 代替運用・暫定案内 | 業務継続と通知 |
- 公開・送信・更新・実行を一時停止する
- 利用者向けの代替手順を準備する
- 責任者と次回共有時刻を明確にする
- 暫定判断と未確認事項を記録する
証拠を失わない保全と報告を行う
AI事故対応では、入力情報、プロンプト、参照資料、モデル名、設定値、ツール呼び出し、出力、承認履歴、操作ログを保全します。画面だけを保存しても、後から同じ条件で再現できなければ、根本原因と責任分界を十分に検証できません。
証拠の原本を編集せず保管し、複製に調査メモを付ける方法が有効です。特にRAGやAIエージェントでは、取得した文書の版、検索結果、外部APIの応答、権限トークンの利用状況まで追跡できる状態を維持します。
報告は初報、更新報、終報に分け、確定事項と未確認事項を混在させないことが重要です。顧客、本人、法務、セキュリティ責任者への連絡基準を事故前に決め、憶測を含む説明や、復旧を急ぐあまりのログ削除を避けます。
- プロンプトと出力の対応関係を保存する
- モデル・データ・ポリシーの版を固定する
- 外部送信先と対象件数を区分する
- 確定情報と調査中の情報を分ける
AIリスク評価で事故の起点を減らす
棚卸しから評価を始める
AIリスク評価は、導入可否を一度判定して終える審査ではありません。利用中のモデル、生成AIアプリケーション、RAGの参照データ、AIエージェント、連携先、利用部門、管理者を棚卸しし、変更に応じて評価を更新する継続活動です。
評価対象には、正式導入したツールだけでなく、部門単位で使われる未申請のAIも含めます。現在企業内で使用されているAIツールの約91%は、セキュリティやIT部門による監視なしで運用されているという指摘もあり、可視化なしに統制は始まりません。
資産台帳には、用途、入力できる情報、出力の利用先、人間の承認者、保持期間、外部連携、停止方法を登録します。この情報があれば、事故時に影響を受ける利用者とデータを短時間で絞り込み、適切な封じ込めを選べます。
- モデル・データ・エージェントを一つの台帳で管理
- 業務上の意思決定と出力利用先を記録
- 外部委託先・API・プラグインも対象に含める
- 停止担当者と緊急連絡先を明確化
可能性と影響度を分けて判定する
リスクの優先順位は、発生可能性だけで決めません。漏えい件数、金銭・身体・権利への影響、意思決定の不可逆性、検知の難しさ、法令や契約への影響を組み合わせ、受容・低減・移転・回避の方針を決めます。
AI関連の侵害を受けた組織の97%は、適切なAIセキュリティ対策を講じていなかったという調査結果があります。高リスク業務では、便利さを理由に公開モデルへ機密情報を入力させず、データ分類と最小権限を先に実装することが基本です。
評価はモデル精度だけに偏らせず、バイアス、説明可能性、toxicity、事実整合性、利用者の誤解まで確認します。たとえば出力が正しそうに見えるほど、人が検証を省略する危険が高まるため、利用文脈ごとの人的統制も評価項目に入れます。
- 発生可能性と業務影響を別軸で採点
- 重大性はデータ種別と意思決定の重さで補正
- 技術対策と人による承認を組み合わせる
- 評価結果を受容判断の根拠として残す
運用中の変化を継続監視する
AIリスク評価は、リリース前の一回限りでは不十分です。モデル更新、プロンプト変更、参照データの追加、利用者増加、外部ツール連携の変更によって、同じ機能でも事故の起き方と影響範囲が変化します。
監視では、拒否された操作、異常なプロンプト、出力訂正率、エスカレーション件数、権限外アクセス、回答品質の低下を継続的に見ます。重大な変化を検知したら、利用制限、追加テスト、再承認へ戻す運用が必要です。
利用制限と例外承認の設計は、事故の入口を狭める有効な手段です。部署や情報区分ごとの禁止事項を整備する際は、生成AI禁止設定の進め方:利用制限・権限管理・例外運用を社内ルールに落とし込む方法も参考にし、現場が守れる代替手段まで用意しましょう。
- モデル・データ・連携の変更を再評価の契機にする
- 異常入力と訂正率を運用指標にする
- 例外利用は期限・目的・責任者を記録する
- 監視結果を台帳と教育内容へ反映する
攻撃を想定した検証で弱点を見つける
プロンプトインジェクションを入口から防ぐ
プロンプトインジェクションは、悪意ある指示を入力文、添付ファイル、Webページ、メール本文などに埋め込み、AIに本来の制約を無視させようとする攻撃です。RAGやブラウジング機能を持つAIでは、信頼できない外部コンテンツが攻撃経路になります。
対策の要点は、システム指示だけに依存しないことです。外部文書を命令ではなくデータとして扱い、ツール実行前に許可リストとパラメータ検証を行い、高影響な操作には人の承認を置きます。モデルの判断を認可判断そのものにしてはいけません。
事故調査では、どの文書や入力が指示の上書きを誘発したかを再現します。そのため、取得コンテンツ、チャンク、プロンプトテンプレート、ツール呼び出しを関連付けて保存し、危険なパターンを検知ルールと回帰テストに追加します。
- 外部コンテンツを信頼済み指示として扱わない
- ツール権限を用途単位で最小化する
- 重要操作は人の明示承認を要求する
- 攻撃入力を回帰テスト資産に変える
AI脆弱性診断は実行経路まで見る
AI脆弱性診断では、モデルの安全性だけでなく、認証、API、データストア、ベクトル検索、プラグイン、監視基盤まで含めて検査します。AIアプリケーションの事故は、単一モデルの欠陥より、複数コンポーネントの接続部分で起きることが少なくありません。
診断では、越権アクセス、機密プロンプトの漏えい、検索結果を介した命令注入、データポイズニング、過剰なツール権限、ログへの機密情報混入を確認します。脆弱性の発見だけで終えず、悪用条件、影響、暫定回避策、恒久対策の順で記録します。
診断結果は、開発チームだけの課題表に閉じないことが大切です。業務責任者は停止条件を、情報システム部門は権限とログを、法務は通知要否を確認し、重大度に応じた改善期限を合意すれば、未修正の弱点を可視化できます。
- 認証・データ・連携・監視を横断して診断
- 悪用の成立条件と業務影響を分けて記録
- 暫定対策と恒久対策の責任者を指定
- 修正後に同一攻撃で再検証する
AIレッドチームで現実的な攻撃を再現する
AIレッドチームは、攻撃者、誤用する利用者、想定外の業務フローという観点から、守りの穴を意図的に探す活動です。通常の品質テストでは通過する機能でも、悪意ある連続入力や権限の組み合わせによって、危険な出力や実行に至る場合があります。
生成AIレッドチームでは、脱獄、機密抽出、差別的出力、誤情報の拡散、ツールの誤実行、データ汚染をシナリオ化します。テスト担当者は成功・失敗だけでなく、モデルの応答、ガードレール、承認者、監視通知がそれぞれ機能したかを評価します。
重要なのは、見つけた弱点を責める文化にしないことです。攻撃シナリオを学習資産として蓄積し、開発前の設計レビュー、AI受入テスト、運用監視へ戻すことで、生成AIレッドチームの成果が単発イベントではなく継続的な予防策になります。
- 攻撃者・誤用者・運用者の視点を使い分ける
- 連続入力と外部連携を含むシナリオを作る
- 検知・停止・承認の連鎖を評価する
- 結果をテストケースと教育に再利用する
出力と自律実行を安全に受け入れる
AI出力検証を利用目的に合わせる
AI出力検証は、文章が自然かどうかを確認する作業ではありません。出力を誰が何の判断に使うかを起点に、事実性、根拠、完全性、禁止表現、個人情報、著作権、差別・有害性を検証し、必要な場合は人が修正・承認します。
顧客通知、契約、採用、融資、医療・安全関連のように影響が大きい用途では、生成結果をそのまま外部へ出さない設計が必要です。参照元を表示し、重要な主張は原典と突合し、信頼度が低い場合に回答を保留する経路を設けます。
AI出力検証の記録には、入力の種類、出力、参照根拠、判定者、修正理由を残します。こうしたデータは、誤答の傾向分析だけでなく、事故後に訂正対象を特定し、顧客へ説明する際の監査証跡としても役立ちます。
- 高影響の出力は人による承認を必須化
- 根拠表示と原典照合を業務画面に組み込む
- 不確実な回答を保留できるようにする
- 訂正理由を品質改善データとして蓄積
AI受入テストで再開条件を明文化する
AI受入テストは、開発者が動作確認を終えた後に、業務責任者が本番利用を認められるか判断する検証です。正常ケースだけでなく、境界値、異常入力、禁止データ、攻撃入力、連携障害、停止操作まで、実際の業務条件で確認します。
受入基準は「精度が高い」といった曖昧な表現を避けます。許容できない誤答の定義、必須の根拠表示、承認が必要な操作、ログの取得範囲、障害時の切替時間を合意し、失敗時に誰が出荷停止を決めるかまで定めます。
事故からの再開でも、同じAI受入テストの考え方が有効です。原因への対策だけでなく、同種の攻撃・誤用を再現して防御できること、代替運用から安全に戻せること、関係者へ必要な訂正と通知を済ませたことを再開条件にします。
- 正常・異常・攻撃・障害のケースを扱う
- 業務責任者が受入判断を行う
- 停止条件と再開条件を事前に合意する
- 修正後の回帰テストを必須にする
AIエージェント安全は権限設計で決まる
AIエージェント安全の中心は、賢いモデルを選ぶことではなく、実行できる操作を制御することです。メール送信、発注、顧客データ更新、コード配布などを自律実行させるときは、モデルの誤認が即座に業務上の損害へつながります。
対策として、読み取りと書き込みの権限を分離し、金額・宛先・対象件数に上限を設け、重要操作は二者承認にします。また、実行前の計画表示、実行後の差分記録、異常時の緊急停止スイッチを実装して、利用者が介入できる状態を保ちます。
AIエージェント安全を検証する際は、エージェントが拒否すべき指示も明示します。権限外の要求、曖昧な依頼、外部文書に埋め込まれた指示、通常と異なる大量処理を拒否または承認待ちにできることが、事故の封じ込めにつながります。
- 最小権限と用途別トークンを適用する
- 高影響操作に上限と二者承認を置く
- 計画・実行・差分を追跡可能にする
- 緊急停止を定期的に演習する
AI監査対応で説明できる運用を定着させる
監査証跡を運用に埋め込む
AI監査対応では、監査の直前に資料を集めるのではなく、意思決定を再現できる証跡を日常運用に埋め込みます。対象AI、用途、リスク評価、承認、プロンプト、入出力、モデル版、アクセス権、事故対応の記録が連結していることが重要です。
監査可能なビルトイン・システムを導入している企業は36%に過ぎない。また、完全な監査証跡(audit trail)を備えている組織はわずか28%にすぎないとされます。後追いで表計算ファイルを作るより、ログと承認を業務フローに組み込むほうが確実です。
証跡には、変更前後のポリシー、評価結果、例外承認、テスト結果、教育履歴も含めます。AI監査対応を内部統制の一部として運用すれば、インシデントの説明、外部委託先の管理、経営層へのリスク報告を同じ根拠で行えるようになります。
- 判断・入力・出力・承認を関連付けて保存
- モデルとポリシーの変更履歴を残す
- 例外利用に期限と再承認を設定
- 証跡へのアクセス権も管理する
生成AI監査は利用実態と統制を確認する
生成AI監査では、モデルの性能評価に加えて、実際に誰が何を入力し、出力をどの業務で使い、誰が承認しているかを点検します。利用規程だけがあっても、シャドーAIや無断の外部連携を把握できなければ、事故予防の統制としては機能しません。
89%のCEOがAIを活用した重要な投資を行った、あるいは向こう1年間で行う予定であると答えています。一方で、46%の企業がリスクを緩和するためのデータガバナンスを挙げているため、投資速度に見合うデータ統制と責任分担が欠かせません。
生成AI監査では、データ分類、プロンプトの入力制限、出力確認、人間の承認、教育、ログ保存、委託先管理を一貫して確認します。監査の指摘を単発の是正に終わらせず、AI台帳、受入基準、事故対応手順へ反映することが実効性を高めます。
- 利用規程と実際の利用ログを照合する
- 入力データの分類と持ち出し制限を確認する
- 出力の利用目的と承認者を追跡する
- 委託先を含む統制の責任分界を明確化する
事後レビューを改善サイクルへ戻す
事故終結後は、復旧の速さだけで成功と判断しません。検知はなぜ遅れたか、停止権限は十分だったか、利用者への案内は適切だったか、訂正対象を漏れなく特定できたかを検証し、根本原因と再発防止策を責任者・期限付きで決めます。
監査実務でもデータ活用は進んでおり、データ分析ツール利用割合は97%(上場会社監査業務)とされています。ある取り組みでは年間約22万時間(総監査時間の3%強)を削減し、全取引100%を250以上のAI制御ポイントで分析しています。
ただし、分析範囲が広がっても最終責任まで自動化されるわけではありません。四半期ごとの演習、年1回の社内AI研修、レッドチーム結果の見直しを通じて、現場が異常を報告し、責任者が止め、組織が学習する運用を定着させましょう。
- 原因・検知・判断・連絡・復旧を分けて振り返る
- 改善策に責任者と期限を設定する
- 訓練結果を手順書と受入基準に反映する
- AI台帳を更新して次の評価につなげる
まとめ
AI事故対応の成熟度は、事故が起きないことだけでは測れません。外部影響を止め、証拠を保全し、影響を調査し、利用者へ説明し、安全な条件で再開できることが重要です。AIリスク評価、攻撃検証、出力確認、監査証跡を一つの運用に接続しましょう。
要点
- 初動では原因究明より先に、公開・送信・実行を止める。
- AI台帳とログが、影響調査・監査・再発防止の共通基盤になる。
- プロンプトインジェクション対策は、指示文ではなく権限・承認・検証で多層化する。
- AIエージェントは最小権限、上限、二者承認、緊急停止を前提に設計する。
- 事後レビューをAI受入テストと教育に戻すことで、次の事故を防ぐ。
まずは、自社で利用するAIを台帳化し、重大事故の停止権限と連絡先を確認してください。そのうえで、代表的な業務を1つ選び、ログ保全、代替運用、再開基準までを含む机上演習を実施することが、実効性ある対策の第一歩になります。
よくある質問
Q1. AI事故対応で最初に行うべきことは何ですか?
原因の断定より先に、公開、送信、データ更新、AIエージェントの外部操作を止めます。同時に発生時刻を固定し、入力、出力、ログ、設定、承認履歴の保全を開始してください。
Q2. AIの誤回答はすべて事故として扱うべきですか?
すべてを重大事故にする必要はありません。ただし、顧客への誤案内、意思決定への利用、機密情報の露出、差別的内容、規制違反につながる誤回答は、影響度に応じて正式なインシデントとして管理します。
Q3. プロンプトインジェクションはなぜ危険ですか?
外部文書や入力に埋め込まれた指示で、AIが本来の制約を無視し、情報を漏らしたり不正なツール操作をしたりするおそれがあるためです。外部コンテンツを命令として扱わず、権限と承認で防御します。
Q4. AI受入テストでは何を確認しますか?
正常な回答精度だけでなく、禁止データの入力、攻撃的な指示、外部連携の障害、ログ取得、緊急停止、代替運用まで確認します。業務責任者が再開条件と停止条件を承認できる内容にすることが重要です。
Q5. AI監査対応のために最低限残すべき記録は何ですか?
AIの用途、利用部門、リスク評価、承認履歴、モデルとポリシーの版、入力と出力、参照データ、アクセスログ、例外申請、テスト結果、事故対応記録を関連付けて残すことが基本です。
参考文献・出典
[メインコンテンツへスキップ](#) Illumioは、「The Forrester Wave™: Microsegmentation Solutions, Q3 2026」において、リーダーおよびCustomer Favorite(顧客から高い評価を得たベンダー)に選出されました。…
www.illumio.com
 # AI事故対応を「想定外」で終わらせない ─ 停止・報告・再開を設計する5ステップ…
fourthwall.jp