2026.10.07
AIエージェント監査で築く統制と安全な運用
IT関連
AIエージェント監査は、自律的に判断・実行するAIを業務で使う企業に不可欠な統制です。成果物だけでなく、誰が何を根拠にどの権限で実行したかを追跡できなければ、監査品質も説明責任も保てません。
従来の生成AIは質問への回答が中心でしたが、AIエージェントは検索、社内システム更新、外部API呼び出しまで連続して実行します。そのため、精度評価だけでは不十分であり、権限、データ、承認、停止、証跡を一体で設計する必要があります。
本記事では、監査対象としてのAIエージェントを定義し、台帳による管理、安全性評価、監査手続への組み込み方を整理します。中堅企業でも始めやすい最小構成から、継続的監査へ発展させる実務手順まで解説します。
AIエージェント監査とは何を確かめるのか
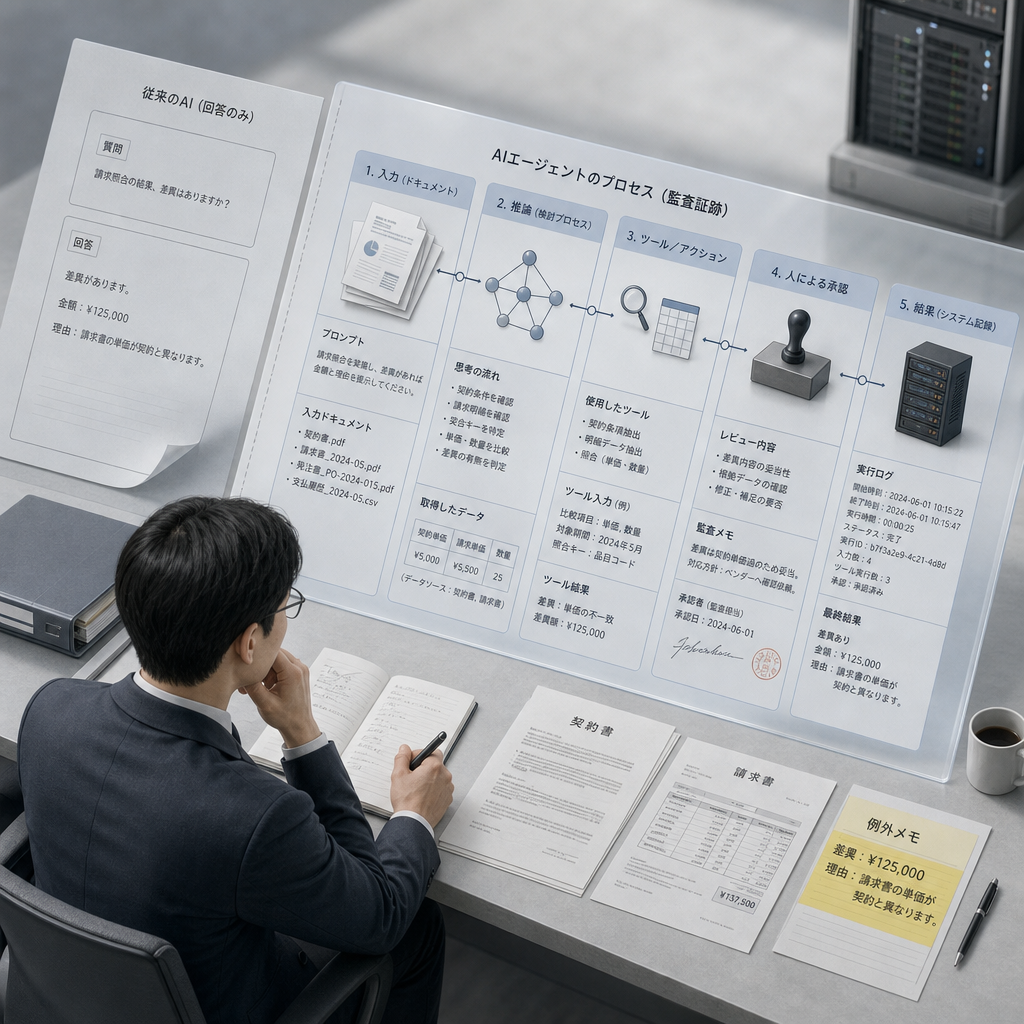
成果物ではなく判断から実行までを検証する
AIエージェント監査とは、AIの回答内容だけでなく、入力、参照データ、推論、ツール実行、承認、出力までの連鎖を検証する活動です。目的はAIを止めることではなく、業務上の判断を再現・説明・統制できる状態にすることです。
従来のAI監査がモデル精度やデータ品質に重点を置くのに対し、エージェントでは行動の妥当性も対象になります。たとえば請求照合エージェントなら、参照した契約書、例外判断、会計システムへの登録操作を一つの証跡として結び付けます。
RPAは決められた手順を反復する仕組みですが、AIエージェントは状況に応じて次の行動を選びます。この差が、プロンプト、検索結果、委任したツール、例外時の人間承認まで確認する監査設計を必要にします。
- 入力データと参照根拠の完全性
- 実行したツール・API・権限の適正性
- 人間の承認判断と最終責任の明確化
監査工程を四つに分けて役割を定める
導入は、監査業務を「計画」「調査」「分析」「報告」の4プロセスに分けると整理しやすくなります。各工程でAIに任せる作業と監査人が判断する作業を先に分離すれば、過度な自律化を避けながら効果を得られます。
計画ではリスク情報の収集と監査テーマ候補の整理、調査では証憑の収集と分類、分析では異常候補の抽出、報告では調書や報告書の下書きが主な対象です。現在は4プロセスにまたがる16の領域でAIを活用していますという実践例もあります。
ただし、重要性の判定、監査範囲の確定、監査意見の表明は監査人の責任です。AIの提案を採用した理由と棄却した理由を調書に残すことで、AI活用後もレビュー可能な監査品質を維持できます。
- 工程別に自動化の許容範囲を定義する
- 重要判断には承認者を必ず割り当てる
- AI出力の採否理由を監査調書に記録する
成熟度に合わせて本番適用を広げる
AIエージェント監査は、いきなり自律実行を目指す必要はありません。レベル0からレベル5までの6段階が定義されており、まずは文書検索や異常候補の提示から始め、検証済みの領域だけを段階的に拡張する進め方が現実的です。
実務では、レベル3の条件付き自立からレベル4の高度自立へと段階的な移行を支援します。条件付き自立では、金額閾値、対象システム、外部送信の有無などを条件に、人間承認へ戻すガードレールを設けます。
PoCでは正答率だけを追わず、レビュー時間、見逃し、誤検知、権限逸脱、停止件数を測ります。小さな対象業務で運用証跡を蓄積し、監査部門と情報システム部門が合意してから対象範囲を広げることが重要です。
- 低リスクな検索・分類から検証を開始する
- 本番前に例外処理と停止条件をテストする
- 効果とリスクのKPIを同じ画面で確認する
AIエージェント管理を台帳と権限から整える
全エージェントを台帳に登録して所有者を決める
AIエージェント管理の出発点は、利用中のエージェントを漏れなく把握することです。台帳には名称、業務目的、所有部門、責任者、モデル・バージョン、RAGデータ、接続先、利用者、停止方法、最終レビュー日を記録します。
2028年までにエンタープライズ・ソフトウェア・アプリケーションの33%に[エージェント型AI](https://www.ibm.com/jp-ja/think/topics/agentic-ai)が組み込まれる一方、2024年時点では1%未満でした。利用が急増する局面ほど、未登録のシャドーAIを放置しない台帳運用が必要です。
棚卸しでは、SaaS契約、ID管理、ネットワークログ、クラウド設定、部門への確認を突合します。未登録の利用を即座に禁止するだけでなく、用途とデータを確認して正規の管理対象へ移す経路を用意すると、現場の業務停止を抑えられます。
- 所有者不明のエージェントを残さない
- モデル変更と接続先追加を変更履歴に残す
- 四半期ごとに利用実態と台帳を照合する
最小権限と非人間IDで行動を制限する
AI権限管理では、エージェントに人間と同じ共有アカウントを与えないことが原則です。エージェント専用の非人間IDを発行し、実行主体、依頼者、対象アプリケーション、アクションの種類を識別できるようにします。
認証情報はAPIキー、OAuthトークン、サービスアカウントごとに保管・失効・更新を管理します。閲覧、作成、更新、削除、外部送信を分け、特に支払、個人情報取得、契約変更などは最小権限と人間承認を組み合わせます。
AI権限管理の監査では、付与済み権限だけでなく、実際に使われた権限を確認します。未使用の高権限、期限切れトークン、所有者不明のサービスアカウントを検出し、台帳と照合して縮小・廃止する循環が有効です。
- エージェントごとに専用IDを発行する
- 高リスク操作は二者承認にする
- 資格情報の利用履歴を定期的に点検する
変更時には再評価と再承認を実施する
AIエージェント管理では、モデル、プロンプト、RAGデータ、MCP接続、利用ツールの変更を同じ重さで扱いません。外部送信先や書込み権限が変わる変更は、影響分析と再承認を必須にする基準を定めるべきです。
管理成熟度は、Level 1:個別運用からLevel 2:台帳管理、Level 3:アクセス統制、Level 4:評価・監査、Level 5:ガバナンス統合へ進みます。自社の現在地を明示すると、優先すべき投資と統制の不足が可視化されます。
変更前後で同じテストセットを実行し、誤回答、拒否すべき操作の実行、権限外アクセス、処理時間を比較します。承認者は技術担当だけにせず、業務所有者、セキュリティ、監査の責任分担を明文化します。
| 段階 | 主な状態 | 優先する統制 |
|---|---|---|
| Level 1 | 個別運用 | 所有者の確定 |
| Level 2 | 台帳管理 | 利用状況の棚卸し |
| Level 3 | アクセス統制 | 最小権限・承認 |
| Level 4 | 評価・監査 | ログ検証・再評価 |
| Level 5 | ガバナンス統合 | 全社基準・継続改善 |
- 変更内容をリスク別に分類する
- 高リスク変更には回帰テストを課す
- 再承認の判断と根拠を台帳に残す
AIエージェント安全を評価して事故を防ぐ
リスクを権限とデータの両面で採点する
AIエージェント安全は、攻撃を防ぐ製品を導入するだけでは実現しません。業務影響、扱うデータの機密度、自律度、外部接続、書込み権限、監督の有無を採点し、リスクの高いエージェントから統制を厚くします。
評価例として、顧客データを読み取り、外部メールを送信し、契約システムを書き換えるエージェントは高リスクです。一方、公開情報だけを検索して社内文書の下書きを作る用途は、同じモデルでも低い権限で設計できます。
AIエージェント評価は導入前だけの審査ではありません。データセット、モデル、接続ツール、業務ルールが変わるたびに再評価し、残余リスクと受容者を記録することで、説明可能な運用になります。
- 機密度・自律度・外部接続を評価軸にする
- 残余リスクの受容者を明確にする
- 構成変更後は評価をやり直す
プロンプト注入とツール悪用を実地で試す
AIエージェント安全を確かめるには、プロンプトインジェクション、RAG汚染、ツール悪用、権限逸脱を想定したテストが必要です。攻撃文字列を拒否できたかだけでなく、機密情報を出さず、外部操作をせず、正しく人間へエスカレーションできたかを確認します。
企業システムの80%には最新のAPIが存在しておらず、ブラウザ操作やレガシー連携が増えます。この経路では画面上の不正指示を読み込む間接的プロンプトインジェクションにも備え、操作可能な画面と送信先を厳格に限定します。
「悪意のあるコードを100%吸収」のような表現を安全保証と受け取るのは危険です。製品機能の説明と、実際の自社データ・権限・業務手順での検証結果を分け、合格基準と未解決リスクを監査調書に残します。
- 攻撃シナリオごとに期待する停止動作を定義する
- 本番と同等の権限を使わず隔離環境で試す
- 失敗したテストは是正期限と責任者を設定する
隔離・停止・復旧の手順を先に決める
事故時に重要なのは、原因究明より先に影響を止めることです。緊急停止の権限者、隔離対象、資格情報の失効順、ログ保全場所、利用者への連絡、復旧の承認条件をプレイブックとして事前に合意します。
外部サービスの解説には、約47%や企業の88%といった割合、1.38K subscribers、Posted: 2026-09-29、受講満足度94%超えなどの訴求が見られます。しかし自社の安全性判断は宣伝値ではなく、再現可能なテストと実行ログに基づけるべきです。
サンドボックスでは外部通信、ファイル操作、クリップボード、認証情報へのアクセスを制限します。復旧時には旧モデルや旧プロンプトへ戻せるよう、構成を版管理し、隔離解除を業務所有者とセキュリティ担当の二者で承認します。
- 停止スイッチを本番前に動作確認する
- ログと設定を改変不能な場所に退避する
- 復旧後に同種の再発テストを実施する
生成AI監査を監査手続に組み込む方法
リスク評価から証憑検証まで役割を分ける
生成AI監査は、監査人の判断を置き換えるのではなく、母集団の把握と証憑レビューを拡張する手段です。まず業務リスクを定義し、AIには文書抽出、照合、異常候補の提示を任せ、監査人は重要性と十分性を判断します。
取引明細、契約書、規程、承認記録を横断して、金額差異、日付不整合、未承認の変更を探索できます。数百の説明変数を同時に考慮して高リスク領域を洗い出す手法でも、検出結果は仮説であり、原証憑による裏付けが必要です。
監査サンプルの選定根拠、AIが除外した条件、例外として抽出された案件を調書に記録します。この記録があれば、AIの提案を採用しなかった場合も含め、後続レビューで監査手続の妥当性を検証できます。
- AIの抽出条件を監査計画に明記する
- 例外候補は原証憑で再確認する
- サンプリング除外の理由を保存する
報告書ドラフトは人間のレビューを前提にする
AIが作成した監査調書や報告書ドラフトは、文書作成を速くしますが、そのまま確定してはいけません。監査基準との整合、事実の引用元、重要な例外の欠落、断定表現、機密情報の混入を、人間が項目化してレビューします。
レビュー担当者は、AIの記述ごとに証拠リンクをたどり、根拠のない要約や存在しない引用を除外します。特に内部統制の有効性や不正の疑いに関する文章は、担当部門への確認と責任者の承認を経て初めて報告書に反映します。
AI監査対応を円滑にするには、作成者、一次レビュー者、最終承認者を分けることが有効です。AIの利用範囲、利用モデル、入力したデータの区分、レビュー結果を明記すれば、外部監査への説明資料にもなります。
- 文書の各主張に証憑リンクを付ける
- 事実・推論・提案を文書内で区別する
- 最終意見は監査責任者が確定する
小規模な内部監査から継続運用へ進める
中堅企業の生成AI監査は、全社データ連携から始める必要はありません。規程改定の差分確認、購買申請の記載漏れ検出、契約条項の照合など、データ形式が比較的そろい、人間が短時間で検証できる業務を選びます。
大手の実践として、「AZSA Isaac」を2023年8月から導入し、2024年2月からはKPMG内部限定のナレッジを参照して回答する会計・監査に特化した「ChatKOMEI」を導入した例があります。重要なのは専用知識と利用範囲を統制している点です。
AI監査対応は、導入効果だけで評価しません。調書作成時間、例外検出数、誤検知、レビュー差し戻し、利用停止件数を定点観測し、改善サイクルを回します。ALION株式会社のように専属チームで開発支援を受ける場合も、業務側の所有者を置くことが前提です。
- 検証可能な定型業務を最初の対象にする
- 限定ナレッジとアクセス範囲を設計する
- 工数と品質の両方を導入前後で測る
生成AI利用ログで継続的な監査証跡を残す
監査に必要なログ項目を最初に定義する
生成AI利用ログは、利用回数を数えるだけの記録ではありません。誰が、どのエージェントに、どのデータ区分を渡し、どのモデルとツールを使い、何を実行し、誰が承認したかを結び付ける監査証跡です。
最低限、リクエストID、時刻、ユーザーID、エージェントID、モデル・バージョン、プロンプト要約、参照文書ID、ツール呼出し、結果、エラー、承認者、権限判定を記録します。機密プロンプト本文はマスキングやハッシュ化も検討します。
ログは改変可能な業務DBだけに置かず、アクセス制御された保管先へ転送します。保持期間、閲覧権限、削除手続、国外移転の有無をデータ区分ごとに定めることで、個人情報と営業秘密の取り扱いを明確にできます。
- 実行主体と依頼者を別々に記録する
- 証憑・ツール・承認を同じリクエストIDでつなぐ
- ログ閲覧にも最小権限を適用する
異常検知を監査計画と連動させる
生成AI利用ログを集めたら、通常と異なる行動を監視します。深夜の高頻度実行、未使用だった外部ツールの呼出し、拒否された権限要求の急増、機密データへの連続アクセスは、監査対象を絞り込む有力な兆候です。
ただし異常検知のアラート数が多いほど良いわけではありません。誤検知率、一次確認に要する時間、重大事象の検出率、未処理アラート数を確認し、閾値を業務特性に合わせて調整します。
ログを基にした継続的監査では、月次レビューで傾向を確認し、重大な逸脱は即時に所有者へ通知します。監査部門は個別事象の追及だけでなく、同じ権限設計やプロンプト設定が他のエージェントにもないか横展開で調べます。
- アラートの重大度を事前に定義する
- 誤検知率と未処理件数をKPIにする
- 同種の構成を横断的に点検する
監査証跡を経営判断と改善につなげる
ログは障害対応だけでなく、AIエージェント評価と投資判断の根拠になります。利用量、処理時間、承認率、差し戻し率、例外率、停止時間を業務成果と並べることで、自律性を上げるべき領域と人間確認を残すべき領域を判断できます。
不正対応特化型のAIエージェントを2025年6月にリリースし、2025年7月以降より監査エンゲージメントへの適用を開始した事例のように、用途を限定して証跡を蓄積する進め方は有効です。対象業務ごとのリスク差を無視した一律運用は避けます。
月次の運用会議では、AIエージェント管理の台帳、AI権限管理の変更、生成AI利用ログの異常、未解決リスクを一緒に確認します。これにより、監査を年1回の確認で終わらせず、日常運用に根付く統制へ変えられます。
- 成果指標と安全指標を同時に報告する
- 用途別に自律性の上限を見直す
- 台帳・権限・ログを同じ会議体で確認する
まとめ
AIエージェント監査の核心は、AIの出力を評価することではなく、判断から実行までの経路を追跡し、人間の責任で統制することです。台帳、最小権限、安全性テスト、レビュー可能な調書、生成AI利用ログをつなげれば、業務効率と説明責任を両立できます。
要点
- AIエージェントは成果物だけでなく、入力・権限・実行・承認まで監査する。
- 台帳、専用ID、最小権限を整備してから自律性を高める。
- 高リスク操作には人間承認、停止手順、改変困難なログを必ず設ける。
- AI生成の調書・報告書は、証憑リンクを用いて人間が最終レビューする。
- ログの異常と運用KPIを継続確認し、対象業務ごとに統制を改善する。
まずは利用中のAIエージェントを台帳化し、所有者、接続先、権限、停止方法を確認してください。その上で、低リスク業務のログレビューと安全性テストを始めることが、実効性のある監査体制への最短ルートです。
よくある質問
Q1. AIエージェント監査は通常のAI監査と何が違いますか?
通常のAI監査がモデルやデータの品質に重点を置くのに対し、AIエージェント監査はツール実行、権限利用、承認、外部送信を含む行動全体を検証します。
Q2. 最初に整備すべきものは何ですか?
AIエージェント台帳、所有者、専用ID、付与権限、接続先、停止手順を整備してください。これらがない状態で自律実行を広げることは避けるべきです。
Q3. 生成AI利用ログには何を残すべきですか?
利用者、エージェントID、時刻、モデル、参照データ、ツール実行、権限判定、結果、承認者を関連付けて記録します。機密情報はマスキングなどの保護も必要です。
Q4. AIが作成した監査報告書はそのまま使えますか?
使えません。根拠となる証憑、監査基準との整合、重要な例外の欠落、断定表現を人間の監査人が確認し、最終意見と責任は監査責任者が負います。
Q5. AIエージェントの安全性はどのタイミングで再評価しますか?
モデル、プロンプト、RAGデータ、利用ツール、外部接続、権限、業務ルールを変更した時点で再評価します。特に書込み権限や外部送信先の追加は再承認の対象です。
参考文献・出典
By [Matthew Finio](https://www.ibm.com/think/author/matthew-finio.html) , [Amanda Downie](https://www.ibm.com/think/author/amanda-downie.html)…
www.ibm.com
[ 機電・ITエンジニアリング事業 サービスサイト](/) [HOME](https://engineering-technology.brexa.com…
engineering-technology.brexa.com
* [販売パートナーの方](https://biz.moneyforward.com/resellers/?provider=ai_basic&provider_info=cv.3547.part.header) *…
biz.moneyforward.com