2026.11.19
AIコンプライアンスを実務に定着させる方法
IT関連
AIコンプライアンスとは、AIを便利に使うだけでなく、法令、契約、倫理、社内規程に沿って安全かつ説明可能に運用する仕組みです。生成AIの利用が現場主導で広がる今、後追いのルール整備では情報漏洩や不適切な意思決定を防げません。
対象は自社開発のAIだけではありません。外部SaaS、生成AI、AIエージェント、委託先のAI機能も含め、用途、データ、利用者、責任者を把握する必要があります。特に海外向けサービスでは、域外規制を含むAI規制対応が事業継続の前提になります。
本記事では、AIガバナンスとの違い、AIリスク評価、AI利用審査、生成AI社内ポリシー、AI監査対応までを一つの運用サイクルとして整理します。最初の台帳作成から責任分担、記録の残し方まで、現場で使える判断軸を解説します。
AIコンプライアンスの全体像を理解する
AIコンプライアンスとは何か
AIコンプライアンスは、AIに関係する法律、契約、知的財産、個人情報、業界ルール、社内方針を守るための実務です。単なる禁止事項の周知ではなく、AIの企画から利用停止まで、判断と記録を継続することが核心になります。
対象となるAIは、顧客向けの推薦機能や採用支援システムに限りません。文章作成、議事録要約、コード生成、画像作成などの生成AIも、入力情報や出力の使い方によって法務・セキュリティ上の影響を持ちます。
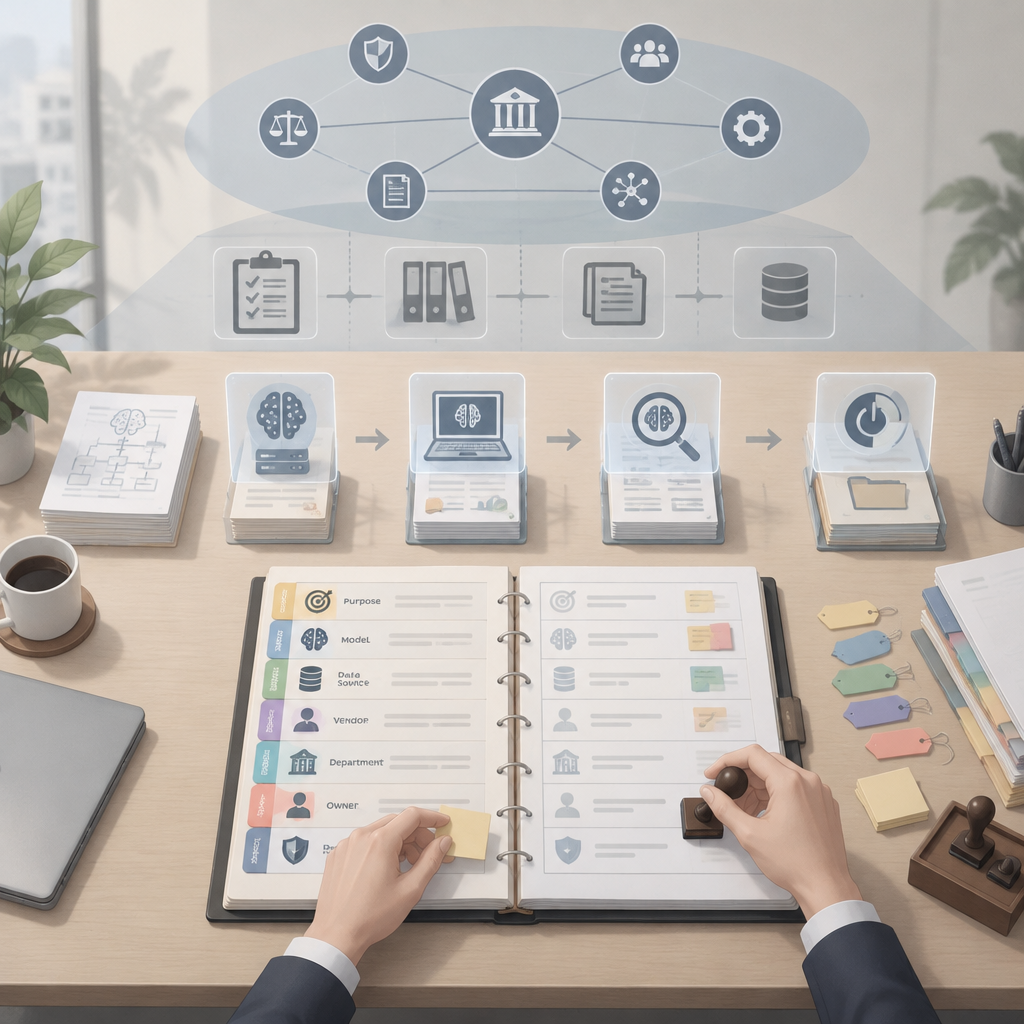
実務では、AIシステムごとに用途、モデル名、利用データ、外部提供者、導入部門、AI責任者、適用規制を記録します。このAI利用台帳がなければ、問題発生時に影響範囲を特定できず、適切な説明も困難です。
- 対象AIを自社開発・外部サービス・生成AIに分けて把握する
- 利用目的と扱うデータを台帳で紐付ける
- 責任者と承認履歴をAI単位で残す
AIガバナンスとの違い
AIコンプライアンスが「守るべき要求事項への適合」を重視するのに対し、AIガバナンスはAIをどの価値観、権限、統制で運用するかを定める経営の仕組みです。両者は別物ではなく、ガバナンスの中にコンプライアンスを組み込む関係です。
日本では、2021年1月 「我が国のAIガバナンスの在り方ver1.0」の策定が行われ、企業が固定的な規制対応だけでなく、変化に応じて統制を改善する考え方が示されました。現場判断を支える原則と運用設計が重要です。
さらに、2021年7月 「AI原則実践のためのガバナンス・ガイドラインver1.0」の公表、2023年1月 「AI原則実践のためのガバナンス・ガイドラインver1.1」の公表へと続きました。人間中心、公平性、透明性を日常の判断へ落とし込むことが求められます。
- コンプライアンスは法令・契約・社内規程への適合を扱う
- AIガバナンスは意思決定、権限、監督の枠組みを扱う
- 両者を分断せず、同じ台帳と承認フローで連携させる
最初に可視化すべきAI資産
最初の対応は、新しい規程を書くことではなく、現実に使われているAIを把握することです。申請済みツールだけを確認すると、個人契約の生成AIや部門独自の自動化が漏れ、いわゆるシャドーAIが残ります。
台帳には、用途、利用部門、モデル、提供者、入力する情報、出力の利用先、連携システム、保管場所を登録します。さらに、顧客データや機密情報を扱うか、外部公開するかを明記すると、優先順位を付けやすくなります。
ALION株式会社のように開発支援を行う外部パートナーを含める場合は、委託範囲とデータアクセス権限も管理対象です。開発・検証・本番で扱う情報を分け、委託先を含めた責任分界を文書化しましょう。
- 未申請の生成AI利用をアンケートとログで確認する
- 用途・データ・提供者・責任者を一つの台帳で管理する
- 委託先と連携サービスのアクセス権限を確認する
AI規制対応を事業条件として設計する
海外規制は利用場所から確認する
AI規制対応では、会社の所在地だけで適用範囲を判断してはいけません。EU域内の顧客、販売代理店、グループ会社、利用者にAIの出力が提供される場合、域外の日本企業でもEU AI Actを確認する必要があります。
EU AI Actでは、禁止行為とAIリテラシー義務が2025年2月2日から適用されています。現場担当者がAIの限界と利用条件を理解していなければ、優れたポリシーを作っても実効性は確保できません。
透明性に関する第50条に基づく義務は2026年8月2日から適用されており、高リスク義務は2027年12月2日から適用されます。自社が提供者、導入者、輸入者、販売者のどの立場かを案件別に整理することが出発点です。
- サービス提供先とAI出力の利用地域を確認する
- 自社の役割を提供者・導入者などに分類する
- 適用期限から逆算して文書と教育を整備する
リスク分類ごとに成果物を変える
規制対応は、全てのAIに同じ管理を課すことではありません。用途と影響に応じてリスクを分類し、必要な統制を変えるリスクベース・アプローチが、過剰な手続きと重要案件の見落としを防ぎます。
採用、与信、教育評価、重要インフラのように個人や社会への影響が大きい用途は、データ品質、技術文書、ログ、人による監督、異常時の対応手順を重点的に整備します。マーケティング文案の補助とは同列に扱えません。
EU AI Actでは、第9条のリスク管理、記録や技術文書に関する要求を含め、継続的な証拠管理が重視されます。法務だけに任せず、開発、情報システム、事業部門が成果物の所有者を持つことが重要です。
- 用途ごとに影響度と規制上の位置付けを評価する
- 高影響の案件では技術文書と監督記録を必須化する
- 統制ごとに作成者・確認者・保管先を決める
罰則ではなく説明責任から優先順位を決める
規制の制裁金は重大ですが、対応の優先順位を罰金額だけで決めるのは危険です。顧客、従業員、取引先に対して「何のデータを使い、誰が確認し、問題時にどう止めるか」を説明できるかで評価しましょう。
EU AI Act 第99条第4項では、違反類型によって最大1,500万ユーロまたは全世界年間売上高の3%という水準が示されています。金銭的影響に加え、サービス停止、信頼低下、取引先審査の長期化も考慮すべきです。
規制情報は更新されるため、法務レビューの日付と判断根拠を残します。例えば社内の規制ウォッチ記録に2026-10-28、2024-09-09のような確認日を残せば、当時の判断の前提を後から再確認できます。
- 顧客・監督当局へ説明できる運用を優先する
- 制裁金だけでなく停止・信用・契約への影響も評価する
- 規制判断の根拠と確認日を記録する
AIリスク評価を利用前の習慣に変える
AIリスク評価で確認する四つの領域
AIリスク評価は、導入可否を一度だけ判定する作業ではありません。データ、モデル、出力、運用という四つの領域を確認し、利用目的の変化やモデル更新に合わせて見直す継続的な管理活動です。
データでは、個人情報、営業秘密、著作物、機微情報の有無と、外部AIに送信した際の保管・学習条件を確認します。モデルでは、提供者のセキュリティ、利用規約、更新通知、再委託先を調べます。
出力では、誤情報、偏見、著作権侵害、説明不足を検討し、運用では人間の確認、権限管理、ログ、停止手順を定めます。評価結果をリスク台帳に残すことで、次回の審査やAI監査対応に再利用できます。
- データの機密性と外部送信条件を確認する
- 出力の正確性・公平性・権利侵害を評価する
- 運用上の監督者、ログ、停止条件を定義する
用途別に受容可能なリスクを定める
リスクをゼロにすることは現実的ではないため、組織は受容可能なリスク水準を定める必要があります。判断を自動化して個人の権利や機会を左右する用途ほど、人間による最終確認を強く求める設計が必要です。
低リスクの例として、公開済み情報だけを使った社内文案の下書きがあります。一方、顧客の健康、採用、信用、価格などに影響する出力は、根拠確認、二重承認、テスト記録、異議申立ての窓口まで設計するべきです。
評価票には、リスク区分だけでなく、承認者、必要なテスト、確認頻度、人間の関与、記録の保管先、廃止条件を記入します。これにより、AI利用審査が担当者の経験だけに依存する状態を避けられます。
- 影響の大きい意思決定ほど人間の関与を増やす
- 利用目的の変更時は評価をやり直す
- 廃止・停止の条件を導入時点で決める
生成AI固有のリスクを扱う
生成AIでは、もっとも起こりやすい事故が「便利だから入力した」という情報漏洩です。顧客名、未公表の製品情報、ソースコード、契約内容を外部サービスへ入力してよいかは、ツールごとの設定と契約条件で判断しなければなりません。
また、もっともらしい誤情報や、既存作品に似た生成物をそのまま社外へ出すことも危険です。生成結果を事実確認せずに提案書、広報、契約、採用判断へ使わないという原則を、社内AIルールに明記しましょう。
日本のナレッジワーカーの78%という利用実態を踏まえると、全面禁止だけでは現場利用を地下化させます。承認済みツールと禁止入力を具体化し、安全な代替手段を示す生成AI社内ポリシーが実効的です。
- 機密情報と個人情報の入力禁止基準を具体化する
- 対外利用する出力は人間が根拠と権利を確認する
- 禁止だけでなく承認済みの安全な利用方法を示す
AI利用審査と社内AIルールを運用する
AI利用審査は早く軽く始める
AI利用審査は、現場の実験を止めるためではなく、高リスク利用を早期に見つけるための仕組みです。申請が複雑すぎると無申請利用が増えるため、低リスク案件は短いセルフチェックで進められるようにします。
申請者には、利用目的、対象者、入力データ、出力の利用先、AI提供者、外部公開の有無、想定リスクを記載してもらいます。審査側は、追加評価、法務確認、セキュリティ確認が必要かを判断します。
顧客データを使う案件や、自動で意思決定する案件は、部門長だけで完結させません。情報システム、法務、セキュリティ、事業責任者を交え、条件付き承認と改善期限を明確にした上で導入します。
- 低リスク案件はセルフチェックで迅速に判定する
- 高影響案件は専門部門を交えた審査に切り替える
- 承認結果と付帯条件を台帳へ記録する
AI利用規約と生成AI社内ポリシーを分けて書く
AI利用規約は、外部AIサービスを使う際の契約条件、権利帰属、禁止行為、免責などを確認する対象です。一方で生成AI社内ポリシーは、従業員が業務で何を入力し、何を確認し、誰へ相談するかを定める行動基準です。
社内文書では、承認済みサービス、入力禁止情報、利用可能な業務、出力確認、外部公開前の承認、アカウント管理、違反時の報告先を明記します。抽象的な「適切に利用する」だけでは、現場で判断できません。
ポリシーの定期更新(最低年2回)を行い、モデル仕様、契約条件、規制、利用事例の変化を反映しましょう。改定時には文書を配布するだけでなく、短い演習を通じて現場の疑問を回収することが大切です。
- AI利用規約は外部サービスの契約条件を確認する
- 生成AI社内ポリシーは従業員の具体的行動を定める
- 改定内容を教育とFAQに反映する
AI責任者と委員会の役割を明確にする
AI責任者は、AIに関する全ての技術判断を一人で行う役職ではありません。各AIの利用目的、リスク、運用条件を把握し、問題を適切な専門部門へエスカレーションする窓口として機能します。
全社横断の委員会は、重要案件の承認、事故の振り返り、ポリシー改定、教育方針を決めます。委員会は四半期ごとに開催し、利用件数、未対応リスク、例外承認、インシデントを確認すると、形骸化を防げます。
現場の利用部門には、出力を使う最終責任と異常報告を持たせます。情報システムはアカウントとログ、法務は契約と規制、セキュリティはアクセスと事故対応を担当し、責任の空白をなくすことが重要です。
- AI責任者は利用状況とエスカレーションを管理する
- 委員会は重要判断と改善の場として運用する
- 現場・法務・情報システム・セキュリティの分担を文書化する
AI監査対応を日常の記録管理にする
AI監査対応で求められる証拠
AI監査対応を効率化する最善策は、監査直前に資料を集めないことです。AI利用台帳、リスク評価、承認履歴、テスト結果、モデル変更履歴、利用ログ、教育記録を日常業務の中で保存します。
監査では「ポリシーがあるか」だけでなく、「ポリシー通りに運用されたか」が問われます。例えば、利用審査で人間の確認を条件にしたなら、その確認者、確認日時、修正内容を追跡できる必要があります。
証跡は、開発チームだけに閉じて保管してはいけません。事業部、法務、情報システムが必要な権限で参照でき、改ざんを防ぎながら保存期間を管理できる状態を整えることが、説明責任の基盤です。
- 台帳・評価・承認・ログを相互に参照できるようにする
- 条件付き承認の実施状況を記録する
- 証跡の閲覧権限と改ざん防止を設計する
人による監督を記録可能な工程にする
人間による監督は、担当者が画面を見るだけでは不十分です。何を確認し、どの条件でAI出力を修正・却下・停止したかを定義し、その結果を記録可能な工程に変えることで、実効性を証明できます。
高リスクの用途では、出力の妥当性確認、例外処理、異常検知、苦情対応を分けて設計します。確認者がAIの結論に追随するだけにならないよう、根拠情報や代替判断を参照できる画面・手順が必要です。
定期的なレビュー(半年ごと)では、誤判定、手動修正、苦情、アクセス異常、利用目的の変更を点検します。結果を次のAIリスク評価に戻すことで、監査のための記録が改善のためのデータになります。
- 監督者の確認項目と停止権限を明確にする
- 修正・却下・異常時の判断をログに残す
- 半年ごとのレビュー結果を統制改善へ反映する
段階導入で継続的に成熟させる
AIコンプライアンスは、大規模な制度を一度に完成させる必要はありません。まずは重要なAIを把握し、台帳、基本ポリシー、窓口を作り、利用実態に合わせて審査と監査の粒度を高める方法が現実的です。
フェーズ1(0〜1か月): 現状把握では、利用中のAI、データ、契約、責任者を棚卸しします。フェーズ2(1〜3か月): 基盤ポリシーの整備では、禁止入力、承認フロー、事故連絡先、教育内容を決めます。
フェーズ3(3か月以降): 体制の高度化では、リスク指標、ログ監視、委託先評価、監査証跡の連携へ進みます。開発支援会社と協働する場合も、要件定義時からこれらの成果物を納品対象に含めると運用しやすくなります。
- 最初の1か月は利用実態と責任者の把握に集中する
- 3か月までに基本ポリシーと申請窓口を整える
- その後にKPI、委託先管理、監査証跡を高度化する
まとめ
AIコンプライアンスは、AIを止めるための規制業務ではなく、安心して事業利用を広げるための運用基盤です。AI資産を可視化し、用途別にリスクを評価し、責任者・利用審査・証跡管理をつなげることで、変化する規制や技術にも対応しやすくなります。
要点
- AI利用台帳で用途、データ、提供者、AI責任者、規制を一元管理する
- AIガバナンスの下に、AI利用審査とAIリスク評価を組み込む
- 生成AI社内ポリシーでは入力禁止情報と出力確認を具体的に定める
- AI監査対応は日常の承認履歴、ログ、テスト記録の蓄積で進める
- 海外展開や外部提供がある場合はEU AI Actを含むAI規制対応を早期に確認する
まずは、現在利用しているAIを一つ選び、用途・入力データ・出力先・責任者・承認状況を台帳に記入してください。その一件を起点に、社内AIルール、生成AI社内ポリシー、監査証跡を段階的に整えることが、実務に根付く第一歩です。
よくある質問
Q1. AIコンプライアンスは何から始めればよいですか?
最初にAI利用台帳を作り、利用中のAI、用途、入力データ、外部提供者、AI責任者を可視化してください。その後、影響の大きい用途からAIリスク評価とAI利用審査を導入します。
Q2. 生成AIを社内で全面禁止すべきですか?
全面禁止だけでは無許可利用を招くおそれがあります。承認済みツール、入力禁止情報、出力確認、外部公開時の承認を定めた生成AI社内ポリシーを整備し、安全な利用経路を示す方法が有効です。
Q3. AIガバナンスとAIコンプライアンスの担当部門はどこですか?
単独部門で完結させず、経営層、事業部門、法務、情報システム、セキュリティで分担します。AI責任者と横断委員会を置き、重要案件の承認と例外判断を一元化すると運用しやすくなります。
Q4. AI監査対応ではどのような記録が必要ですか?
AI利用台帳、リスク評価票、承認履歴、利用規約確認、テスト結果、モデル変更履歴、利用ログ、人による確認記録、教育受講記録を、AIごとに関連付けて保存します。
Q5. EU AI Actは日本企業にも関係しますか?
EU域内でAIシステムや出力が提供・利用される場合、日本企業でも確認が必要です。自社が提供者、導入者、輸入者、販売者のどの立場に当たるかを案件単位で整理してください。
参考文献・出典
[](/) # AIガバナンスとは?企業に必要な理由と構築方法・実践ポイントを解説 * テクノロジーコンサルティング * AI * 自動化…
www.persol-wsc.co.jp
[](/im-press/) [](#) 明日のワクワクを創り出すビジネスメディア 1. [HOME](/) 2.…
www.intra-mart.jp
# [ITmedia エグゼクティブ](https://mag.executive.itmedia.co.jp/) [](https://www.itmedia.co.jp/) [![ITmedia…
mag.executive.itmedia.co.jp