2026.11.11
AI利用審査を事業成果につなげる実践設計
IT関連
AI利用審査は、AIを止めるための手続きではなく、業務価値を安全に早く届けるための意思決定の仕組みです。利用部門が独自にツールを使い始める前に、目的、データ、影響範囲を確認する必要があります。
特に生成AIは、文書作成、検索、顧客対応、審査支援まで用途が広がっています。一方で、機密情報の入力、誤回答、偏った判定、外部連携による権限拡大など、従来のIT導入とは異なる論点も増えています。
本記事では、申請受付からAIリスク評価、AI委員会による判断、本番後の監視までを整理します。金融・採用・契約審査などの実例を踏まえ、現場が使える承認基準と運用設計を紹介します。
AI利用審査とは何かを業務判断に落とし込む
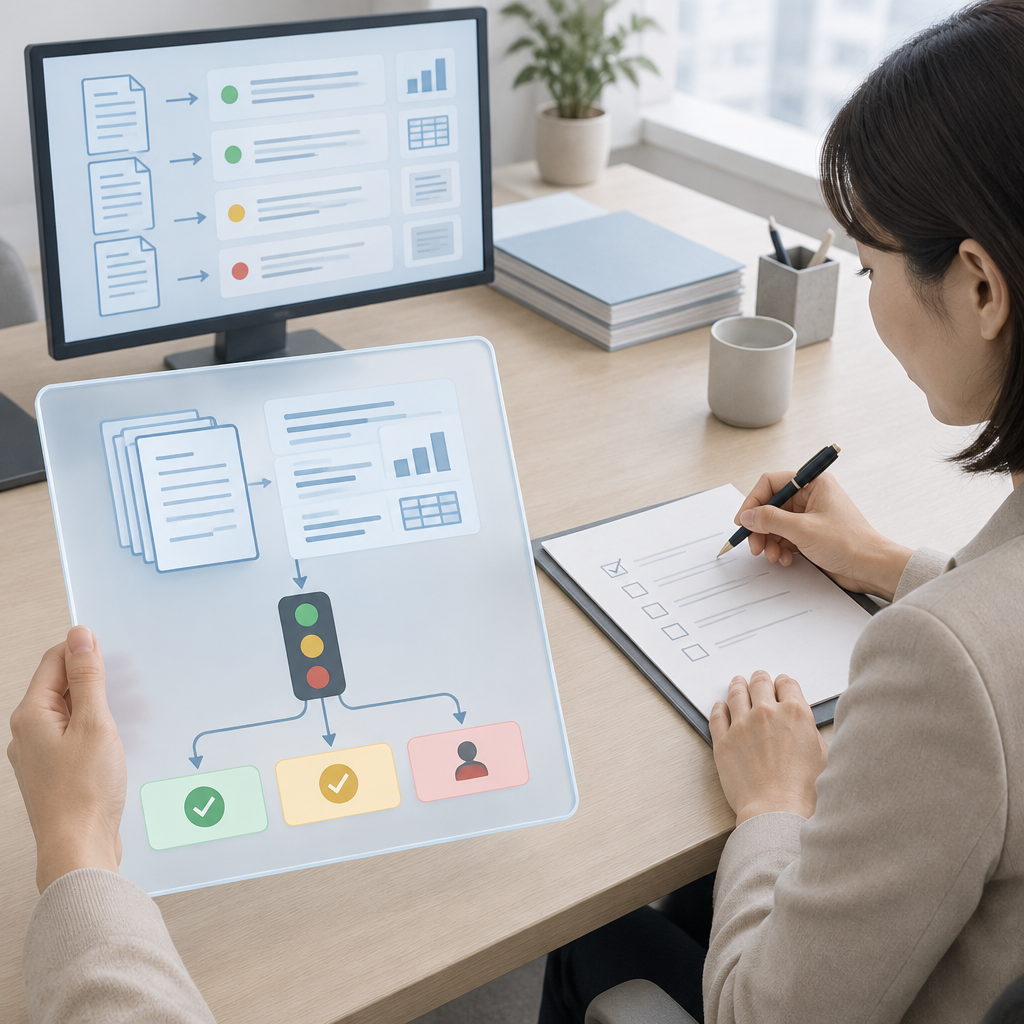
審査の目的は利用禁止ではなく条件の明確化
AI利用審査とは、AIの用途・入力データ・出力の影響を確認し、利用可否と条件を決めるプロセスです。単なる情報システム審査ではなく、業務責任、法務、セキュリティ、利用者保護を横断して判断します。
人だけの確認では、担当者の経験や繁忙度により基準が揺れやすくなります。AIを審査業務に使う場合も、AIサービス自体を導入する場合も、判断基準と証跡を残すことが重要です。
審査の結論は承認か否かの二択にしません。対象データを限定する、出力を人が確認する、試行環境に閉じるといった条件付き承認を設けると、事業スピードと統制を両立できます。
- 利用目的と期待する業務効果
- 入力・参照する情報の機密性
- 出力が顧客や従業員へ与える影響
- 人による最終確認と異議申立ての方法
AIが行う審査と人が行う最終判断を分ける
反復的で基準が明確な一次判定はAIに任せ、例外判断と最終責任は人が担う設計が基本です。AI審査システムは24時間365日稼働でき、定型的な確認作業を数秒から数分で完了させることができます。
与信ではスコアリング、書類では自然言語処理、製品画像では画像認識が使われます。生成AIやRAGは、規程との照合や根拠箇所の抽出を補助できますが、もっともらしい誤答を前提に確認工程を残します。
高額融資、不採用通知、保険金支払いのように個人への影響が大きい案件は、AIの判定だけで確定しません。判定理由、参照データ、担当者の修正内容を記録し、後から検証できるようにします。
- 一次判定:形式不備、重複、規程との照合
- 人への送付:低信頼度、例外、高影響案件
- 最終記録:根拠、修正理由、承認者
- 利用者保護:通知、訂正、再審査の窓口
導入効果は精度だけでなく再現性で測る
AI利用審査の価値は、処理時間の短縮だけでなく、判断の再現性と説明可能性を高める点にあります。同じ条件なら同じ評価に近づけられるため、属人化した審査基準を可視化できます。
金融分野では、2026年には十六銀行で住宅ローン審査の80%を自動化という活用例があります。自動化率だけを追うのではなく、例外案件の見逃しや、利用者に不利益な誤判定も併せて確認すべきです。
評価時には、(AR値(※1)90%以上、申込案件の半数について審査官判定結果との一致率99%以上)といった精度指標が参考になります。ただし、自社の業務目的、データ品質、誤判定コストに応じて合格基準を定めます。
- 処理時間と滞留件数
- 人の判定との一致率
- 差戻し・再審査の発生率
- 説明要求に回答できた割合
生成AI利用申請を速さと統制の両方で設計する
申請書には利用目的とデータの流れを記載する
生成AI利用申請では、ツール名だけでなく、何のためにどの情報を入力し、誰が結果を使うかを確認します。目的が曖昧な申請は、必要な権限や許容できるリスクを判断できません。
申請者には、利用部署、利用者、アカウント種別、契約形態、APIや外部連携の有無を記載してもらいます。個人利用、チーム利用、全社展開では、必要となる承認者と証跡を変えるべきです。
入力情報は公開情報、社内情報、個人情報、営業秘密に分けます。保存場所、学習利用の設定、ログの保持、委託先への再提供も確認し、データ区分に合わない利用は差し戻します。
- 業務目的と成功指標
- 入力データの区分と保存先
- 利用人数、費用、契約期間
- API、RAG、MCP、拡張機能の接続先
無許可利用を減らすには承認体験を改善する
申請制度は、厳格さだけでなく、現場が正規ルートを選べる速さで設計することが重要です。日本のナレッジワーカーの約78%が何らかの無許可AIツールを業務で使っているという状況では、禁止だけでは実態を把握できません。
低リスクの文章要約や公開情報の調査は、標準テンプレートで迅速に承認します。一方、顧客情報を扱う用途や自動送信を伴う連携は、個別確認に回し、審査の深さをリスクに合わせます。
申請から回答まで5営業日以内を目安としたSLAを設定すると、申請者は予定を立てやすくなります。却下時にも理由コードと修正例を示し、再申請できる導線を用意することが有効です。
- 承認済み:定めた用途・設定で利用可能
- 個別承認:条件と期限を付けて利用可能
- 差戻し:情報不足を補完して再申請
- 利用禁止:重大なリスクを回避
AI導入稟議は費用と運用責任を同時に決める
AI導入稟議では、導入費だけでなく、データ整備、連携改修、監査、再評価まで含めた責任を決めます。無料プランから始めても、利用者増加やAPI従量課金で支出構造は変わります。
稟議には、削減したい作業時間、品質目標、利用停止条件、運用担当者を明記します。導入後に目的が拡大した場合、当初の審査範囲を超えるため、再審査を行うルールが必要です。
たとえば審査システムには初期800万円〜、月額60万円〜という価格帯もあります。商品パッケージ審査では初期費用:400万円~、月額費用:50万円~という例もあり、比較時は要件定義の範囲を揃えます。
- 初期費用と月額・従量費用
- 既存システムとのAPI連携費
- データ整備と評価テストの工数
- 障害対応、監査、再学習の費用
AIリスク評価で見落としを構造化する
評価は資産・脅威・影響を順に確認する
AIリスク評価は、AI資産を特定し、想定される脅威と業務・利用者への影響を評価する作業です。モデルだけでなく、データ、プロンプト、接続先、運用者、ベンダーまでを評価対象に含めます。
生成AIでは、プロンプトインジェクション、機密情報の流出、著作権上の問題、誤情報の出力が代表的な論点です。予測モデルでは、学習データの偏り、性能劣化、敵対的な入力、不適切な代理変数にも注意します。
既存のアクセス制御、MFA、ログ管理、人手承認などを確認したうえで、残るリスクを評価します。発生可能性と影響度を掛け合わせ、受容、低減、回避、移転の方針と対応期限を決めます。
- 資産:モデル、データ、連携先、アカウント
- 脅威:漏えい、改ざん、誤答、偏り
- 影響:顧客、従業員、法令、事業継続
- 統制:権限、ログ、検証、人による監督
評価結果は数値と根拠をセットで報告する
AIリスク評価では、リスクの点数だけでなく、根拠、既存統制、残余リスクを一枚の評価票にまとめます。経営層や承認者は、点数の高低よりも、何が起きた場合に誰へ影響するかを理解できます。
組織の37%が、セキュリティとコンプライアンスへの懸念を最大の課題として挙げています。特にITリーダー層ではこの割合が44%に達しており、技術部門だけに評価を委ねない体制が求められます。
データ侵害による平均的な損失額は$4.45 millionとされます。自社の損失額を単純比較するのではなく、情報の重要度、影響を受ける人数、復旧・通知・調査の負荷を具体的に見積もります。
- リスク事象と発生条件
- 影響を受ける利用者・業務
- 現在の統制と不足する対策
- 残余リスク、担当者、期限
AIアセスメントは導入後も継続する
AIアセスメントは導入前のチェックで終わらず、モデル、データ、利用目的が変わるたびに更新します。本番環境では、初期評価で想定していない入力や使い方が生まれるためです。
生成AIでは、有害性を0(無害)~1(有害)、回答の整合性を0(一貫性なし)~1(一貫性あり)で測る考え方があります。数値評価に加え、現場担当者によるサンプル確認を組み合わせます。
四半期ごとのレビューを基本にし、重大な事故、ベンダー規約変更、外部連携追加、精度低下を再評価のトリガーにします。AIデータ漏洩の原因分析と予防策も参照し、技術対策と申請運用を接続しましょう。
- データ分布や性能の変化
- 利用目的・対象部門の拡大
- 規約、料金、保存場所の変更
- 事故、苦情、異議申立ての発生
AI委員会とAI責任者が承認を機能させる
AI委員会は高リスク案件の判断機関となる
AI委員会は、部門単独では決めにくい高リスク案件の利用条件と責任分界を決める場です。全件を会議にかけるのではなく、個人に重大な影響を与える案件や外部公開案件に対象を絞ります。
委員会には、業務部門、情報システム、法務、セキュリティ、人事、購買などが参加します。各部門が順番に承認するだけでは見逃しが起きるため、同じリスク評価票を基に同時に判断します。
金融庁が2026年3月に公表した「AIディスカッションペーパー(第1.1版)~金融分野におけるAIの健全な利活用の促進に向けた初期的な論点整理~」も、健全な利活用を議論する重要性を示しています。
- 高影響案件の承認・条件変更
- 例外利用の期限と追加統制
- 重大事故時の利用停止判断
- 評価結果の経営層への報告
AI責任者は業務側に近い所有者を置く
AI責任者は、AIの技術管理者ではなく、利用目的と結果に責任を持つ業務上の所有者です。導入後の品質、利用者からの問い合わせ、利用停止判断を担うため、役職名だけの任命では機能しません。
AI責任者は、申請内容と実際の利用が一致しているかを定期的に確認します。利用部門が変わる、個人情報を扱い始める、出力を顧客へ直接送るといった変更は、再度AI委員会へ報告します。
情報システム部門はアカウントと連携の安全性を担い、法務は契約と権利を確認します。AI責任者がこの関係者を招集できる状態にしておくと、事故時の初動が速くなります。
- 業務目的とKPIの所有
- 利用範囲・利用者の把握
- 定期レビューと再申請の起案
- 苦情、事故、停止判断の窓口
承認基準はリスク区分ごとに分ける
低・中・高リスクで承認者と必要証跡を変えると、AI利用審査の滞留を防げます。公開情報だけを扱う低リスク用途まで重い会議体に送ると、現場は制度を回避しやすくなります。
中リスクでは、社内文書の要約や限定されたRAG利用を対象に、データ区分、ログ、出力確認を追加します。高リスクでは、影響評価、テスト結果、異議申立て、緊急停止手順までを確認します。
判断の一貫性を保つには、承認結果と条件を台帳化します。同種の申請で扱いが異なる場合は、AI委員会が基準を更新し、申請者に説明できる状態を維持します。
| 区分 | 主な対象 | 主な承認者 | 必要な証跡 |
|---|---|---|---|
| 低リスク | 公開情報の要約 | 部門長 | 利用目的 |
| 中リスク | 社内文書の検索 | AI責任者 | データ区分・ログ |
| 高リスク | 顧客影響のある判定 | AI委員会 | 影響評価・停止手順 |
- 低リスク:部門長と情報システム確認
- 中リスク:AI責任者と法務を追加
- 高リスク:AI委員会で条件付き承認
- 変更時:利用停止または再審査
AIサンドボックスから本番監視へ進める
AIサンドボックスで安全に検証を始める
AIサンドボックスは、本番データや本番権限から切り離し、限定条件でAIを試す検証環境です。利用可否が不明な段階でも、無制限な本番利用を避けながら価値とリスクを確認できます。
検証では、匿名化・マスキングしたデータを使い、利用者、期間、接続先、予算上限を限定します。外部プラグインやブラウザ拡張機能は、意図しない送信先を増やすため、原則として個別評価します。
AIサンドボックスで得た結果は、精度だけでなく、誤答の種類、修正時間、現場の使いにくさまで記録します。成果が確認できても、本番化には別途のAIアセスメントと責任者承認が必要です。
- 非本番データまたは匿名化データ
- 期間・利用者・用途の限定
- 外部連携と権限の最小化
- ログ取得と終了時のデータ削除
PoCは成功条件と停止条件を先に決める
PoCでは、試すこと自体を目的にせず、継続・停止を判断する基準を開始前に合意します。精度、処理時間、利用者評価、事故件数などを測定し、期待値に届かなければ改善または終了します。
導入フェーズ(期間目安:約6ヶ月)という見立てがあっても、初期分析・準備からPoCの終了まで、2カ月程度かかります。要件の複雑さやデータの状態によって期間は変わるため、段階ごとに意思決定します。
採用の一次選考では、100名分の初期面接にかかる処理時間を7日間から1日へと短縮した例があります。ただし、候補者の属性による不利益がないかを人が点検し、自動判定だけで合否を決めないことが前提です。
- 開始前:対象業務と評価指標を定義
- 検証中:誤答と例外処理を記録
- 終了時:本番化・再検証・停止を判断
- 本番後:実利用データで継続監視
本番後は説明・訂正・停止を運用に組み込む
本番導入後の運用では、判定理由の説明、本人からの訂正依頼、緊急停止をあらかじめ手順化します。とくに採用、融資、保険などの高影響領域では、利用者保護がAI利用審査の品質を左右します。
2018年にはAmazonが開発した採用AIが男性を優遇する傾向を示し、運用が中止された事例があります。学習データに過去の偏りが含まれる場合、技術的に正常でも不公平な結果につながり得ます。
監視では、承認リードタイム、未申請利用率、誤判定、苦情、利用額、事故件数を追跡します。改善事項はAI責任者が起案し、重大な変更はAI委員会で再評価する循環を作ります。
- 判定根拠の保存と説明窓口
- 訂正・再審査の受付手順
- 重大事故時の即時停止権限
- 定期的なKPIレビューと基準改定
まとめ
AI利用審査を有効にする鍵は、申請を増やすことではなく、リスクに応じた判断を速く、説明可能に行うことです。生成AI利用申請、AIリスク評価、AI委員会、AI責任者、AIサンドボックスをつなげることで、安全な活用を継続できます。
要点
- AI利用審査は利用禁止ではなく、条件付きで価値を実現する仕組みです。
- 生成AI利用申請では、目的・データ・連携・責任者を具体化します。
- AIリスク評価は導入前だけでなく、変更や事故を契機に繰り返します。
- 高影響案件はAI委員会、人による最終確認、訂正手順を必須にします。
- AIサンドボックスで検証し、明確な基準で本番導入へ進めます。
まずは現在使われているAIツールを棚卸しし、低・中・高リスクの3区分で申請ルートを定義しましょう。自社の業務フローや既存システムに合わせた審査・連携設計が必要な場合は、開発と運用を一体で見直すことが近道です。
よくある質問
Q1. AI利用審査では何を確認しますか?
利用目的、入力データ、利用者、外部連携、出力の影響、契約条件、人による確認方法、事故時の停止手順を確認します。用途とデータの変更があれば再審査します。
Q2. 生成AI利用申請は全社員に必要ですか?
全利用を同じ手続きにする必要はありません。公開情報のみを扱う低リスク用途は簡易申請にし、個人情報や顧客影響を伴う用途は個別審査にする方法が実務的です。
Q3. AIサンドボックスと本番導入の違いは何ですか?
AIサンドボックスは、利用者・期間・データ・連携先を限定した検証環境です。本番導入では、業務責任者、監視、説明、訂正、緊急停止を含む運用体制が必要になります。
Q4. AI委員会を設置すべき案件はどのようなものですか?
採用、融資、保険、顧客対応の自動化など、個人や取引先に大きな影響を与える案件が対象です。部門横断で条件付き承認や停止基準を判断します。
Q5. AIリスク評価はどの頻度で実施しますか?
導入前に加え、データ、モデル、利用目的、外部連携、契約条件が変わった時点で実施します。通常運用でも四半期ごとのレビューを設けると変化を捉えやすくなります。
参考文献・出典
* [コラム](/insight-hub/category/column/) * [事例](/insight-hub/category/case/) * [トレンド](/insight-hub/category/trend/) * [ブログ](/insight-hub/category/blog/) *…
www.marubeni-idigio.com
arrow\_back search close # **AIリスク管理とは?** Fernando Cardoso – 最終更新日 2025/08/28 …
www.trendmicro.com