2026.09.14
生成AI監査を実務に落とす統制設計の基本
IT関連
生成AI監査は、生成AIを使っている事実を確認するだけの点検ではありません。入力データ、権限、出力品質、承認記録、是正状況を一貫して追跡し、事業のスピードと説明責任を両立させる仕組みです。
生成AIは文書作成、問い合わせ対応、開発支援、社内検索などに急速に広がりました。一方で、機密情報の入力、誤答の利用、シャドーAI、AIエージェントの過剰権限といった課題は、従来のIT統制だけでは見落とされがちです。
本記事では、監査対象の棚卸しからAIリスク評価、生成AI利用ログの保全、生成AI社内ポリシーの設計、AI監査対応の進め方までを解説します。シリーズ「生成AIの評価・監査・統制」第1回として、現場で使える監査の骨格を示します。
生成AI監査で最初に確認すべき対象範囲
監査はAI資産の棚卸しから始める
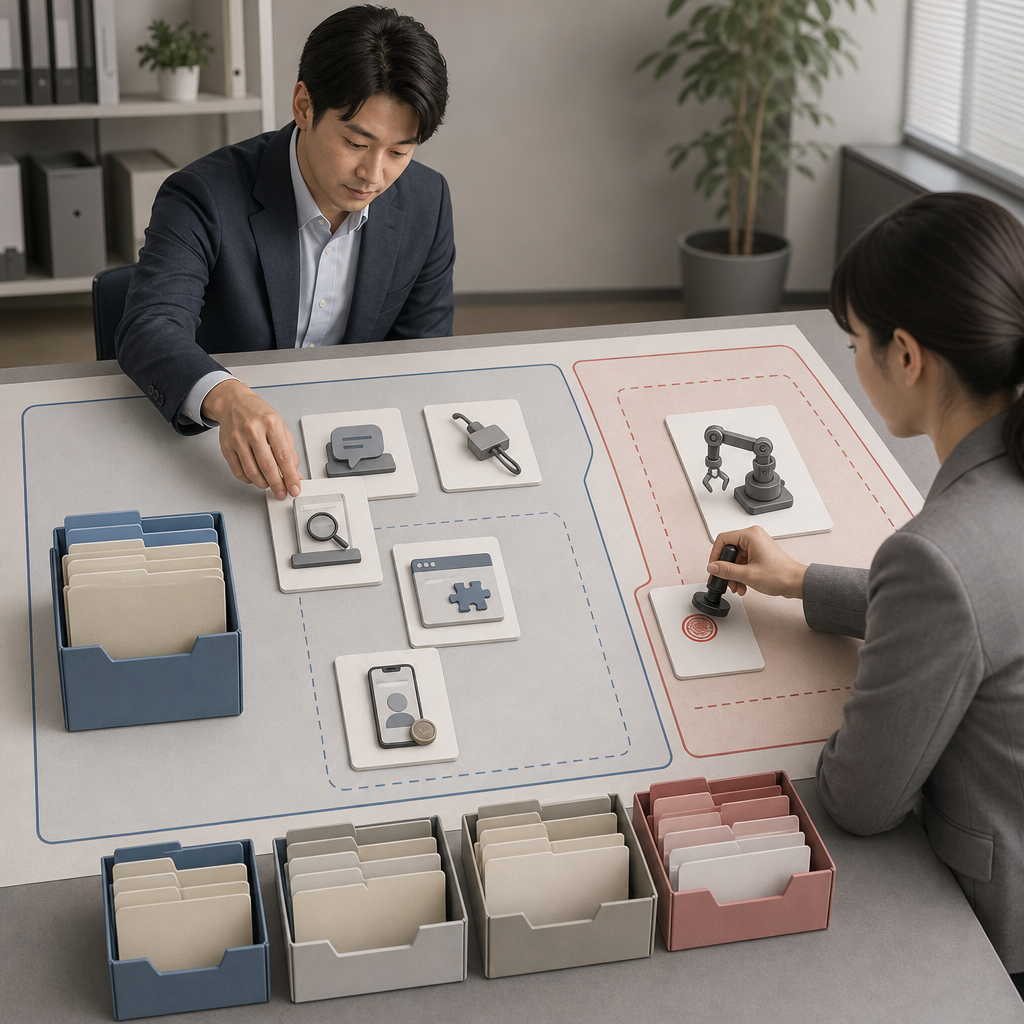
生成AI監査の出発点は、組織内にあるAI資産を漏れなく把握することです。法人契約のチャットAIだけでなく、API連携、社内RAG、ブラウザ拡張、個人契約のツール、AIエージェントまで、用途別に台帳へ登録します。
台帳には、サービス名、所有部門、業務目的、利用者、モデル、接続先、扱うデータ区分、管理責任者を記録します。これにより、監査対象の抜け漏れを防ぎ、問題発生時に誰が停止・調査を判断するかを明確にできます。
特にAIエージェントは、生成するだけでなく外部サービスを操作する可能性があります。APIキー、実行権限、参照先、再実行条件、ロールバック方法までを資産情報として管理し、単なるSaaS利用と同じに扱わないことが重要です。
- 台帳は利用部門ではなく、全社横断の管理責任者が統合する
- 所有者が不明なAI資産は、新規利用停止と確認を優先する
- モデル変更や接続先追加は、台帳更新を承認条件にする
用途とデータで優先順位を決める
すべてのAIを同じ深さで監査する必要はありません。顧客情報、営業秘密、人事情報、財務情報を扱う用途や、顧客・従業員への判断に影響する用途は、優先度を高く設定するのが合理的です。
優先順位は、影響度と発生可能性を軸にしたAIリスク評価で決めます。影響度には法令違反、金銭的損失、信用毀損、差別的結果、業務停止を含め、利用頻度や外部接続の有無で発生可能性を評価します。
監査範囲を絞る際も、低リスクと判断した根拠を残してください。利用者が少ないツールでも、機密データを外部送信できるなら優先度は上がります。リスク評価票は、監査計画と経営報告をつなぐ重要な証拠になります。
- 高リスク:個人情報、意思決定支援、外部公開、外部システム操作
- 中リスク:社内文書要約、コード補助、限定された社内検索
- 低リスク:公開情報のみを使う個人の学習・発想支援
監査の目的を統制改善に置く
監査の目的は、利用者を萎縮させることではなく、許容できるリスクの範囲で安全な活用を広げることです。そのため監査部門は、禁止事項の摘発だけでなく、業務上の便益と統制コストの釣り合いを確認します。
たとえば、社内規程をRAGで検索する仕組みでは、回答を正式判断に使わないこと、参照元を表示すること、更新された規程を反映することが主要な確認事項です。回答の流暢さではなく、利用工程での誤用防止を評価します。
NIST AI Risk Management Framework 1.0は、AIリスクを継続的に管理する考え方を示しています。監査も年1回の確認に終わらせず、モデル、データ、用途、権限の変更を起点に再評価する運用へ組み込むべきです。
- 監査結論は「利用可・条件付き利用可・停止」のように明確化する
- 統制不足は根本原因と期限付きの是正策まで記録する
- 監査結果は次のポリシー改定と教育内容へ反映する
AIリスク評価で見落としを減らす方法
リスクは入力から出力後の利用まで評価する
AIリスク評価では、プロンプト入力時だけでなく、データ取得、推論、出力、利用後の意思決定までを一連のデータフローとして確認します。入力制御だけでは、誤った出力が正式資料へ転記されるリスクを防げません。
評価対象には、機密情報・個人情報の漏えい、著作権や知的財産権の侵害、ハルシネーション、偏見、プロンプトインジェクション、供給元変更、コスト急増を含めます。OWASP Top 10 for LLMs v2025は、技術面の確認観点として有用です。
評価票には、リスクの説明、対象業務、既存統制、残余リスク、責任者、受容または是正の判断を記載します。抽象的に「注意する」と書かず、誰が何を確認し、異常時にどこへ連絡するかまで具体化しましょう。
- 入力:データ分類、マスキング、送信先の契約条件
- 処理:モデル設定、RAG参照権限、外部API接続
- 出力:根拠表示、人間レビュー、公開前承認
人間の確認点を業務工程に埋め込む
高リスクの業務では、AI出力をそのまま実行・送信しないことが基本です。法務見解、採用評価、顧客向け回答、支払処理のように影響が大きい場面では、担当者による内容確認と承認記録を必須にします。
AIエージェントの自律度は段階的に設計します。1シグマではログを取るだけ。2シグマではAIを読み取り専用で起動して診断させる。3シグマで初めてAIが行動できますが、レビューゲートへの提案または承認済み手順の起動に限定します。
職務分離も欠かせません。AIの設定変更者、業務上の承認者、ログを閲覧する管理者、監査人を分けることで、誤設定や不正の発見可能性を高めます。小規模組織でも、最低限4者の役割を意識して相互けん制を設計します。
- AIの提案と人間の最終判断を明確に分離する
- 権限昇格や外部送信は、都度承認または事前承認を求める
- 承認者は根拠資料と出力の両方を確認する
品質評価を再現可能なテストにする
AIの回答品質は、担当者の印象だけで判断してはいけません。代表的な質問、期待する根拠、禁止する表現、合格基準を定めたテストセットを用意し、モデル更新やプロンプト変更のたびに同じ条件で検証します。
評価では、正確性だけでなく、根拠の追跡性、危険な依頼の拒否、個人情報の出力抑制、回答の一貫性を確認します。RAGを使う場合は、正しい文書を参照しているか、古い規程を引用していないかも別項目にします。
実証で、事前に用意した質問に対して約9割の回答精度を確認していますという結果があっても、業務の重要度に応じた人間確認は必要です。精度数値を過信せず、誤答時の影響と検知可能性で統制を決めます。
- テストデータは実データを匿名化し、更新履歴を残す
- 合格しない変更は本番反映せず、原因を記録する
- 監査ではテスト結果と承認記録を対で確認する
生成AI利用ログを監査証跡として保全する
記録すべきログ項目を定義する
生成AI利用ログは、利用実態と統制の有効性を示す中心的な監査証跡です。最低限、利用者、利用日時、入力内容、生成結果、参照元データ、エラー・ブロック理由を記録し、利用サービスやモデルの識別情報も結び付けます。
運用ダッシュボードでは、部署別の利用者数、利用回数、トークン数、ブロック件数を確認できるようにします。これにより、活用の偏り、急な利用量増加、禁止情報の入力試行、想定外の高コスト利用を早期に発見できます。
ただし会話全文の保管は、個人情報や営業秘密を二次的に集めることにもなります。全文、要約、ハッシュ、メタデータを使い分け、監査目的に必要な最小限の情報を保存する方針を定めることが重要です。
- プロンプトと出力は、データ分類に応じてマスキングする
- RAGでは参照文書のIDとバージョンを残す
- エージェントでは実行命令、結果、失敗、再実行を連結する
改ざんされにくい保管方法を選ぶ
ログは取得するだけでは証拠になりません。時刻同期、アクセス制御、ハッシュ化、バックアップ、削除記録を組み合わせ、後から書き換えられていないことを確認できる状態にします。重要な証跡はWORM型の保管も検討対象です。
ログへの閲覧自体も記録する二次ログが必要です。管理者、人事、監査人、現場責任者で閲覧目的と範囲を分け、目的外閲覧を防ぎます。従業員の評価・懲戒へ利用する可能性は、事前通知と利用制限を明文化します。
GDPRの「72時間」は、インシデント発生後の迅速な事実把握の重要性を示す目安です。漏えいの疑いが生じたときに、誰がどのログを保全し、誰へ報告し、いつまでに封じ込めるかを事前に演習しておきましょう。
- 保管期間は法令、契約、業務上の証拠必要性で決める
- 削除時は対象、承認者、日時、根拠を別途記録する
- ログ基盤の管理権限は最小権限と定期棚卸しを徹底する
ログを監査と改善の両方に使う
生成AI利用ログは不正検知だけでなく、業務改善の材料にもなります。1年間で積み上げた5.4億文字(120人で15万往復)のログを分析した例では、利用パターンを個人単位で把握し、支援施策を検討できる可能性が示されています。
この例では、約5.4億文字あったテキストを約100万文字まで圧縮し、15万往復のデータをユーザーごと(120人)に分けて集計しています。全文を無制限に読むのではなく、匿名化・要約・集計を組み合わせる考え方が参考になります。
また、2つ以上の生成AIを使う人は満足度が高い傾向がある一方、特に20往復を超えると下がりやすいという示唆もあります。監査部門は違反探しに偏らず、困っている利用者の支援へログを活かす姿勢が大切です。
- 異常検知の誤検知と見逃しを定期的に測定する
- 個人評価ではなく、まず業務・部門単位の集計を優先する
- 四半期の簡易レビュー(3項目・30分)を継続する
生成AI社内ポリシーを現場で機能させる
ポリシーは禁止一覧ではなく判断基準にする
生成AI社内ポリシーは、現場が迷ったときに安全な判断をできるようにする文書です。「利用禁止」と並べるだけでなく、利用できるデータ、確認が必要な用途、承認ルート、例外申請、違反時の連絡先を具体的に示します。
実用的なポリシーは、全社共通ルールと部門別ルールを分けます。たとえば広報の外部公開、人事の候補者情報、開発のソースコード、経理の数値資料では、入力可能な情報と確認者が異なるためです。
AI事業者ガイドライン(第1.2版)は、事業者ごとの役割に応じたリスク管理を考える材料になります。自社が開発者、提供者、利用者のどの立場にあるかを整理し、委託先やクラウドサービスの責任分界もポリシーに反映しましょう。
- 目的外利用、無断の外部公開、個人契約への機密入力を禁止する
- 高リスク用途は、事前審査と人間による最終確認を義務化する
- 例外は期限、対象データ、補完統制を記録して承認する
社内AIルールブックで行動に変える
社内AIルールブックは、ポリシーを日々の作業へ翻訳する実務書です。利用可否の早見表、入力前チェック、プロンプト例、出力確認項目、インシデント連絡手順を掲載すると、利用者は迷わず適切な行動を選べます。
ルールブックでは、データを公開・社内・限定・機密などに分類し、各区分で許されるAIサービスと操作を明示します。画面キャプチャや具体例を添えることで、抽象的な規程よりも理解度と遵守率を高められます。
教育は初回研修で終わらせず、モデル変更、事故、監査指摘を教材に更新します。短い確認テストと部門別の相談窓口を組み合わせれば、現場の疑問を吸い上げながらルールを現実に合わせて改善できます。
- 利用前:入力データと利用サービスを確認する
- 利用中:根拠不明の回答を事実として扱わない
- 利用後:誤送信・不審な出力は速やかに報告する
シャドーAIを責めずに減らす
シャドーAIを減らす最善策は、禁止を強めることだけではありません。承認済みツールが使いにくい、速度が足りない、用途に合わないという不満を放置すると、利用者は個人契約や未承認サービスへ流れます。
ID管理、端末ログ、ネットワーク、経費精算、アンケートを突き合わせ、未把握の利用を把握します。発見時は直ちに処罰するのではなく、入力データ、利用目的、外部送信の有無を確認し、安全な代替手段を提示します。
資料作成時間を約40%削減できたという事例も報告されています。効果を正しく測るには、時間削減だけでなく、修正回数、品質、利用者満足度、事故件数を併せて見て、統制が活用を妨げていないかを確認します。
- SSOと多要素認証で承認済みサービスへの導線を整える
- 相談窓口で新規用途を早期に把握する
- 違反の分析結果をルールブックとツール選定へ反映する
AI監査対応を継続運用につなげる手順
監査依頼から是正確認までを標準化する
AI監査対応は、監査直前に資料を集める作業ではありません。対象範囲、AI資産台帳、リスク評価票、データフロー図、ポリシー、権限一覧、ログ保全記録、教育履歴を平時から整え、提出可能な状態に保つことが基本です。
監査では、文書の存在だけでなく、実際の運用と一致しているかをサンプリングで確かめます。たとえば台帳に登録されたAIについて、所有者、利用ログ、承認記録、接続先、出力レビューが整合するかを、同じ案件単位で突合します。
指摘を受けたら、発見事実、根本原因、是正担当者、期限、再発防止策、再テスト基準を記録します。設定変更だけで終わらせず、教育不足、責任分界の曖昧さ、ツール仕様など、再発の原因を取り除くことが必要です。
- 監査資料の版数と承認者を管理する
- 証跡提出前に、担当部門と監査部門で整合性を確認する
- 是正完了は証拠と再テスト結果で判断する
責任分担を曖昧にしない
AI監査対応では、情報システム、法務、内部監査、データ管理、現場部門の役割を分ける必要があります。現場が業務効果を説明し、情報システムが技術統制を担い、法務が契約・権利面を確認し、監査が独立して有効性を評価します。
内部監査人自身が生成AIを使う場合も、独立性と証拠の信頼性を守らなければなりません。AI出力を監査証拠としてそのまま採用せず、原資料との照合、モデルとプロンプトの記録、別担当者による検証を行います。
AIが作った監査プログラムや統制マトリクスは、作業効率を高める下書きとして有効です。ただし監査手続の選定、重要性判断、監査意見に関わる結論は、人間の専門的判断と承認により確定させます。
- 経営層:リスク受容と資源配分を決定する
- AI所有部門:用途、データ、成果物の責任を持つ
- 内部監査:統制設計・運用を独立して評価する
規制と基準を監査項目へつなぐ
規制や標準は、知識として読むだけでは監査に役立ちません。自社のAI資産と業務用途に照らし、透明性、データ管理、人間の監督、記録保持、セキュリティという監査項目へ落とし込み、証跡との対応を明確にします。
AI Actでは、2026年8月2日から、AI Actの執行と一定の透明性義務の適用が始まりました。海外顧客や海外拠点が関わる場合は、自社の利用形態、提供形態、対象地域を整理し、法務と共同で適用可能性を判断します。
「AI事業者ガイドライン」が2026年3月に第1.2版へ更新されました。AIガバナンスは一度整備して完了ではなく、制度、サービス仕様、リスク評価、ログ分析の変化に合わせて、ポリシーと統制を定期的に見直す活動です。
- 外部基準と社内統制の対応表を維持する
- 重要な変更はリスク再評価と承認の対象にする
- 監査結果を経営層へ定期報告し、未解決リスクを可視化する
まとめ
生成AI監査の実効性は、厳しい禁止ルールの数では決まりません。AI資産を把握し、用途ごとのAIリスク評価を行い、生成AI利用ログを信頼できる形で残し、人間の確認と是正を回し続けることで、AIガバナンスは事業を支える仕組みになります。
要点
- 監査対象はSaaSだけでなく、API、RAG、AIエージェント、シャドーAIまで含める
- ログは取得項目、保管方式、閲覧権限、削除証跡を一体で設計する
- ポリシーを社内AIルールブックと教育へ落とし込み、現場の判断を支援する
- 監査指摘は根本原因、期限、再テスト基準まで定義して閉じる
- 規制・標準の変化を起点に、台帳とリスク評価を継続更新する
まずは、現在利用されている生成AIを1つの台帳に集約し、業務用途と入力データを確認してください。ALION株式会社のように開発・運用を横断して支援できるパートナーと協力し、自社の業務に合う統制と監査証跡の設計から着手しましょう。
よくある質問
Q1. 生成AI監査は、通常の情報セキュリティ監査と何が違いますか?
通常の監査項目に加え、プロンプト、生成物、モデル変更、ハルシネーション、人間のレビュー、RAG参照元、AIエージェントの実行権限まで確認する点が特徴です。AIの出力が業務判断へどう使われたかを追跡できることが重要です。
Q2. 生成AI利用ログは会話全文を保存すべきですか?
一律に全文保存する必要はありません。監査、インシデント調査、品質改善に必要な範囲を定め、機密性に応じてマスキング、要約、ハッシュ、メタデータ化を使い分けます。保存目的と閲覧権限も明文化してください。
Q3. 小規模な組織でもAI監査対応は必要ですか?
必要です。ただし大企業と同じ重い運用を導入する必要はありません。まずAI資産台帳、利用ルール、責任者、基本ログ、人間確認が必要な業務の5点から始め、利用範囲の拡大に合わせて統制を強化します。
Q4. AIエージェントを監査する際の最重要項目は何ですか?
実行できる操作と権限の範囲です。接続先、APIキー、承認ゲート、実行ログ、失敗時の停止・ロールバック、権限昇格の有無を確認し、重要な操作を人間の承認なしに実行できない設計にします。
Q5. 生成AI社内ポリシーはどの頻度で見直すべきですか?
少なくとも定期レビューに加え、モデルや利用サービスの変更、重大なインシデント、新規の高リスク用途、制度変更があった時点で見直します。ポリシー変更は、社内AIルールブックと教育内容にも同時に反映することが重要です。
参考文献・出典
 # ALION 2026.09.09 # 生成AI利用ログで築く安全な業務運用 IT関連…
alion.jp
# [エナジーウィズ株式会社](https://www.energy-with.com/) …
www.energy-with.com
[](/) サービスに関するお問い合わせ、 資料のご請求はこちらから承っております [資料請求](/form/)…
smart-generative-chat.com