2026.10.09
AIサプライチェーンを強くする調達と統制の実践法
IT関連
AIサプライチェーンは、需要予測、在庫、生産、物流をつなぎ、変動に速く対応する経営基盤です。ただし、AIを入れるだけでは成果にならず、データ、モデル、委託先、運用ルールまで一体で管理する必要があります。
サプライチェーン専門家の4人に1人以上がすでにAIを利用し、さらに54%が今後5年以内にAI導入を予想しています。導入範囲が広がるほど、予測精度だけでなく、第三者リスク、情報漏えい、契約上の責任分界も重要になります。
本記事では、業務価値を出すユースケース、AIリスク評価の台帳と優先順位付け、AI調達仕様書とAIデータ契約の要点を解説します。AIソブリンティとAI規制対応も含め、実装から継続改善までの道筋を示します。
AIサプライチェーンは全体最適を実現する仕組み
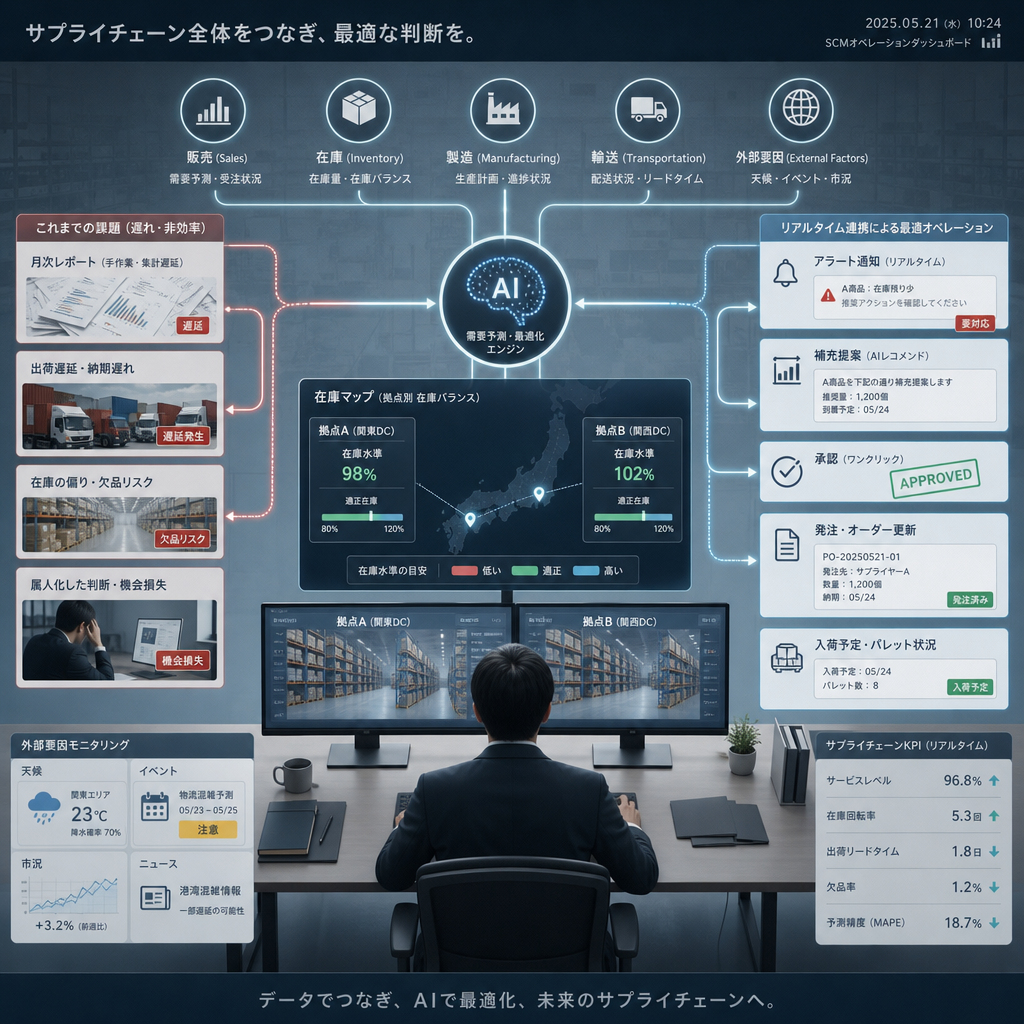
従来の管理から何が変わるのか
AIサプライチェーンとは、販売・在庫・製造・輸送・外部要因のデータをAIで分析し、意思決定と実行を連動させる仕組みです。従来の月次集計中心の管理と異なり、変化の兆候を日次・時間単位で捉えられます。
重要なのは、予測モデル単体ではなく、ERP、WMS、POS、受発注システムとつなぐことです。欠品予兆を検知しても、補充提案、承認、発注、入庫予定の更新までつながらなければ、現場の価値には変わりません。
世界全体では、サプライチェーンのエグゼクティブの78%が何らかの形でAIを利用していると報告されています。競争力は導入有無ではなく、例外時に人が判断できる設計と、改善を継続する運用能力で決まります。
- データ取得から発注・配送までの連携を設計する
- 自動化対象と人の承認対象を明確に分ける
- 例外処理を業務フローに組み込む
需要感知と在庫配置で成果を出す
需要予測では、過去の受注だけでなく、販促、天候、地域イベント、欠品履歴などを組み合わせます。AIは需要予測の誤差を最大50%削減できるとされ、急な需要変動を安全在庫や補充量へ反映しやすくなります。
在庫最適化は、在庫を一律に減らす施策ではありません。需要の不確実性、調達リードタイム、代替可能性、欠品損失を商品別に評価し、拠点間の配置まで見直すことで、過剰と欠品を同時に抑えます。
AIツールは在庫保管コストを最大15%削減できます。ただし、モデルの提案値をそのまま採用せず、季節商品の終売、供給制約、顧客優先度など、数値化しにくい事情を確認する担当者を置くことが必要です。
- SKU別に予測誤差と欠品率を追う
- 安全在庫の根拠を可視化する
- 商品配置を拠点横断で最適化する
物流・生産・保全まで意思決定を広げる
物流では、配送ルート、積載率、到着時刻、燃料消費を同時に最適化できます。生産では需要予測を制約付きの生産計画へ変換し、購買では納期遅延や価格変動を踏まえた発注優先度を示せます。
倉庫では、入出庫量に応じた人員配置、ピッキング順、保管ロケーションを見直します。画像認識による不良品検知や、設備の振動・温度データを使う予知保全は、停止損失と品質損失の予防に役立ちます。
AIを大規模に導入した組織では、フルフィルメントコストが平均で23%削減されました。まずは需要予測、補充、配送計画のようにKPIを切り出しやすい領域から試行し、成功条件を横展開するのが堅実です。
- 配送計画は積載率と納期遵守率を併記する
- 保全は停止時間と誤検知率を測る
- 生産計画は制約条件の更新頻度を決める
AIリスク評価で止めるべきリスクを見極める
最初にAI資産台帳を作る
AIリスク評価の出発点は、何を使っているかを把握することです。モデル名、用途、業務オーナー、入力データ、API、クラウド、再委託先、権限、保存期間、更新日を一意のIDでAI資産台帳に登録します。
台帳がなければ、脆弱な外部モデル、無許可のAI利用、学習データの出所不明を見落とします。現在企業内で使用されているAIツールの約91%は、セキュリティやIT部門による監視なしで運用されているため、棚卸しは優先課題です。
台帳は調達時だけで完成しません。モデル変更、API追加、データ連携先変更、再委託先変更を登録必須の変更管理にします。業務部門だけに任せず、情報システム、法務、調達、監査で更新責任を分担します。
- 業務用途とAIオーナーを必須項目にする
- データの出所・保存先・削除方法を記録する
- 変更時の再評価条件をあらかじめ決める
影響度と発生可能性で優先順位を付ける
AIリスク評価では、発生可能性と影響度を採点し、許容・低減・移転・停止を決めます。高影響の配送停止、機密情報漏えい、不公平な配車、誤発注は、期待される効率化より先に対策と責任者を決めるべきです。
NISTのAIリスク管理フレームワークは、4つの機能を中心に構築されています。Governで責任を定め、Mapで文脈を整理し、Measureで測定し、Manageで対策と残存リスクを管理する流れが実務に適しています。
組織の88%が過去1年間に、AIエージェントによるセキュリティインシデント(確認済みまたは疑わしいもの)を経験しています。権限を持つエージェントには、実行前承認、上限額、操作ログ、緊急停止を必ず設定しましょう。
- 影響は安全・財務・法務・信用・業務停止で評価する
- 残存リスクの承認者と期限を記録する
- 重大変更時は評価をやり直す
攻撃・誤作動を継続監視する
AI運用で防ぐべき脅威には、プロンプトインジェクション、データ汚染、モデル盗難、学習データ抽出、権限逸脱があります。RAGで社内文書を扱う場合は、検索結果に悪意ある指示が混入する前提で設計します。
アクセスは最小権限とネットワーク分割を基本にし、入力、参照文書、出力、ツール実行をログ化します。モデル精度の低下であるドリフトも、季節性や商品構成の変化と区別しながら、定期的に監視する必要があります。
RAGやツール連携の防御設計は、プロンプトインジェクション対策ガイドも参考になります。攻撃を完全に前提外に置かず、検知、隔離、通知、復旧までの手順を訓練しておくことが重要です。
- 高権限の実行は人による承認を入れる
- 監視対象を入力・出力・ツール実行へ広げる
- 四半期ごとにリスク台帳をレビューする
AI調達仕様書は成果と安全の条件を文章化する
仕様書は利用目的から書き始める
AI調達仕様書では、最初に対象業務、利用者、利用禁止用途、意思決定の責任者を定義します。「予測精度を上げる」といった抽象表現ではなく、対象SKU、対象拠点、出力形式、利用頻度、例外時の処理まで記載します。
要件は機能だけでなく、認証、ロール別権限、監査ログ、API連携、可用性、障害連絡、再委託管理に分けます。RAGを使うなら、参照元表示、権限連携、文書更新遅延、引用の正確性も受入条件に含めます。
行政の進化と革新のための生成AIの調達・利活用に係るガイドラインは、2026年6月12日に第2.0版へ改定されました。民間調達でも、利用目的と統制を調達段階から具体化する考え方は有効です。
- 対象業務と非対象業務を分けて記載する
- 入力禁止情報と利用者権限を定義する
- 障害時の連絡先と復旧条件を明記する
検収可能な品質要件に落とし込む
品質要件は、モデルの一般的な正答率ではなく、実業務のテストデータで定義します。需要予測なら誤差、RAGなら再現率・適合率・根拠表示、外観検査なら見逃し率と誤検知率を測り、合格ラインと再試験条件を明記します。
AI調達仕様書には、学習利用の可否、データ保存場所、保持期間、削除証明、モデル変更通知も必要です。生成結果に誤りがあった際、誰が確認し、どの範囲で再実行・修正するかを受入試験前に合意します。
最終確認日は本記事の最終更新日 2026-09-30です。仕様書は一度の納品で終わる文書ではなく、データ連携、モデル更新、規制変更、重大障害が起きた際に見直す運用文書として管理しましょう。
| 確認項目 | 測定例 | 判定条件 |
|---|---|---|
| 需要予測 | 予測誤差 | 合格ライン以内 |
| RAG回答 | 引用の正確性 | 参照元一致 |
| 権限管理 | 閲覧制御 | 漏えいなし |
| 障害対応 | 通知・復旧記録 | 手順適合 |
- テストデータの作成者と更新責任を定める
- 合格ライン未達時の改善期限を決める
- 根拠表示と権限漏えいを別々に試験する
ベンダー比較は証拠資料で行う
提案評価では、機能一覧だけでなく、要求事項に対する証拠資料を求めます。第三者監査、セキュリティ設計書、障害履歴、データ削除手順、再委託先一覧、移行支援計画を確認すれば、提案書だけでは見えない運用力を比べられます。
比較軸には、相互運用性と撤退可能性も入れます。データを標準形式で返却できるか、APIで他システムと接続できるか、契約終了時にモデル設定やログをどこまで引き渡すかを、選定前に確認します。
事前学習済みモデルを活用した比較的シンプルなAIソリューションの導入費用は、2万ドル~8万ドル程度となる場合があります。一方、リスク管理システムなどのより高度なソリューションでは、最大15万ドルの費用がかかることもあります。
- 必須条件・加点条件・失格条件を分ける
- 実証結果と運用体制を証拠で確認する
- データ移行と終了時支援を評価対象にする
AIデータ契約とAI契約書レビューで責任を明確にする
データ利用条件を先に固定する
AIデータ契約では、誰がどのデータを、何の目的で、どこに保存し、いつまで利用できるかを定めます。原データ、加工データ、特徴量、入力プロンプト、出力結果を区別し、目的外利用や学習利用の可否を明文化することが基本です。
サプライヤーや物流委託先のデータには、営業秘密、個人情報、位置情報が混在します。共有範囲を曖昧にすると、分析のために渡した情報が別モデルの学習や再委託先で利用されるおそれがあるため、再利用条件を限定します。
データ返却、削除期限、削除証明、バックアップの扱いも欠かせません。利用停止後もログやキャッシュにデータが残る可能性を確認し、保存場所ごとに削除責任者と検証方法を定めることで、実行可能な契約になります。
- データ区分ごとに利用目的を特定する
- 学習・再委託・越境移転の条件を定める
- 削除証明と監査権を契約に含める
責任分界と知的財産を曖昧にしない
AI契約書レビューでは、精度保証の範囲、誤回答時の対応、可用性、インシデント通知、損害賠償、知的財産権を確認します。AIの出力を自動実行に使うほど、ベンダー、導入企業、業務部門の責任分界を具体的にする必要があります。
成果物には、個別開発した画面や連携プログラム、プロンプト、評価データ、モデル設定が含まれます。それぞれの帰属と利用権を分け、契約終了後も必要な範囲で保守・移行できる権利を確保しましょう。
AI契約書レビューは法務だけの作業ではありません。情報システムはセキュリティ条項を、現場は受入条件を、調達は再委託と価格条件を確認します。複数部門が同じリスク台帳を参照すると、条文と実運用のずれを減らせます。
- 出力利用に関する確認責任を明示する
- 成果物と既存資産の権利を分ける
- 事故時の通知経路と初動を定める
AIエージェントの権限を契約と運用で縛る
購買発注、配送変更、在庫移動まで行うAIエージェントは、助言型AIより高い統制が必要です。契約には、利用可能なツール、アクセスできるデータ、承認が必要な操作、利用上限、ログ提供、停止権限を具体的に記載します。
特に外部APIを呼び出す構成では、モデル提供者、アプリ開発者、クラウド事業者、データ提供者の責任が分かれます。障害や漏えいが起きた際の調査協力、ログ保全、原因報告、再発防止の役割を事前に定めます。
権限・行動ログ・証跡を用いた統制の詳細は、AIエージェントの監査とは?権限・行動ログ・証跡を用いた統制設計で確認できます。契約とシステム設定を一致させることが実務上の要点です。
- 実行できる操作をホワイトリスト化する
- 金額・件数・時間帯に上限を設ける
- 緊急停止とログ保全の責任者を決める
AIソブリンティとAI規制対応を運用に組み込む
AIソブリンティは事業継続の選択肢を守る
AIソブリンティとは、データ、モデル、計算資源、運用判断を自社または信頼できる管轄の下で管理できる状態です。海外クラウドや外部モデルを使う場合でも、データ所在地、アクセス経路、法的開示要請への対応を把握することが出発点です。
サプライチェーンでは、仕入先情報、価格、製造条件、輸送経路が競争力に直結します。国境をまたぐデータ連携では、保管場所だけでなく、運用管理者、再委託先、障害時のアクセス権まで確認する必要があります。
ALION株式会社のように国境を越えた専属チームで開発する体制では、開発拠点ごとの権限、ソースコード管理、検証環境、顧客データの持ち出し条件を先に設計します。開発速度と統制を対立させず、可視化によって両立させます。
- データ・モデル・運用者の所在を把握する
- 再委託先を含めたアクセス権を管理する
- 移行可能な設計で特定事業者への依存を抑える
規制対応は業務プロセスとして回す
AI規制対応は、法務がチェックするだけでは不十分です。用途の分類、影響評価、説明可能性、データ保護、人による監督、記録保存を、企画・開発・調達・運用・廃止の各段階に組み込みます。
EUのAI法は、リスクレベルを4段階に分類しています。海外顧客や海外拠点に関係するサービスでは、対象地域だけでなく、提供形態、利用者、データの流れを確認し、適用可能性を専門家と判断することが必要です。
規制を満たす証跡は、後から集めると不完全になりがちです。要件定義、テスト結果、モデル変更、承認記録、インシデント対応を一つの管理基盤に残し、現場の改善サイクルと監査対応を同時に進めましょう。
- 用途・利用地域・利用者を変更管理に含める
- 人による監督の担当者を指定する
- 証跡の保存期間と閲覧権限を決める
KPIで効果と統制を同時に測る
AI導入の評価は、コスト削減だけでは足りません。予測誤差、在庫日数、納期遵守率、輸送コストに加え、権限逸脱件数、根拠なし回答率、再評価の実施率、重大インシデントの初動時間も追跡します。
在庫水準が20%から30%、物流コストが5%から20%、購買支出が5%から15%、それぞれ削減できたと報告されています。ただし、自社のベースライン、対象範囲、季節変動を固定せずに比較すると、効果を過大評価します。
AIは平均1.7倍のROIをもたらすことができます。小さなパイロットで現行KPIと対照し、効果、残存リスク、運用負荷を経営層と共有したうえで拡大判断を行うことが、持続可能な導入につながります。
| 領域 | 業務KPI | 統制KPI |
|---|---|---|
| 需要予測 | 予測誤差 | モデル変更記録 |
| 在庫管理 | 在庫日数 | 権限逸脱件数 |
| 物流計画 | 納期遵守率 | 例外承認率 |
| AIエージェント | 処理時間 | 停止・監査ログ |
- 導入前にベースラインと測定期間を固定する
- 業務KPIと統制KPIを同じ会議で確認する
- パイロットの学びを仕様書と契約に反映する
まとめ
AIサプライチェーンの価値は、予測・在庫・物流を個別に自動化することではなく、データ、契約、リスク、規制をつないで意思決定を強くすることにあります。小さなユースケースから始め、検証可能な要件と継続監視を整えましょう。
要点
- AI資産台帳を起点に、データ・モデル・API・委託先を可視化する
- AI調達仕様書では、品質、権限、ログ、削除、検収条件を具体化する
- AIデータ契約とAI契約書レビューで、利用目的と責任分界を明確にする
- AIソブリンティとAI規制対応を、変更管理と継続監視に組み込む
- 業務KPIと統制KPIを併せて確認し、段階的に拡大する
まずは、対象業務を一つ選び、現行KPI、利用データ、AI資産、委託先、例外時の判断者を棚卸ししてください。要件定義から運用設計までを一貫して整えることで、AIを安全に現場の成果へ結び付けられます。
よくある質問
Q1. AIサプライチェーンとは何ですか?
販売、在庫、製造、物流、調達などのデータをAIで分析し、需要予測、補充、生産計画、配送などの判断と実行を最適化する仕組みです。個別ツールではなく、業務システムと人の判断をつなぐことが重要です。
Q2. AIリスク評価はいつ実施すべきですか?
企画時、開発時、導入前、運用中、モデル・データ・委託先の変更時に実施します。AI資産台帳を更新し、影響度と発生可能性、残存リスク、責任者を継続的に見直してください。
Q3. AI調達仕様書で特に重要な項目は何ですか?
対象業務、利用者、入力禁止情報、データの保存・削除、権限、監査ログ、品質評価、受入試験、障害対応、再委託、契約終了時のデータ返却です。品質は実業務のテストデータで検収可能に定義します。
Q4. AIデータ契約では何を決めますか?
データの利用目的、利用範囲、学習利用の可否、保管場所、再委託、保存期間、返却・削除、監査権を決めます。原データと加工データ、入力、出力を分けて扱うことが実務上のポイントです。
Q5. AIソブリンティはクラウド利用と両立しますか?
両立します。重要なのはクラウドを使わないことではなく、データ所在地、アクセス権、再委託先、暗号化、ログ、移行可能性を把握し、必要な統制を契約と運用で確保することです。
参考文献・出典
 企業規模別 役割/役職別 お使いのソフトウェア # サプライチェーンにおけるAIとは?サプライチェーンにおけるAI活用方法を詳しく解説  ## サプライチェーンにおけるAIとは?…
www.ibm.com
[メインコンテンツへスキップ](#) Illumioは、「The Forrester Wave™: Microsegmentation Solutions, Q3 2026」において、リーダーおよびCustomer Favorite(顧客から高い評価を得たベンダー)に選出されました。…
www.illumio.com