2026.09.26
AIサンドボックスで安全なAI実行環境を作る方法
IT関連
AIサンドボックスは、AIエージェントが生成したコード、コマンド、ファイルを、本番環境や端末から切り離して実行する隔離環境です。便利な自動化を進めるほど、実行権限の設計が重要になります。
たとえばAIが誤って「rmdir /s /q」のような削除コマンドを提案・実行すれば、対象ディレクトリの内容を失うおそれがあります。悪意ある指示を紛れ込ませるプロンプトインジェクションも、AI活用で無視できないリスクです。
本記事では、言葉の意味を整理したうえで、隔離技術の選び方、AI特有の脅威、多層防御、運用ライフサイクル、企業導入時の判断基準まで解説します。開発・情報システム・事業部門が共通認識を持つための実践ガイドです。
AIサンドボックスとは何かを最初に整理する
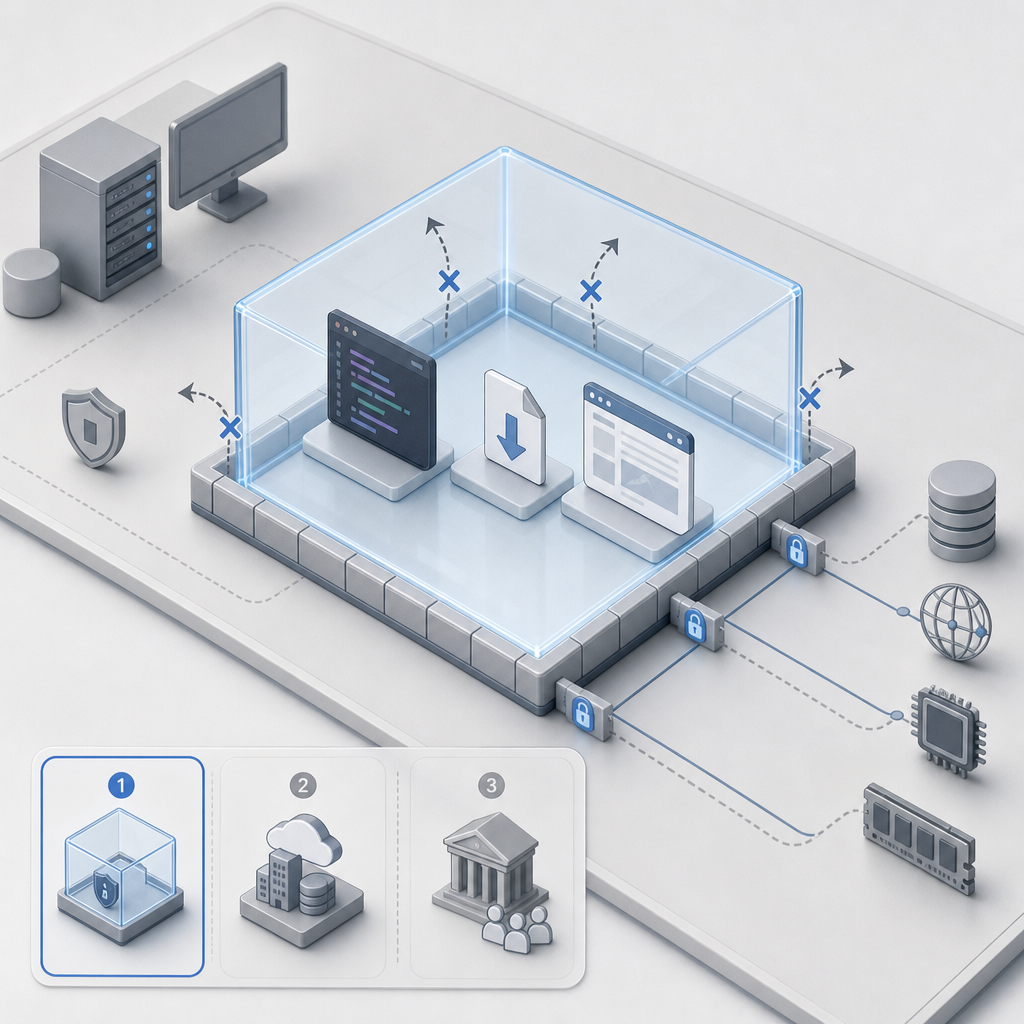
隔離された実行場所として理解する
AIサンドボックスとは、AIが作成したプログラムや取得したファイルを、ホストOSや社内システムから分離して動かす領域です。処理に失敗した場合でも、影響範囲をその領域内に閉じ込めることが基本目的になります。
単なるテスト環境との違いは、信頼できない入力を前提に境界を設ける点です。AIの出力、外部サイトの文書、依存パッケージを完全には信用せず、実行可能な操作を明示的に狭めます。
ブラウザがサイトごとにプロセスを分け、同一生成元ポリシーでデータアクセスを制約する考え方は身近な例です。AIのコード実行でも同様に、ファイル、ネットワーク、CPU、メモリへの到達範囲を制御します。
- ホスト環境への直接操作を避ける
- 入力・出力・通信を観察しやすくする
- 失敗時に環境を破棄して復旧しやすくする
同じ言葉が指す三つの対象を区別する
この言葉は、第一にAIエージェント向けの隔離実行環境、第二に組織が提供する生成AIの利用基盤、第三に自治体などの実証・事業支援制度を指します。検索や社内議論では、どれを意味するかを先に揃える必要があります。
開発現場で問題になるのは、AIがコードを書くだけでなく、テストを走らせ、ファイルを変更し、外部サービスへ接続する場面です。このケースでは技術的な実行境界、権限、ログ設計が中心論点になります。
一方で支援制度を探す場合は、対象経費、応募資格、成果報告の条件が重要です。技術環境の説明と制度の説明を混同すると、必要なセキュリティ対策や申請判断を誤るため、目的別に情報を読み分けましょう。
- 技術:AIの操作を隔離する環境
- 組織:利用者に安全な生成AIを提供する基盤
- 制度:AI活用の実証や事業化を支援する枠組み
ルールファイルだけでは実行境界にならない
CLAUDE.mdやAGENTS.mdのようなルールファイルは、AIに作業方針を伝えるうえで有効です。ただし、これは行動を促す指示であり、OSレベルで操作を強制停止するセキュリティ境界ではありません。
たとえば「本番データに触れない」と記載しても、AIに有効な認証情報とネットワーク経路があれば、誤った指示や誘導によってアクセスを試みる余地が残ります。指示と権限を同一視しないことが重要です。
実務では、ルールファイルを最初の防御層とし、次に承認ダイアログ、最小権限の認証情報、コンテナまたはVMによる隔離を重ねます。守るべき境界は設定で強制するという原則が安全性を高めます。
- ルールはAIへの指示であり強制機構ではない
- 認証情報とネットワーク権限を別途制限する
- 承認フローと技術的隔離を組み合わせる
AIサンドボックスが必要になる脅威を知る
プロンプトインジェクションは外部文書からも起きる
プロンプトインジェクションは、AIに読ませたWebページ、メール、PDF、ソースコードのコメントなどへ、意図しない指示を埋め込む攻撃です。AIが内容を「情報」ではなく「命令」として扱うと、想定外の行動につながります。
OWASPのLLMアプリケーション向けリスクでは、Prompt InjectionはLLM01、Sensitive Information DisclosureはLLM02、Excessive AgencyはLLM06として扱われます。リスクはモデルの品質だけでなく、周辺システムの権限設計で左右されます。
対策の要点は、AIが外部文書を読んでも重要操作を自動実行できない状態にすることです。削除、送信、公開、課金、認証情報の利用は人の承認を挟み、承認前に対象・差分・送信先を表示します。
- 外部文書を信頼できる命令として扱わない
- 高リスク操作は人による確認を必須にする
- 入力元と実行要求をログに結び付ける
過剰な権限は小さな誤りを重大事故へ変える
AIエージェントに管理者権限、社内ネットワーク全体への通信、長期間有効なAPIキーを与えると、誤作動の被害が広がります。安全な設計では、タスクに必要な権限だけを、その実行時間だけ付与します。
ファイル権限はread-only、workspace-write、danger-full-accessのように段階化して考えると判断しやすくなります。通常は読み取り専用または作業領域への書き込みに留め、全権限モードは検証目的でも慎重に扱います。
秘密情報は環境変数へ固定的に置くのではなく、短命なトークンを必要な処理にだけ注入します。ログ、エラー表示、生成物にキーが混入しないよう、マスキングと成果物の検査も同時に設計してください。
- 最小権限と短時間の認証情報を採用する
- 作業ディレクトリ以外への書き込みを禁止する
- ログや成果物から秘密情報を検出する
サンドボックスだけでは防げない攻撃もある
隔離環境は万能ではありません。許可されたネットワーク通信を悪用した情報流出、正規パッケージに見せかけた悪意ある依存関係、AIへの誘導による誤操作は、境界の内外をまたいで起こり得ます。
そのため通信は全許可ではなく、宛先を許可リスト化し、プロキシ経由で記録します。パッケージはバージョン固定、内部レジストリ、脆弱性確認を組み合わせ、実行前に依存関係をレビューする運用が必要です。
また、ホストOS侵害やコンテナ脱出の可能性をゼロとみなしてはいけません。重要資産へ直結しないネットワーク分離、更新管理、侵害を想定した監視と復旧手順を備えることで、残存リスクを抑えられます。
- ネットワーク出口を許可制にする
- 依存パッケージを固定・検査する
- 隔離突破を前提に重要資産を分離する
隔離方式はリスクと速度で選ぶ
プロセス分離とコンテナは高速だが設定が要る
プロセス分離やLinux namespace、cgroupを用いるコンテナは、起動が速く、開発ワークロードを扱いやすい方式です。namespaceで見える資源を分け、cgroupでCPU・メモリ・プロセス数などの上限を設定します。
ただし、コンテナは多くの場合ホストカーネルを共有します。特権コンテナ、ホストのソケット共有、過剰なLinux capabilityは隔離を弱めるため、root実行を避け、システムコールも制限する必要があります。
Docker SandboxesやDocker Desktopを使う場合も、イメージの出所、ボリュームマウント、ポート公開を見直してください。Windows環境ではWSL2、Windows Sandbox、AppContainerの役割を分け、開発端末の資産へ安易に接続しないことが大切です。
- namespaceで可視範囲を分離する
- cgroupで資源消費を上限管理する
- ホスト共有と特権設定を最小化する
microVMとgVisorは強い境界を作りやすい
より強い隔離を求めるなら、microVMやgVisorが有力です。microVMは仮想化を活用してワークロードごとの境界を作り、gVisorはアプリケーションとホストカーネルの間に追加の防御層を置く考え方です。
Firecrackerを利用するmicroVMは、用途により約125msの起動時間、約5MiBのメモリオーバーヘッドが紹介されています。一般的なVMより軽量な実行単位を目指せる一方、イメージ、ネットワーク、監視の運用設計が必要です。
コンテナの起動が数十msから100ミリ秒以下を狙えるのに対し、VMでは数秒〜数十秒を要する場合があります。機密度の高いコード実行では、多少の起動遅延より侵害時の影響範囲を優先して選びます。
- 高リスクな実行には強い仮想化境界を使う
- 起動時間だけでなく運用負荷も評価する
- イメージ更新と脆弱性対応を継続する
WebAssemblyは用途を絞った安全な実行に向く
WebAssemblyとWASIは、許可した機能だけを公開する設計を取りやすく、変換処理や計算処理など限定されたワークロードに適しています。OSの任意操作を前提としないため、能力ベースの権限設計と相性がよい方式です。
一方で、既存のPythonやNode.jsのツール群をそのまま実行できるとは限りません。AIが生成するコードの言語、必要なネイティブ依存関係、ファイル形式、外部接続の有無を確認してから採用を判断します。
隔離方式に絶対的な優劣はありません。次の表は、一般的な選定時に見るべき軸を整理したものです。実際には扱うデータ区分、同時実行数、コールドスタート許容時間も加えて評価しましょう。
| 項目 | コンテナ | microVM | WebAssembly |
|---|---|---|---|
| 隔離強度 | 設定依存 | 高い | 高い |
| 起動速度 | 数十ms〜 | 約125msの例 | 高速 |
| 互換性 | 高い | 高い | 用途依存 |
| 主な用途 | 開発・検証 | 高リスク実行 | 限定処理 |
- 限定機能で完結する処理に向く
- 既存ライブラリとの互換性を事前検証する
- データ区分と性能要件を選定軸に加える
安全な実行を支える運用ライフサイクル
使い捨て環境をタスクごとに作成する
安全な運用では、タスクごとに新しい環境を作り、完了後に破棄する方式が基本です。前の処理で残ったファイル、設定、認証情報を次の処理へ持ち越さないため、意図しないデータ混入を防げます。
初期状態は、承認済みのベースイメージと最小限のツールで固定します。AIが必要に応じて任意のソフトウェアをダウンロードする設計は、依存関係の再現性とサプライチェーン対策の両面でリスクを増やします。
対話型の実行環境では、20分間操作がなければ自動で期限切れにするような時間制限が有効です。CPU時間、メモリ、ディスク容量、プロセス数にも上限を設け、無限ループや過剰消費から基盤を守ります。
- 実行単位ごとに環境を初期化する
- 承認済みイメージと依存関係を使う
- 時間・資源・プロセス数に上限を設ける
入出力と通信を検査して証跡を残す
安全性は、実行前・実行中・実行後の三段階で確認します。実行前はコード、コマンド、依存関係、要求権限を確認し、実行中はネットワーク接続と資源使用量を監視し、実行後は生成物を検査します。
ログには、利用者、AIへの指示、参照した入力、実行コマンド、ファイル差分、通信先、終了理由を関連付けます。監査ログは事故調査だけでなく、AIの品質改善や承認ルールの見直しにも役立ちます。
成果物を持ち出す前には、マルウェア検査、秘密情報の検出、ファイル種別の確認を行います。実行環境を安全にしても、生成されたスクリプトやアーカイブが安全とは限らないため、出口での確認が欠かせません。
- 実行前に権限・依存関係・コマンドを確認する
- 通信先とファイル差分をログ化する
- 成果物を検査してから共有・配布する
失敗を前提に復旧手順を設計する
隔離環境で異常を検知したら、まず実行を停止し、対象環境をネットワークから切り離します。その後、証跡を保全して原因を分析し、同じイメージや設定で再現できるかを確認する流れが基本です。
復旧を速くする鍵は、状態を持たない実行環境と、成果物・設定・ログの分離保存です。環境自体を修復しようとするより、破棄してクリーンな状態から再作成するほうが、汚染を残しにくくなります。
検証では、ネットワーク遮断時に処理が止まるか、作業領域外への書き込みが拒否されるか、無効な認証情報が記録されないかを試します。攻撃を想定したテストを定期的に実施し、設定変更後も確認してください。
- 異常時は停止・隔離・証跡保全を優先する
- 汚染環境は修復より破棄を原則にする
- 権限・通信・秘密情報の試験を定期実施する
企業での導入判断と活用支援の進め方
データ分類から必要な境界を決める
導入判断は、ツールの知名度ではなく、扱うデータの重要度から始めます。公開情報、社内情報、個人情報、営業秘密などに分類し、どのデータを入力できるか、どの場所に保存できるかを明文化します。
機密性が高いデータほど、専用ネットワーク、強い隔離、短期保管、厳格な監査を求めるべきです。クラウドサービスを使う場合は、データ保管地域、契約条件、監査資料、障害時の対応範囲も確認します。
利用者の役割ごとに権限を分け、開発者、レビュー担当者、運用管理者が同じ強権限を持たないようにします。職務分離を行うことで、誤操作と不正の双方を早期に発見しやすくなります。
- データを重要度別に分類する
- 入力・保存・持ち出しの条件を定める
- 役割に応じて権限を分離する
小規模な検証から運用基準を固める
初回から全社の業務を接続するのではなく、影響範囲が限定されたユースケースで検証を始めることが現実的です。たとえば、匿名化済みデータの集計、テストコード生成、社内文書の形式変換などから始めます。
検証では、成功率だけでなく、承認回数、失敗原因、隔離停止の発生、ログの追跡可能性を記録します。AIが便利に見える作業でも、人の確認負担が過大であれば、運用設計を見直す必要があります。
ALION株式会社のように、システム開発と国境を越えたチーム連携を支援する開発パートナーへ相談する場合は、要件定義の段階でデータ境界、成果物の受け渡し、監査責任を合意しておくことが重要です。
- 低リスクかつ効果を測れる業務から始める
- 品質だけでなく監査・承認負荷を測定する
- 委託先との責任分界を文書化する
支援制度を検討する場合は要件を一次情報で確認する
技術導入と並行して実証支援を探す場合、自治体などが設けるAI関連制度が選択肢になります。たとえば「ひろしまAIサンドボックス」では、実証から事業化を後押しする枠組みが案内されています。
制度の条件は更新されるため、補助率1/2、総額2億円、外注費は補助対象経費総額の1/2が上限といった数値を、必ず最新の交付要領で確認してください。取得価格が10万円(税抜)未満の場合の扱いも要件で変わり得ます。
支援申請では、AIで何を実現するかだけでなく、データ管理、実行環境、成果の評価方法を説明できる必要があります。技術設計と事業計画を別々にせず、安全性を価値の一部として提案に組み込みましょう。
- 制度の対象・経費・期限を公式資料で確認する
- 安全設計を実証計画に含める
- 技術要件と事業成果の指標を結び付ける
まとめ
AIサンドボックスは、AIに仕事を任せる範囲を広げるためのブレーキではなく、安心して自動化を進めるための基盤です。ルールファイルだけに頼らず、隔離、最小権限、通信制御、ログ、成果物検査を重ねて設計しましょう。
要点
- AIへの指示と強制的な実行境界は別物である
- 隔離方式は機密性、互換性、起動時間、運用負荷で選ぶ
- 使い捨て環境、短命な認証情報、出口検査が実運用を支える
- データ分類と責任分界を決めてから小規模に検証する
- 制度活用では技術・事業・安全設計を一体で説明する
まずは自社のAI利用で「どのデータを扱い、何を実行させ、どこまでを自動化するか」を棚卸ししてください。その結果をもとに、小さな検証環境から隔離と監査を実装し、必要に応じて開発パートナーと実装計画を具体化しましょう。
よくある質問
Q1. AIサンドボックスと通常のテスト環境の違いは何ですか?
通常のテスト環境は品質確認が主目的ですが、サンドボックスは信頼できないコードや入力を前提に、ファイル、通信、権限、資源を制約して影響範囲を閉じ込めます。
Q2. コンテナを使えば十分に安全ですか?
コンテナは有効ですが、設定次第で隔離が弱くなります。特権実行、ホスト共有、過剰な権限を避け、必要に応じてgVisorやmicroVM、ネットワーク分離を組み合わせてください。
Q3. AIが生成したコードを本番環境で直接動かしてもよいですか?
原則として推奨できません。隔離環境でテストし、コードレビュー、依存関係の確認、成果物検査、承認を経たうえで、最小権限の本番環境へ段階的に反映します。
Q4. 隔離環境でもネットワーク通信は必要ですか?
必要な場合がありますが、全許可は避けるべきです。宛先を許可リスト化し、プロキシ経由で通信を記録し、不要な外部接続は遮断する設計が基本です。
Q5. 導入の最初の一歩は何ですか?
扱うデータとAIに許可する操作を棚卸しし、低リスクな業務を一つ選びます。その業務に対して、使い捨て環境、最小権限、ログ保存、成果物検査を小規模に試すことから始めましょう。
参考文献・出典
# AIエージェントに必須の「サンドボックス」とは?Windows環境から紐解く仕組みと3つの隔離パターン …
niyanmemo.com
[LayerX](/p/layerx)[Publicationへの投稿](/faq/what-is-publication) #…
zenn.dev
 # サンドボックスとは?AIが安全に動く「隔離された実行環境」を解説(その1)…
ai-techbase.jp