2026.09.27
AIレジストリで実現する信頼できるAI資産管理
IT関連
AIレジストリは、社内で利用するAIモデル、AIエージェント、プロンプト、RAG資産を「誰が、何を、どの条件で使っているか」まで追跡可能にする管理基盤です。AI活用が広がるほど、個人管理の台帳やチャット履歴だけでは統制が難しくなります。
特に生成AIでは、外部モデルの更新、参照データの差し替え、エージェントへの権限付与が短期間で起こります。資産の来歴、評価結果、承認記録を一元化しなければ、品質事故や情報漏えい時に影響範囲を特定できません。
本記事では、AIレジストリの基本機能から、AIデータカタログとAIモデルカードの連携、AIライフサイクルでの運用、AI責任者の役割、AI監査対応に必要な証跡までを実務目線で解説します。
AIレジストリとは何かを最初に整理する
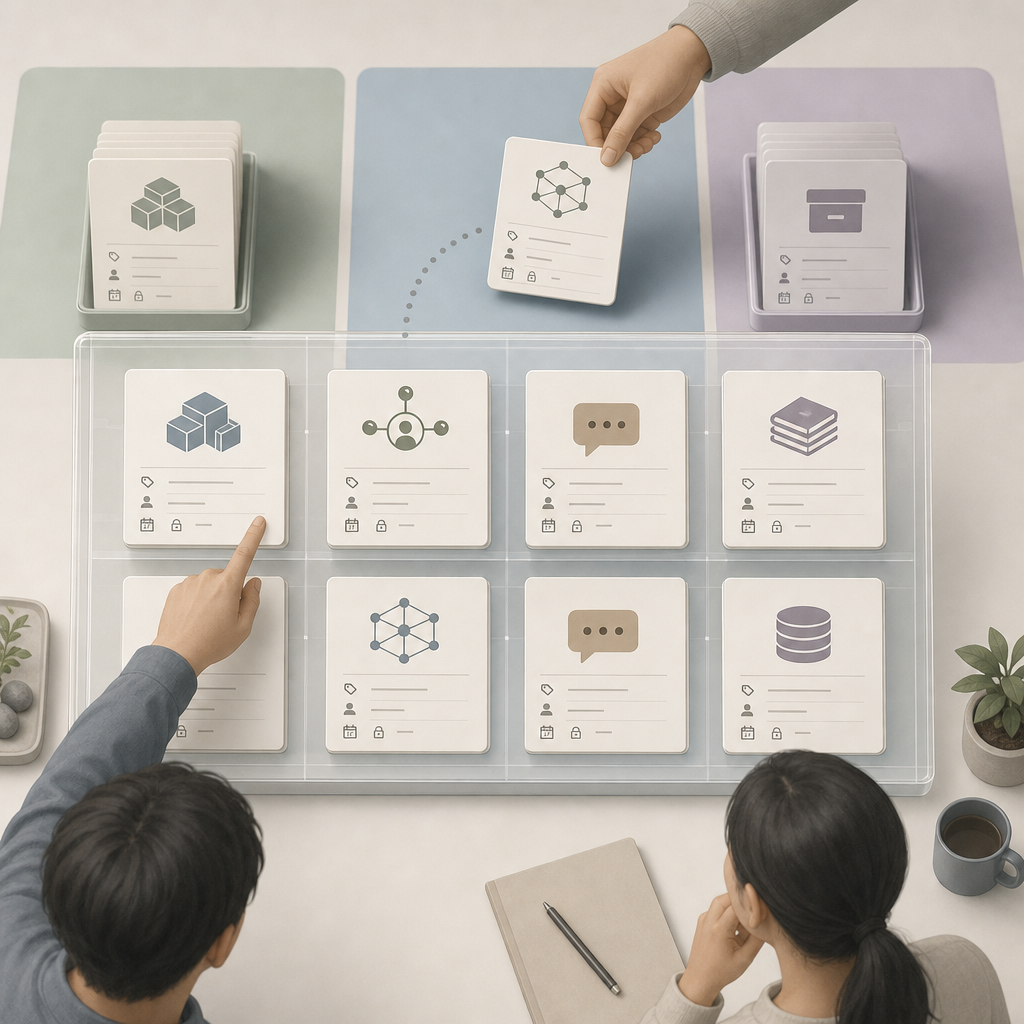
管理対象を一覧化する仕組み
AIレジストリとは、英語でいうModel registryを起点に、モデルだけでなくAIエージェント、エージェントスキル、プロンプト、RAGの知識ベースまでを登録・検索する仕組みです。単なるファイル置き場ではなく、利用判断に必要なメタデータを集約します。
登録単位には、名称、用途、所有部署、実行環境、依存するデータ、利用モデル、リスク区分、最終承認者を持たせます。これにより、似た資産の重複開発を防ぎ、既存の検証済み資産を安全に再利用できるようになります。
たとえば顧客対応用エージェントを登録する際は、回答対象、参照するナレッジ、外部API、個人情報の有無を明示します。障害時には名称検索だけで関連資産と利用部門をたどれ、停止判断を迅速に行えます。
- 資産名と業務目的
- 所有者・運用担当者
- 依存関係と利用環境
- 評価結果・承認履歴・利用状態
台帳ではなく運用の入口にする
AIレジストリは、開発完了後に記録するためだけの台帳ではありません。開発者が本番利用する資産を登録し、審査者が評価資料を確認し、運用者が監視対象を把握する共通の入口として設計することが重要です。
状態は少なくとも「Staging/Production/Archived」に分けます。検証中の資産を本番の候補と誤認せず、廃止済みのエージェントが再利用される事態も防げます。状態変更には理由、変更者、承認者を残します。
既存のGit、チケット管理、CI/CD、監視ツールと連携すれば、二重入力を抑えられます。登録を追加作業にしすぎず、デプロイ時にメタデータを自動同期する設計が、登録漏れを減らす現実的な方法です。
- 検証・本番・廃止の状態を明確化
- 状態変更に承認と理由を付与
- 開発・運用ツールから情報を同期
- 未登録の本番資産を定期検出
対象範囲を小さく始めて広げる
最初から全社のAI資産を移管する必要はありません。まずは顧客情報、採用、審査、対外発信など、影響が大きい業務のモデルとエージェントを対象にし、登録項目と承認フローを試行するのが安全です。
小規模チームでは、バージョン管理されたファイル台帳とGitのメタデータから始めても構いません。ただし、本番資産が増え、複数部署が再利用し始めた段階では、検索、権限、監査ログを備えた専用基盤が必要になります。
移行判断の目安は、資産の所有者が不明、同じ用途の開発が重複、承認済みの版を即答できない、といった兆候です。こうした課題を可視化してから導入範囲を広げると、現場の負担感を抑えられます。
- 高リスク業務から登録を開始
- 既存台帳の項目を移行対象にする
- 利用部門ごとに所有者を明確化
- 検索・承認の利用率を測定
資産の違いを理解し検索できる形に整える
モデル・エージェント・RAGを分けて登録する
AI資産は同じ粒度で管理できません。モデルは重み、評価値、推論環境が中心ですが、AIエージェントは指示、ツール権限、実行手順が中心です。RAG資産では、データソース、分割方法、埋め込み、更新頻度が重要な管理項目になります。
この違いを無視して一つの台帳項目に押し込むと、検索性も監査性も下がります。AIレジストリでは資産種別ごとのテンプレートを用意し、共通項目と固有項目を分離することで、登録品質を保ちます。
利用者が「社外公開可の日本語回答エージェント」や「個人情報を含まない営業データ」と条件検索できることが理想です。名称だけでなく、用途、リスク、データ分類、責任部署を検索対象に含めます。
| 管理項目 | モデル | AIエージェント | RAG資産 |
|---|---|---|---|
| 主な管理単位 | モデル版 | 実行フロー | 知識コレクション |
| 重要な証跡 | 評価結果 | ツール権限 | 出典・更新履歴 |
| 主なリスク | 精度劣化 | 過剰実行 | 古い情報参照 |
| 主な承認者 | 技術責任者 | 業務・セキュリティ | データ所有者 |
- モデル:版・評価指標・実行環境
- エージェント:指示・ツール・権限
- RAG:出典・更新日・検索設定
- スキル:入出力・利用制約・依存先
AIデータカタログと来歴を接続する
AIデータカタログは、AIが参照・学習・評価に利用したデータを把握するための基盤です。AIレジストリと接続し、どの資産がどのデータセット、文書群、特徴量、外部サービスに依存するかを追跡します。
来歴情報には、データの所有者、取得根拠、利用目的、機密区分、更新日時、保持期間を残します。RAGであれば、回答に用いた文書の版と検索設定まで結び付けることで、誤回答の原因調査が可能になります。
データ更新があった場合、影響を受けるモデルやエージェントを逆引きできる状態が重要です。更新通知だけで終わらせず、再評価の要否、実施者、承認結果をレジストリ上で追えるようにします。
- データセットとAI資産の依存関係
- データ所有者と利用許可の根拠
- 更新時の影響分析と再評価
- RAG回答の出典追跡
AIモデルカードを判断資料として使う
AIモデルカードは、モデルの目的、利用条件、評価方法、既知の制約を利用者に伝える文書です。レジストリに添付するだけでなく、承認画面で読まれる判断資料として、必須項目と更新責任を定める必要があります。
記載すべき内容は、想定利用者、非推奨用途、評価データの範囲、性能指標、バイアス検証、個人情報や著作権に関する注意点です。生成AIでは、ハルシネーション、プロンプトインジェクション、外部ツール実行の制約も明記します。
エージェントにはモデルカードを拡張したエージェントカードを用意します。利用モデルだけでなく、システムプロンプト、接続先、実行可能な操作、停止条件を記録すれば、運用担当者もリスクを判断しやすくなります。
- 目的と対象外の利用を明記
- 評価条件と既知の限界を記録
- データ・ツール・プロンプトを紐付け
- 更新者とレビュー期限を設定
AIライフサイクルに承認と監視を組み込む
企画段階で登録とリスク評価を始める
AIライフサイクルにおける登録は、本番直前ではなく企画段階から始めるべきです。業務目的、成功指標、利用者、データ分類、想定される損害を最初に記録することで、開発後の手戻りと無承認利用を減らせます。
申請時には、なぜAIを使うのか、人による代替や確認が可能か、誤作動時に誰へ影響するかを確認します。高い影響が想定される用途は、法務、セキュリティ、業務部門を交えた事前審査に進めます。
EU AI Actでは4 つのリスクレベルという考え方が示されています。自社のレジストリでも、利用目的と影響度に応じて低・中・高の区分を持たせ、求める評価と承認の深さを変えると運用しやすくなります。
- 目的と成功指標を登録
- 対象データと影響範囲を評価
- リスク区分に応じて審査を分岐
- 人による介入・停止方法を定義
評価から本番公開までをゲート化する
本番公開の条件は、精度だけで決めてはいけません。安全性、レイテンシー、推論コスト、可用性、セキュリティ検査、説明可能性を含む評価結果を登録し、承認者が同じ情報を確認できる状態にします。
エージェント型AIでは、期待どおりに動くケースだけでなく、権限のない操作、悪意ある入力、外部サービス障害も試験します。本番環境に移行する前に、数千のシナリオを同時並行で実行し、エージェントに負荷をかけます。
一般に、2027年末までに40%以上のエージェント型AIプロジェクトが中止されると言われています。そのためPoCの好結果だけで進めず、運用可能性と費用を評価し、終了基準をあらかじめ登録しておくことが重要です。
- 品質・安全性・費用を同時評価
- 負荷試験と異常系試験を実施
- 本番承認の根拠を固定化
- 中止・見直しの基準を事前定義
監視・ロールバック・廃止まで追跡する
公開後もAIライフサイクルは終わりません。監視では、応答品質、拒否率、エラー率、レイテンシー、コスト、利用量、データ更新を確認し、定めた閾値を超えたときに再評価または停止できる運用を作ります。
障害やドリフトが起きた場合は、対象の資産版、利用者、依存データ、直近の変更をレジストリから特定します。安全な旧版へ戻すロールバックの手順と、再公開に必要な承認を状態遷移として定義しておきます。
廃止時には、サービス停止日、代替手段、データ削除、利用者通知、証跡の保存期間を記録します。Archivedは単に隠す状態ではなく、再利用を防ぎながら説明責任を果たすための保管状態です。
- 品質・費用・安全性を継続監視
- 異常時の停止権限を明確化
- 版単位でロールバック可能にする
- 廃止理由と保存方針を記録
AIガバナンスを日常運用へ落とし込む
ルールを資産の属性として実装する
AIガバナンスは、理念や利用規約だけで完結しません。AIレジストリにリスク分類、利用目的、データ区分、承認条件、レビュー期限を属性として持たせ、ルールを日常の登録・公開操作に組み込むことが実効性につながります。
国内ではAI事業者ガイドラインが参照され、国際的にはNIST AI RMFやISO/IEC 42001などの枠組みが活用されています。枠組みをそのまま転記するのではなく、自社の資産管理項目、証跡、担当者へ翻訳することが大切です。
AIポリシーでは、許可された利用、禁止された入力、外部AIの利用条件、検証なしの対外回答禁止などを明示します。レジストリの登録フォームに同意確認を組み込み、例外申請を記録すれば、ルールが現場で機能します。
- ポリシーを登録項目と承認条件へ変換
- リスク別に必要証跡を変える
- 例外利用を申請・記録する
- 定期レビューの期限を設定
AI責任者を一人に孤立させない
AI責任者は、すべての技術判断を単独で担う人ではありません。資産所有者、業務責任者、データ所有者、セキュリティ担当、法務、内部監査の役割を結び、意思決定の所在を明確にする調整役です。
モデルの品質は開発者、業務上の妥当性は利用部門、アクセス権はセキュリティ、データ利用の適法性はデータ所有者が確認します。レジストリ上で各担当者と承認結果を紐付けることで、責任分界を後から検証できます。
責任者が不在の資産は、新規公開や権限追加を認めない運用が有効です。異動や組織変更で所有者が空席になった資産を定期的に抽出し、引き継ぎが完了するまで利用範囲を制限します。
- 資産所有者を必ず割り当てる
- 技術・業務・法務の責務を分離
- 所有者不明資産を定期検出
- 承認履歴に役割を記録
シャドーAIを発見して対話で是正する
シャドーAIとは、組織の承認や把握なしに利用されるAIツール、モデル、エージェントを指します。禁止だけを強めると利用実態が見えなくなるため、利用者が相談・登録しやすい窓口と、用途に応じた迅速な審査を用意します。
検出では、クラウド利用明細、APIキー発行、SaaSのアクセスログ、ソースコード依存関係、業務部門へのヒアリングを組み合わせます。発見した資産は即座に責めるのではなく、データ持ち出しや権限の危険性を評価します。
登録済みの安全な代替エージェントやモデルを検索しやすくすると、未承認ツールを使う動機を減らせます。AIレジストリは統制のためだけでなく、現場が速く安全にAIを選ぶためのサービスカタログでもあります。
- 禁止中心ではなく相談導線を作る
- ログと利用実態の両方で検出
- 是正前に業務目的を把握
- 承認済み資産の再利用を促進
AI監査対応に耐える証跡とセキュリティを備える
監査で問われる情報を先にそろえる
AI監査対応では、「何を使ったか」だけでなく、「なぜその利用を認めたか」を説明できることが求められます。AIレジストリには、目的、リスク評価、モデルカード、データ来歴、評価結果、承認記録、変更履歴を結び付けて保管します。
監査時に必要な情報が人のメールボックスや個別フォルダに散在していると、収集に時間がかかり、証跡の完全性も疑われます。資産IDを共通キーにして、チケット、ソースコード、評価レポート、監視ログを相互参照できるようにします。
確認頻度も記録が必要です。高リスク資産では、データ変更、モデル更新、機能追加、事故発生を再評価の契機にします。定期レビューをしなかった理由も含め、判断の過程を追える状態が説明責任を支えます。
- 利用目的と承認根拠
- 評価結果と既知の制限
- データ・モデル・コードの来歴
- 変更・監視・事故対応の履歴
アクセス制御と改ざん防止を設計する
レジストリそのものが重要資産であるため、閲覧・編集・承認・公開・削除の権限を分けます。特に本番公開と外部ツール接続は、開発権限だけで実行できないようにし、職務分離と多要素認証を適用します。
実装例として、OAuth 2.1 + RBAC for per-team agent accessという方式があります。チーム単位のアクセス制御を行いつつ、誰がいつどのエージェントへ権限を付与したかを監査ログへ残す考え方です。
モデルカードや評価結果の改ざんを防ぐには、変更履歴、承認済み版の固定、署名、バックアップを組み合わせます。署名鍵の漏えい、古いカードの残存、レジストリ障害も想定し、復旧手順と定期的な権限見直しを整備します。
- 閲覧・編集・承認・公開を分離
- チームと役割に基づく最小権限
- 変更履歴と承認済み版を保護
- 鍵・バックアップ・復旧手順を管理
KPIで定着度と効果を判断する
導入効果は、登録数だけでは測れません。対象となる本番AI資産の登録率、所有者設定率、未承認資産の検出数、検索に要する時間、監査資料の収集時間、再評価の完了率を継続して確認します。
モデル管理ではMLflowが広く利用されており、資料の表記としてMLflow(参照日: 2026-02-26)、最終更新: 2026-02-26、Posted: 2025-09-21のように、参照時点と更新情報も証跡の一部として扱えます。
費用面では、統合的な管理基盤によりコストを50%削減します。という訴求も見られます。ただし自社では、重複開発の削減、障害調査時間、監査準備工数、推論費用を導入前後で比較し、効果を検証することが必要です。
- 本番資産の登録率
- 未承認資産の検出・是正率
- 監査資料の収集時間
- 再評価・廃止の完了率
まとめ
AIレジストリは、AIを止めるための統制ではなく、信頼できる資産を見つけ、承認し、再利用し、問題が起きた際に迅速に対処するための運用基盤です。AIガバナンスを実務へ落とし込む中心として活用しましょう。
要点
- AI資産はモデル、エージェント、RAG、データの依存関係まで管理する
- AIモデルカードとAIデータカタログを接続し、利用判断と来歴確認を可能にする
- AIライフサイクル全体に登録、承認、監視、廃止の状態管理を組み込む
- AI責任者と部門別の役割を明確にし、AI監査対応の証跡を一元化する
- 登録率や監査準備時間などのKPIで運用の定着度を改善する
まずは、自社の本番稼働中AIを10件程度洗い出し、所有者、用途、利用データ、承認状況を登録することから始めてください。現状の可視化ができれば、優先すべき統制、連携すべきツール、必要な運用体制が具体的になります。
よくある質問
Q1. AIレジストリとAIデータカタログの違いは何ですか?
AIレジストリはモデル、エージェント、プロンプトなどAI資産の用途・版・承認・運用状態を管理します。AIデータカタログはデータの所有者、品質、利用条件、来歴を管理します。両者を接続すると、AI資産がどのデータに依存するか追跡できます。
Q2. 小規模なチームでもAIレジストリは必要ですか?
本番利用するAIが少数でも、顧客情報や社外向け回答を扱うなら必要性があります。最初はGitと管理台帳で所有者、用途、版、承認状況を記録し、資産数や利用部門の増加に合わせて専用基盤へ移行する方法が現実的です。
Q3. AIモデルカードには何を記載すべきですか?
目的、想定利用者、利用禁止・非推奨の用途、評価方法、性能、既知の制約、データの注意点、運用上の監視項目を記載します。生成AIやエージェントでは、利用ツール、権限、ハルシネーション対策、停止条件も重要です。
Q4. AI監査対応で最も重要な証跡は何ですか?
利用目的、リスク評価、データ来歴、評価結果、承認履歴、変更履歴、監視記録を資産単位で結び付けることが重要です。監査では結論だけでなく、誰がどの根拠で判断したかを再現できる状態が求められます。
Q5. AI責任者はどの部署に置くべきですか?
一律の正解はありませんが、全社横断の方針と資産管理を担える組織に置き、業務部門、開発、法務、セキュリティ、データ管理者と連携する体制が有効です。個々のAI資産には別途、業務上の所有者を明確に割り当てます。
参考文献・出典
[](https://www.aeyescan.jp/)…
www.aeyescan.jp
More Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu Menu…
www.pwc.com
![](data:image/svg+xml;base64,PHN2ZyB3aWR0aD0iMTMyIiBoZWlnaHQ9IjIyIiB2aWV3Qm94PSIwIDAgMTMyIDIyIiBmaWxsPSJub25lIiB4bWxucz0iaHR0cDovL3d3dy53My5vcmcvMjAwMC9zdmciPj…
www.databricks.com