2026.10.04
AIデータ越境を安全に進める実務手順
IT関連
AIデータ越境とは、生成AIやクラウドAIの利用に伴い、入力した情報、推論結果、ログなどが国境を越えて処理・保存・閲覧される状態です。便利なAI活用の裏側で、意図しない国外移転が起こる可能性があります。
「国内リージョンを選んだから安全」とは限りません。障害時のフェイルオーバー、監視ログ、バックアップ、海外サポート担当者によるアクセスまで含めると、実際のデータ経路は複雑です。
本記事では、法務・情報システム・事業部門が共通して確認すべき論点を、データの流れ、規制、契約、技術、運用に分けて解説します。専門部署がない企業でも着手できる実務手順を紹介します。
AIデータ越境で最初に把握すべき範囲
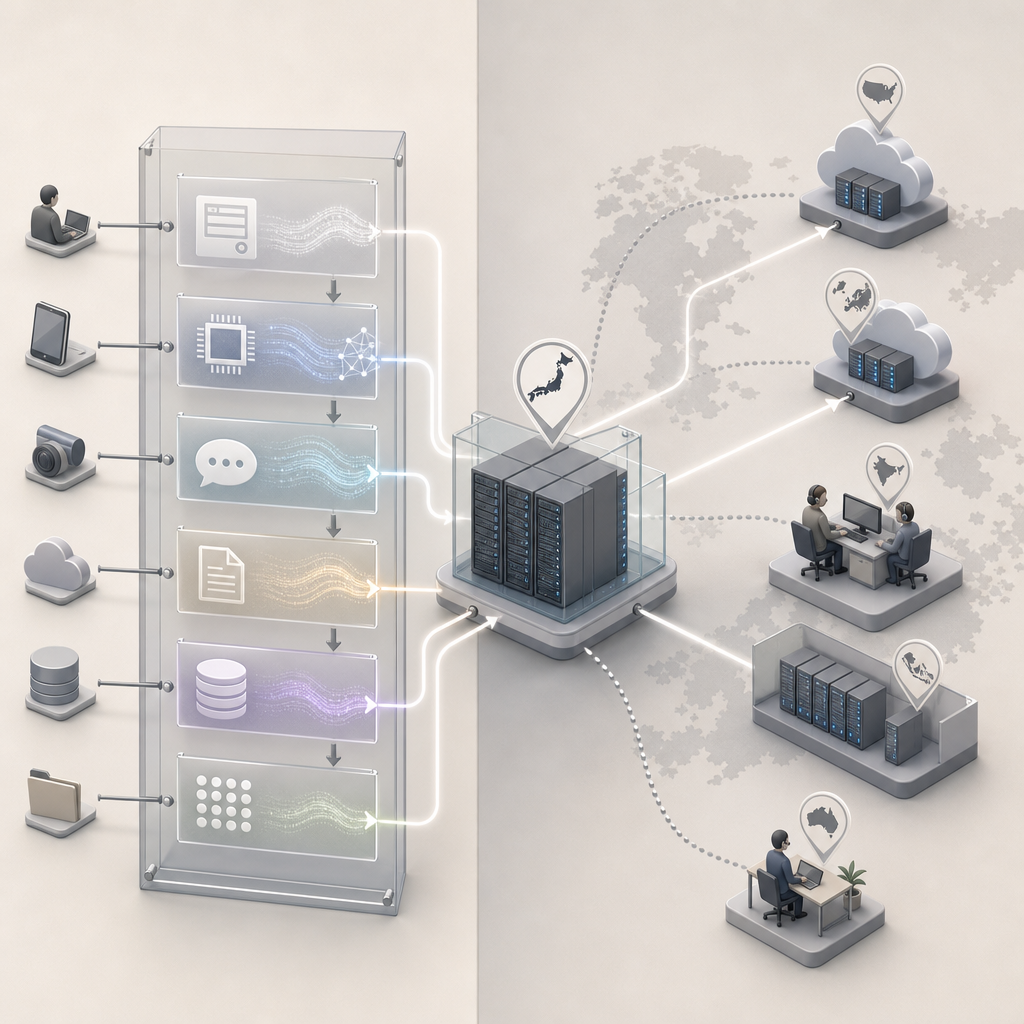
越境は保存先だけで判断しない
AIにおける越境は、データセンターの所在地だけで決まりません。処理国、保存国、運用者のアクセス地域、再委託先の所在地を分けて確認することが、正確なリスク評価の出発点になります。
たとえば日本リージョンで提供されるサービスでも、脅威検知、障害解析、請求処理、サポート対応のために、限定的な情報が国外の拠点へ共有される設計はあり得ます。サービス説明だけで結論を出さない姿勢が重要です。
特に生成AIは、モデル開発国と推論処理の実行場所が一致しないことがあります。調達部門は製品の本社所在地ではなく、契約対象のプランと選択リージョンにおける実データフローを質問票で確認しましょう。
- モデル提供元の所在地
- 推論処理が行われるリージョン
- プロンプト・応答・ログの保存先
- 再委託先とサポート担当者のアクセス地域
確認対象を六つのデータに分解する
確認を効率化するには、AIへ渡る情報を一括りにせず、入力、推論中の情報、応答、ログ、バックアップ、学習利用データの六つに分解します。データごとに保持期間、保存先、利用目的は異なるためです。
プロンプトに顧客名を含めなくても、添付ファイル、会話履歴、APIメタデータ、エラー記録に個人情報や営業秘密が残る場合があります。画面上の入力欄だけを監査対象にすると、重要な経路を取りこぼします。
AIエージェントでは外部SaaSや社内ファイルへ自律的に接続するため、送信先が増えます。ツール権限を最小化し、検索対象のフォルダやデータベースを業務単位で限定する設計が必要です。
- プロンプトと添付資料
- モデル推論時の一時データ
- 回答文と会話履歴
- 監査ログ、障害ログ、バックアップ
見落とされやすい自動処理を洗い出す
最も多い失敗は、データの保管場所を確認しないまま試験利用を始めることです。自動バックアップや可用性確保のための複製は、利用者が意識しない時間帯にも実行されるため、初期設定だけでは把握できません。
管理プレーン、データプレーン、推論基盤を分けて考えると整理しやすくなります。管理画面の利用記録と、実際にモデルが処理する入力データは、同じ国・同じ保持期間とは限りません。
サービス提供者には、通常時の処理地域だけでなく、障害時の切替先、バックアップの地域、削除後の残存期間を確認します。回答は口頭で済ませず、契約書、DPA、仕様書として保存しましょう。
- 障害時フェイルオーバー先
- ログの集約・分析基盤
- 自動バックアップの保管地域
- 削除要求後の消去手順
法規制から見るAIデータ越境の判断基準
日本法では第三者提供か委託かを切り分ける
日本企業が最初に確認すべきなのは、個人情報保護法上、その取扱いが外国にある第三者への提供に当たるか、委託に当たるかです。取引の法的性質により、本人への情報提供や同意の要否が変わります。
個人情報保護法28条は、外国にある第三者への個人データ提供に関する規定です。十分性認定国への提供、基準適合体制を整備した事業者への提供など、例外を含めて適用関係を確認する必要があります。
委託に該当する場合でも、委託元の責任がなくなるわけではありません。委託先の選定、必要かつ適切な監督、再委託の管理、事故発生時の報告経路を、AI利用規程と契約に具体化することが重要です。
- 本人同意の要否
- 提供先国の制度に関する情報
- 委託先・再委託先の監督
- 利用目的の特定と通知
複数の法令が重なる場合は最も厳しい条件を確認する
EU域内の個人データを扱う場合はGDPR、中国で取得した情報を扱う場合はPIPLなど、日本法以外の規制も検討対象です。所在地、本人の居住地、事業拠点、処理目的によって適用法が重なることがあります。
GDPRでは、第三国移転のために十分性認定、適切な保護措置、例外規定のいずれを使うかを検討します。欧州委員会の標準契約条項であるSCCを締結しても、移転先の法制度を評価するTIAが必要になる場合があります。
米国CLOUD Actは、一定の条件下で米国法執行機関が対象事業者へデータ開示を求め得る制度として知られます。保存国だけでなく、提供者の支配関係や開示要求への対応方針も確認する必要があります。
| 制度 | 主な対象 | 確認の軸 | 代表的な対応 |
|---|---|---|---|
| 個人情報保護法28条 | 外国第三者への提供 | 提供先体制 | 同意・情報提供 |
| GDPR | EEA域外移転 | 保護水準 | 十分性認定・SCC |
| PIPL | 中国の個人情報 | 越境条件 | 安全評価・契約 |
| 米国CLOUD Act | 対象事業者保有データ | 政府アクセス | 通知・異議申立て |
- GDPRの十分性認定とSCC
- PIPLの越境提供要件
- 米国CLOUD Actへの対応方針
- 適用法が競合した際の社内エスカレーション
DPIAとTIAで事実に基づき評価する
高リスクな処理を含むAI導入では、DPIAとTIAを別々の目的で活用します。DPIAは本人の権利・利益への影響を評価し、TIAは国外移転先の法制度や実務的保護措置を評価する枠組みです。
評価書には、データ分類、本人の範囲、処理目的、送信先、保存期間、アクセス権、暗号化、想定事故を記載します。担当者の印象ではなく、ベンダーの回答書、契約条項、設定画面の証跡を根拠にすることが大切です。
評価は導入前だけで完結しません。モデル変更、サブプロセッサー追加、リージョン変更、AIエージェントの連携追加があれば、リスク評価を更新します。年次点検に加え、変更管理へ組み込みましょう。
- DPIA:本人への影響を評価
- TIA:移転先の環境を評価
- 証跡:設定・契約・回答書を保管
- 更新:サービス変更時に再評価
契約とベンダー審査で統制を実装する
DPAは越境リスクを具体的な義務に変える
越境リスクは、利用規約だけで管理せず、DPAで処理目的、対象データ、保持期間、技術的安全管理措置を明確にします。DPAはData Processing Agreementの略で、委託者と処理者の責任範囲を定める重要文書です。
契約では、プロンプトや応答をモデル学習に利用しない設定が可能か、その初期値が何かを確認します。「学習に使わない」という説明だけでなく、対象プラン、例外、ログの扱い、設定変更権限まで確認する必要があります。
終了時にはデータ返却、削除、消去証明、バックアップからの消去時期、監査ログの提供可否を定めます。移行先が決まっていない段階でも、データポータビリティを確保する条項は将来の選択肢を守ります。
- 処理目的と利用目的外利用の禁止
- 学習利用の有無と初期設定
- 削除・返却・消去証明
- 監査権と事故報告期限
再委託と政府アクセスへの対応を確認する
AI基盤は、クラウド、モデル提供者、監視事業者、決済事業者など複数の事業者で構成されます。そのため、再委託先の一覧、追加時の通知、異議申立て、代替措置を契約で確認する必要があります。
政府機関からの開示要求を受けた場合、法的に許される範囲で顧客へ通知する条項は重要です。さらに、過剰な要求への異議申立て、要求範囲の最小化、透明性レポートの公開有無も評価材料になります。
サブプロセッサー一覧は導入時だけでなく定期的に確認しましょう。ベンダーの組織再編や機能追加によって、知らないうちに処理地域やアクセス主体が変わることがあるためです。
- 再委託先の事前・事後通知
- 追加への異議申立て手続
- 政府アクセス時の通知方針
- 透明性レポートと監査資料
質問票で説明と実装の差を確認する
ベンダー審査では、抽象的な「安全です」という回答では不十分です。保存国、推論国、ログ保管先、暗号鍵の所在、サポートアクセス地域を質問票で項目化し、サービスごとの回答を比較できる状態にします。
質問票の回答と契約書が矛盾する場合は、契約上の定義を優先して確認します。営業資料に記載された機能が、購入予定のプランや地域で利用できるとは限らないため、検証環境で設定も確認します。
ALION株式会社のように日本と台湾の市場・開発をまたぐ支援体制を活用する場合も、連携の利便性とデータ移転の統制を両立させる設計が必要です。開発・保守・問い合わせ対応の担当範囲を文書化しましょう。
- プラン別のデータ利用条件
- サポート担当者のアクセス範囲
- 暗号鍵と鍵管理者の所在地
- 障害時の連絡・報告フロー
技術設計で国外移転の影響を小さくする
リージョン選択は性能と法務を同時に確認する
リージョン選択は、越境を減らす有効な対策です。ただし、国内リージョンを選んでも、全機能が国内処理とは限りません。利用予定のモデル、埋め込み検索、コンテンツフィルター、ログ分析ごとに対応地域を確認しましょう。
国内配置では、低レイテンシや国内法に沿った説明のしやすさが期待できます。一方で、利用可能なモデル、容量、価格、災害対策、バックアップ範囲が海外リージョンと異なる場合があるため、要件を優先順位で整理します。
AIデータセンターを自社利用または専用環境として選定する場合は、GPU性能だけで判断しません。電力、冷却、冗長性、ネットワーク遅延、災害リスク、データ消去手順を、業務継続計画と合わせて評価します。
- 推論・検索・ログの提供地域
- 機能制限と日本語処理の品質
- バックアップと障害時の切替先
- 可用性・遅延・コストの要件
暗号化は鍵の管理者まで設計する
保存時・通信時の暗号化は基本対策ですが、誰が鍵を管理するかで保護水準は変わります。BYOK/HYOKは、顧客側が鍵を持つ設計を検討する選択肢であり、特に機微な情報を扱う環境で有効です。
BYOKはBring Your Own Key、HYOKはHold Your Own Keyを指します。ただし、AIサービスのすべての処理に適用できるとは限らず、推論中のメモリ上データ、ログ、バックアップへの適用範囲を確認する必要があります。
鍵管理だけで完全な対策にはなりません。データ最小化、仮名化、トークン化、アクセス制御、送信前の機密情報検知を組み合わせ、万一の不正アクセス時にも読み取れる情報を減らす多層防御が必要です。
- 保存時・通信時・利用時の暗号化範囲
- 鍵の所有者と運用権限
- 機密情報のマスキング・トークン化
- アクセスログの改ざん防止
AIエージェントは権限を最小限にする
AIエージェントの越境リスクは、モデルへの入力だけではありません。エージェントが外部ツールを実行し、メール、ストレージ、CRM、ソースコード管理基盤に接続すると、意図しない情報送信が発生し得ます。
対策の基本は、読み取り専用権限、フォルダ単位のアクセス制御、接続先の許可リスト、実行承認です。最初から全社横断の権限を与えず、限定した業務ドメインで小規模に検証することが安全です。
プロンプトインジェクション対策として、外部文書の指示を信頼しないルールも必要です。機密情報の送信、権限変更、外部公開といった高リスク操作には、人間の承認を必須にする設計を採用しましょう。
- 最小権限と読み取り専用化
- 接続先の許可リスト
- 高リスク操作の人間承認
- 実行履歴と送信先の監査
安全な導入と継続監査を進める実務フロー
機密度別に利用可否を決める
安全な導入の答えは、全社で一律に禁止または許可することではありません。データを公開情報、社内情報、個人情報、要配慮個人情報、営業秘密、ソースコードに分類し、AIサービスごとに入力可否を決める方法が実務的です。
公開済みの文章を要約する用途は、比較的低リスクで試験しやすい領域です。一方、顧客データや未公開の事業計画を扱う用途は、契約、リージョン、学習利用停止、暗号化、承認手続きを満たした環境に限定すべきです。
判断表は、現場が迷った瞬間に参照できる形にします。「顧客名を伏せればよい」といった曖昧な基準ではなく、添付可否、コピー可否、利用可能な法人プラン、事前承認の要否を示しましょう。
- 公開情報:承認済みツールで利用
- 社内情報:用途・出力先を制限
- 個人情報:法務・情報システムの確認
- 営業秘密・コード:専用環境を原則化
小規模な試験導入で運用を検証する
本番導入の前に、対象業務、対象データ、利用者、期間を限定した試験導入を行います。評価すべきなのは回答品質だけでなく、ログの出方、権限設定、誤入力時の検知、削除依頼への対応、管理者の監査負荷です。
たとえば社内規程の要約支援から始める場合、公開済み資料または匿名化済み資料だけを使います。利用者には入力禁止情報を明示し、想定外の入力が起きた場合の連絡窓口と一次対応を事前に決めます。
試験終了時には、利用ログ、利用者の意見、検知した例外、ベンダー回答を振り返ります。効果が見込めても、統制が実装できなければ対象業務を広げないという判断基準を、責任者間で合意しておきましょう。
- 目的と成功条件を先に定義
- 低機密データから開始
- 設定・ログ・削除を実地検証
- 本番化の承認基準を明文化
事故対応と定期監査を平時から準備する
越境事故が起きた際は、送信停止、影響範囲の特定、証跡保全、委託先への照会、法務判断、本人・監督機関への対応を並行して進めます。担当者の記憶に頼らず、連絡先と役割分担を手順書に定めることが重要です。
GDPRでは、一定の場合に監督機関への通知を72時間以内に行う要件があります。日本法でも漏えい等報告の要否は事案により異なるため、対象データ、本人への影響、国外提供先、再発防止策を早期に整理できる体制が必要です。
AIデータ越境の管理は、導入可否を一度判定して終わる業務ではありません。四半期ごとに設定、再委託先、利用ログ、学習利用設定、削除手順を見直し、サービス変更を統制する継続的な仕組みにしましょう。
- 初動停止と証跡保全
- 委託先への緊急照会
- 報告・通知要否の法務判断
- 設定変更と再発防止の記録
まとめ
AI活用で重要なのは、国外処理を必要以上に恐れることではなく、データがどこへ流れ、誰が扱い、どのように消えるかを説明可能にすることです。法務、情報システム、現場が同じデータフローを見ながら判断する体制を整えましょう。
要点
- 保存先だけでなく、推論、ログ、バックアップ、サポートアクセスまで確認する。
- 個人情報保護法28条、GDPR、PIPL、米国CLOUD Actの適用可能性を取引形態ごとに整理する。
- DPA、再委託管理、削除・監査条項を契約で明確にする。
- リージョン、暗号鍵、最小権限、データ分類を組み合わせてリスクを下げる。
- 限定的な試験導入と定期監査により、設定や契約の変更を継続管理する。
まずは、現在利用しているAIツールを一覧化し、入力データ、推論地域、ログ保存先、学習利用設定、再委託先を確認してください。不明な項目を可視化することが、安全なAI活用への最短の第一歩です。
よくある質問
Q1. AIデータ越境は、国外製のAIを使うだけで発生しますか?
必ずしも発生するわけではありません。重要なのは開発国ではなく、契約プランごとの推論処理、保存、ログ分析、バックアップ、サポートアクセスの地域です。ベンダー文書と契約で実際の経路を確認してください。
Q2. 国内リージョンを選べば国外移転の確認は不要ですか?
不要にはなりません。国内リージョンでも、監視ログ、障害対応、バックアップ、再委託先の処理が国外に及ぶことがあります。サービス機能別に処理場所とアクセス主体を確認する必要があります。
Q3. 生成AIに顧客情報を入力してよいですか?
一律には判断できません。個人情報の種類、利用目的、本人への説明、契約、学習利用停止設定、保存先、アクセス制御を確認し、社内のデータ分類ルールに基づいて許可された環境のみで扱うべきです。
Q4. ベンダーへ最低限確認すべき質問は何ですか?
推論国、保存国、ログとバックアップの地域、学習利用の有無、保持期間、再委託先、暗号化と鍵管理、政府開示要求時の通知方針、削除証明、障害時のフェイルオーバー先を確認しましょう。
Q5. 委託契約があれば個人情報保護法28条の確認は不要ですか?
委託に該当するかどうかは実態で判断します。委託であっても委託先の必要かつ適切な監督が必要です。第三者提供、共同利用、委託などの法的整理は、取り扱うデータと契約内容を踏まえて専門家に確認してください。
参考文献・出典
 [ナビゲーションに移動](#vk-mobile-nav) 1. [AI鬼管理 | 業務自動化トレーニング](https://genai-ai.co.jp/ai-kanri) 2.…
genai-ai.co.jp
  #…
zenn.dev