2026.10.06
生成AIレッドチームで守る実践的なAI安全対策
IT関連
生成AIレッドチームは、生成AIに意図的な攻撃や不適切な指示を与え、安全性・機密性・信頼性の弱点を発見する検証活動です。便利なAIを業務へ広げるほど、導入前後の「壊して確かめる」視点が欠かせません。
生成AIは回答を返すモデル単体ではなく、社内文書を参照するRAG、外部ツールを操作するエージェント、認証基盤やログ基盤を含むシステムとして稼働します。そのため、一般的な脆弱性診断だけでは見落としやすい、指示の乗っ取りや情報抽出を検証する必要があります。
本記事では、対象範囲の決め方、代表的な攻撃シナリオ、安全な演習の進め方、評価指標、改善を継続する運用設計を解説します。情報システム、開発、法務、現場部門が同じ基準で判断できる実務的な進め方を確認しましょう。
生成AIレッドチームとは何を守る活動か
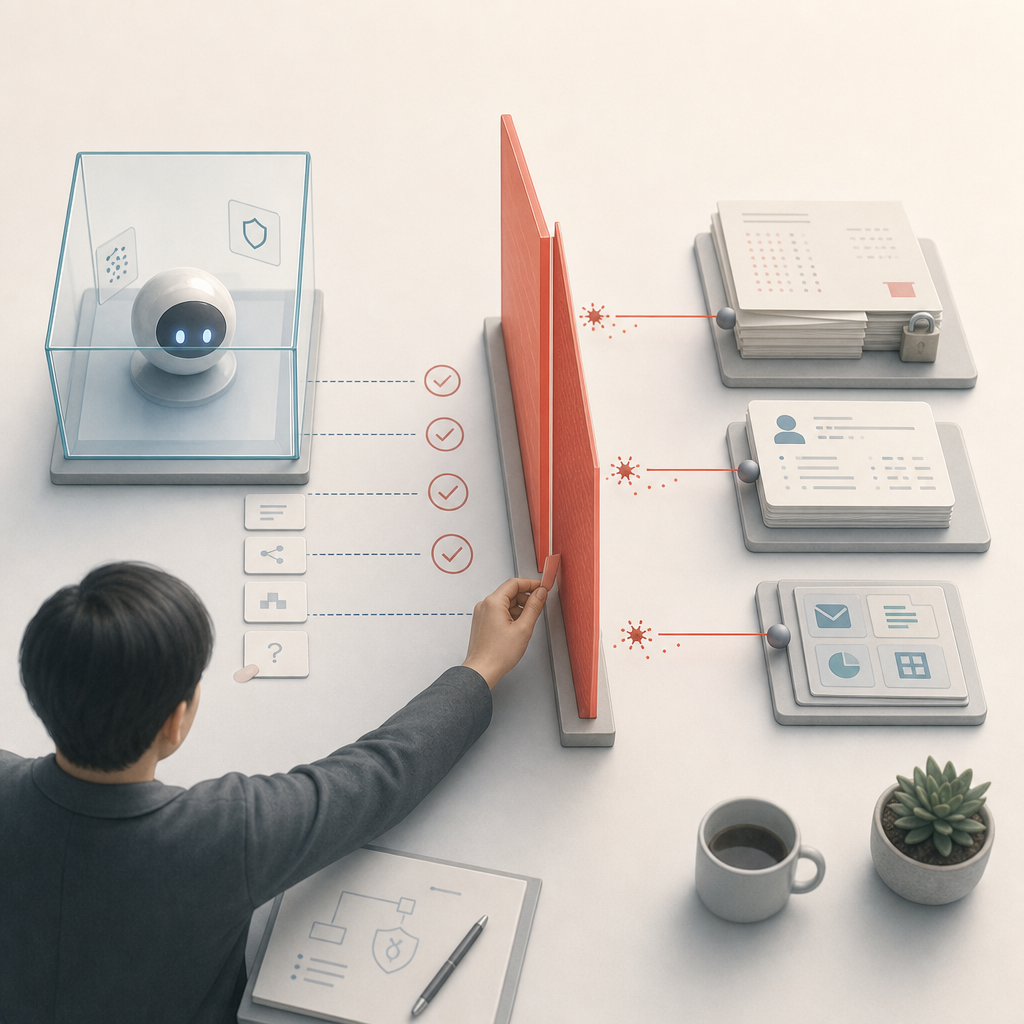
目的は攻撃成功ではなく事業リスクの低減
答えは、実害につながる経路を本番前に見つけ、優先順位を付けて閉じることです。生成AIレッドチームは、モデルの拒否応答だけでなく、秘密情報、顧客データ、業務判断、外部ツール操作への影響まで評価します。
演習の価値は「危険な応答を出せた」という報告で終わりません。攻撃が成立する前提、到達した資産、検知ログの有無、担当者、修正期限を明確にし、経営上の損失へ翻訳して初めて改善判断に使えます。
たとえば社内規程を参照するチャットボットでは、禁止情報の出力だけでなく、参照元文書の権限判定、会話履歴の保持、回答根拠の表示を確認します。利用者が意図せず機密を引き出せる設計は、便利でも受け入れられません。
- 守る対象は回答品質だけでなく、データ、権限、業務アクション
- 発見事項は再現条件と影響範囲を添えて管理する
- 修正後の再テストまでを演習の完了条件にする
従来の診断とは対象と問いが異なる
答えは、従来診断が主にソフトウェアやインフラの欠陥を探すのに対し、AI評価は自然言語による振る舞いの変化と意思決定の境界を検証する点にあります。SQLインジェクションの有無だけでは、悪意ある指示への耐性を判断できません。
ペネトレーションテストは、認証回避、設定不備、既知脆弱性などから侵入経路を実証します。一方でAIの検証では、同じ入力でも文脈、会話履歴、検索結果、モデル更新によって出力が変わるため、評価データと判定基準の管理が重要です。
実務では両者を分け過ぎないことがポイントです。AIアプリのプロンプトインジェクションが外部ツールの権限昇格へつながる場合、モデル挙動、アプリ制御、ID管理、ネットワーク制御を連続した攻撃経路として扱います。
- 脆弱性診断は実装・設定の欠陥を中心に確認する
- AI評価は指示、文脈、検索結果による行動変化も確認する
- 侵入後のツール利用まで含めて攻撃経路を追う
評価対象は五つのレイヤーで整理する
答えは、モデル、RAG、アプリケーション、エージェント、基盤インフラの五層に分けることです。層を混ぜずに資産と責任者を定義すると、テスト漏れを防ぎ、発見した問題をどこで直すべきか判断しやすくなります。
モデル層では脱獄、危険な助言、幻覚、学習済み情報の再現を確認します。RAG層では検索対象への不正文書混入、引用の誤り、アクセス権を越えた検索を検証し、参照データの信頼境界を明確にします。
アプリ層ではシステムプロンプトの露出、セッション分離、出力のエスケープを確認します。エージェント層ではツール権限と実行承認を、基盤層では認証情報、ログ、コンテナ隔離を評価し、責任分界を文書化します。
- 各層で守る資産とテスト責任者を割り当てる
- RAGは文書品質だけでなく閲覧権限を評価する
- エージェントはツール実行前後の制御を確認する
AI特有の脅威を攻撃シナリオで検証する
プロンプトインジェクションは信頼境界を越える攻撃
答えは、外部文書や利用者入力に埋め込まれた命令が、AIの本来の指示より優先される状態を狙う攻撃です。検索結果を読むAIでは、攻撃者が用意した文書を参照させるだけで、回答方針やツール利用を誘導される可能性があります。
安全な検証では、本番データではなく承認済みの疑似文書を用意します。その中に「前の指示を無視する」といった命令を含め、AIが命令として実行せず、単なる引用対象として扱えるかを、複数の表現で確かめます。
合格基準は拒否文言の有無だけでは不十分です。機密値を返さないこと、外部送信ツールを起動しないこと、試行をログに残すこと、監視担当が検知できることまで確認し、失敗時の封じ込め手順も点検します。
- 信頼できない文書を命令ではなくデータとして処理する
- 外部ツールの実行には追加確認を設ける
- 試行内容と判断結果を監査ログへ記録する
脱獄と幻覚は安全性と業務品質を同時に損なう
答えは、脱獄が本来制限された出力を引き出そうとする試みであり、幻覚は根拠のない内容をもっともらしく生成する現象です。前者は安全ポリシー、後者は業務判断の信頼性を損なうため、別の基準で測定する必要があります。
脱獄テストでは、役割設定、翻訳、要約、仮想的な依頼など、制約を迂回しようとする入力群を準備します。危険な内容を具体化させるのではなく、モデルが拒否、注意喚起、代替案の提示を一貫して行えるかを評価します。
幻覚テストでは、社内に存在しない規程名や未登録の商品情報を質問します。回答が「不明」と明示できるか、根拠文書を正しく引用するか、確信度に応じて人間への確認を促すかを、業務シナリオに沿って確認します。
- 脱獄は拒否の一貫性と迂回耐性で評価する
- 幻覚は正答率だけでなく不明と答える能力も測る
- 高リスクな回答は人間の確認へ戻す
データ漏えいとシャドーAIは利用経路から把握する
答えは、入力、参照、出力、保存、外部連携のすべてで情報が漏れないかを確認することです。シャドーAIは、承認されていないサービスへ従業員が機密情報を入力することで起きやすく、技術対策だけでは防げません。
検証では、架空の個人情報や機密ラベルを付けたテストデータを用います。会話履歴、モデル提供者への送信設定、埋め込みベクトル、バックアップ、分析ログにデータが残るかを追跡し、保持期間と削除方法を確認します。
対策は一律の利用禁止ではありません。用途ごとに許可するAI、入力可能なデータ区分、承認フローを決め、利用者が安全な選択肢を使えるようにします。教育、DLP、アクセス制御、監査を組み合わせることが現実的です。
- 疑似データで入力からログまでの流れを追跡する
- データ区分ごとに利用可能なAIと用途を定める
- 無許可利用を責めるだけでなく代替手段を提供する
安全な演習は範囲と承認を先に固定する
Rules of Engagementが安全な検証の出発点
答えは、攻撃してよい対象、禁止行為、実施時間、緊急連絡先、中止条件を文書で合意してから始めることです。Rules of Engagementがなければ、善意の検証でもサービス停止、個人情報への接触、委託先との契約違反を招くおそれがあります。
対象にはモデル名、プロンプト、RAGコーパス、API、連携ツール、クラウドアカウントを記載します。同時に、本番環境か隔離環境か、実データを使うか疑似データに置き換えるか、第三者システムへ通信してよいかを明示します。
中止条件は具体的であるほど機能します。想定外のデータ取得、処理遅延の増加、外部送信の兆候、権限外操作が起きた場合は即時停止し、連絡責任者が影響確認と復旧判断を行う体制を整えます。
- 範囲・禁止事項・中止条件を開始前に承認する
- 本番利用時は影響を抑える時間帯と監視を設定する
- 委託先やクラウド提供者との責任分界を確認する
実施フローは発見から再テストまでつなげる
答えは、目的・資産定義、偵察、攻撃、検証、報告、改善、再テストの順で進めることです。全体のスケジュールは約30日間とする設計があり、対象が限定された演習でも、一般的には数週間から1ヶ月程度です。
偵察では、公開画面、API仕様、権限構造、データフロー、プロンプトやツールの関係を整理します。攻撃段階では、OWASP GenAI Security Project、MITRE ATT&CK®、NIST SP 800-115を参照し、網羅性と再現性を保ちながら試験項目を作成します。
報告後は発見事項をチケット化し、担当部署、期限、暫定対策、恒久対策、リスク受容の判断を追跡します。修正を確認せずに閉じると、モデル更新や設定変更で同じ問題が再発するため、再テストを必須工程にします。
| 工程 | 主な作業 | 成果物 |
|---|---|---|
| 準備 | 資産・範囲・承認 | 実施計画 |
| 偵察 | 構成・権限・データ確認 | 攻撃面一覧 |
| 検証 | シナリオ実行・証跡取得 | 再現記録 |
| 改善 | 修正・再評価 | 完了報告 |
- 目的は安全性、機密性、可用性など測定可能な形で定める
- 攻撃記録には入力、出力、時刻、影響、再現手順を残す
- 是正チケットは期限と受容判断を含めて管理する
隔離環境とHuman-in-the-loopで暴走を防ぐ
答えは、危険性のある試験をDockerなどの隔離環境で実施し、重要な判断や外部アクションに人間の承認を介在させることです。自動化は効率を高めますが、検証エージェントの誤検知や幻覚まで自動実行してはいけません。
自律型の評価では、オーケストレータが試験を割り当て、解析エージェントが出力を確認し、評価エージェントが合否を判定し、計画エージェントが次の試験を選ぶ構成が考えられます。それぞれの権限を最小化し、通信先を制限します。
とくに外部API、メール送信、ファイル削除、決済処理のような不可逆操作は、テスト用のスタブへ置き換えるべきです。人間の承認記録を残せば、演習の安全性だけでなく、後日の監査可能性も高められます。
- 評価用エージェントに本番権限を与えない
- 高リスク操作はスタブ化または人間承認にする
- 誤検知と評価の根拠をレビューできるよう保存する
評価結果を防御設計と運用改善へ変える
ガードレールは単一フィルターでは完結しない
答えは、入力、検索、推論、ツール実行、出力、ログ監視に制御を重ねることです。生成AIレッドチームで見つかった問題を、禁止語句フィルターだけで解決しようとすると、表現を変えた攻撃や正当な業務利用で容易に破綻します。
入力では不審な命令や機密情報を検知し、RAGでは文書の出所とアクセス権を検査します。ツール実行では最小権限と承認を適用し、出力では機密パターン、引用元、ポリシー違反を確認する多層設計が有効です。
ガードレールは「静的なルール」ではなく「継続的に改善する仕組み」として運用します。誤って拒否した業務質問と、見逃した危険な質問の両方をレビューし、ルール、モデル、プロンプト、監視閾値を更新します。
- 入力・検索・実行・出力の各地点に制御を置く
- 最小権限と明示承認でエージェントを制限する
- 拒否し過ぎと見逃しの両方を継続的に検証する
KPIは発見件数ではなく修正能力まで測る
答えは、重大度別の再現率、適合率、検知時間、封じ込め時間、修正後の再テスト合格率を追うことです。発見件数が多くても、重要度の低い問題だけを集めている場合があるため、件数単独では防御力を判断できません。
重大度はCritical〜Informationalのように共通尺度で分類し、データ漏えい、権限昇格、外部操作、法令・契約違反への影響を評価します。評価者間の判断差を抑えるため、具体的な証跡と合格条件を事前に定義します。
たとえば検知率は、検知できた攻撃シナリオ数を実施した攻撃シナリオ数で割って測定します。さらに検知から封じ込めまでの時間を追えば、モデルの安全性だけでなく、SOCやCSIRTを含む運用体制の改善点も見えます。
- 重大度と事業影響を結び付けて優先順位を決める
- 検知から封じ込めまでの時間を継続的に測る
- 再テスト合格を是正措置の完了条件にする
ブルーチームとの連携が演習を実効的にする
答えは、攻撃側の発見を、監視・対応を担うブルーチームの検知ルールと手順へ反映することです。レッドチームだけが結果を保有しても、日常運用で検知できなければ、実際の被害を抑える力にはなりません。
パープルチーム形式では、攻撃シナリオを共有しながら、どのログが残るか、どのアラートが鳴るか、誰が判断するかを共同で確認します。失敗した検知は、ログ欠損、閾値、相関ルール、担当分担のどこに原因があるかまで掘り下げます。
経営層には技術用語だけで報告せず、攻撃経路、守れた資産、未対応リスク、必要な意思決定を簡潔に示します。修正予算やリスク受容の判断を得ることで、演習結果が現場任せにならず、組織的な改善へつながります。
- 演習ログをSOCの検知ルール改善へ活用する
- 攻撃・防御・運用部門で再現結果を共同確認する
- 経営層には事業影響と判断事項を明確に報告する
継続評価とガバナンスでAI利用を定着させる
再テストのトリガーを変更管理に組み込む
答えは、モデル更新、システムプロンプト変更、RAGデータ更新、ツール権限変更を再評価のトリガーとして登録することです。一度の演習で安全性を保証するのではなく、変更によって増えた攻撃面を対象に、必要な試験を繰り返します。
一般的には少なくとも年1回の実施、あるいは継続的なレッドチーム演習の導入が推奨されます。ただし、高い権限を持つエージェントや個人情報を扱う用途では、定期日程だけに頼らず、変更のたびに範囲を絞った検証を行うべきです。
変更管理票には、影響する資産、データ区分、追加されたツール、想定利用者、ロールバック方法を記載します。これにより、開発速度を落とさずに、どのテストを再実施する必要があるかを根拠を持って選べます。
- モデル・データ・権限の変更を再評価トリガーにする
- 高リスク用途は年次評価に加えて都度確認する
- 変更内容とテスト範囲を同じ台帳で追跡する
標準と透明性報告を判断の共通言語にする
答えは、ISO 42001のようなAIマネジメントの考え方を利用し、責任者、リスク評価、記録、改善を仕組みとして回すことです。技術チームだけで基準を決めず、事業、法務、プライバシー、監査を含む意思決定の場を設けます。
国際的な説明責任を意識するなら、Hiroshima AI Process Reporting Framework version 2.0のような報告枠組みも参照できます。どのリスクを評価し、どの対策を実施し、どこに残余リスクがあるかを整理する視点は、取引先や利用者への説明にも役立ちます。
日本企業では、個人情報、営業秘密、委託先、国外クラウドの利用条件を演習前に確認することが重要です。証跡の保管場所、閲覧権限、保存期限を定め、テストデータであっても不要な複製を残さない運用を徹底します。
- AIの責任者と承認経路を明確にする
- 評価・対策・残余リスクを説明できる記録を残す
- 委託先と国外クラウドを含めたデータ管理を確認する
市場動向を導入判断ではなく実行力へ生かす
答えは、市場の成長を導入の根拠にするだけでなく、自社に必要な評価能力と運用体制を見極める材料にすることです。AIレッドチームサービス市場は2025年のUSD 1.45億から、予測期間2026-2035年の間に29.72%のCAGRで成長し、USD 19.57億が見込まれています。
地域別では、北アメリカは2025年の市場の42%を占める市場を支配しました。一方、アジアパシフィックは、約25%の市場シェアを誇る、最も急速に成長する地域市場です。外部支援の選定では、地域性よりも自社データ、言語、業界規制への理解を確認しましょう。
費用対効果は、外部委託の価格だけで測れません。社内チームが日常の変更を評価し、外部専門家が独立した視点や高度な攻撃検証を担う組み合わせが有効です。ALION株式会社のように開発チームと伴走できる体制では、発見から改修、再評価までを開発工程へつなげやすくなります。
- 市場規模よりも自社の運用能力と対象範囲を優先する
- 外部支援には日本語、データ管理、改修支援の適合性を確認する
- 社内評価と第三者評価を組み合わせて継続性を確保する
まとめ
生成AIの安全性は、導入時の設定だけで確保できません。資産と権限を整理し、現実的な攻撃シナリオで弱点を検証し、ガードレール、監視、修正、再テストへ結び付けることで、AIを安心して業務価値へ変えられます。
要点
- 対象をモデル、RAG、アプリ、エージェント、基盤の五層で整理する
- 演習は承認済みの範囲と中止条件を定め、隔離環境で安全に行う
- 発見件数ではなく、検知・封じ込め・再テスト合格までを継続測定する
- 変更管理とガバナンスへ再評価を組み込み、改善を止めない
- 社内の運用知識と外部の独立した検証視点を組み合わせる
まずは、現在利用しているAIの一覧、扱うデータ、接続する外部ツール、管理責任者を書き出してください。その台帳を起点に小さな検証範囲を定めれば、過度に広い演習を避けながら、優先度の高いリスクから着実に改善できます。
よくある質問
Q1. 生成AIレッドチームは脆弱性診断だけで代替できますか?
完全には代替できません。脆弱性診断は実装や設定の欠陥を確認しますが、生成AIではプロンプトインジェクション、脱獄、幻覚、RAG経由の情報抽出、エージェントの権限乱用など、自然言語と行動制御を含む評価が必要です。
Q2. 最初に評価すべきAIシステムは何ですか?
個人情報・機密情報を扱うもの、外部ツールを実行できるエージェント、顧客へ直接回答するチャットボット、広範な社内文書を検索するRAGから優先します。データの重要度、権限の強さ、外部公開の有無で優先順位を付けます。
Q3. 外部ベンダーへ依頼する場合の確認点は?
AI特有の攻撃知識だけでなく、対象範囲の設計、隔離環境、安全管理、証跡の取り扱い、修正支援、再テストの可否を確認してください。自社の業務、データ区分、法務・プライバシー要件を理解できる体制も重要です。
Q4. 演習で危険なプロンプトを本番環境へ送ってもよいですか?
承認されたRules of Engagementと中止条件がない限り、送るべきではありません。可能な限り隔離環境と疑似データを使い、本番で必要な場合も低リスクの試験から段階的に実施し、監視担当と緊急連絡体制を用意します。
Q5. AIモデルを更新したら再評価は必要ですか?
必要です。モデル更新に加え、システムプロンプト、RAGデータ、ツール権限、認証方式、外部連携の変更も攻撃面を変えます。変更内容に応じて対象を絞り、既知の重要シナリオを回帰テストとして再実施します。
参考文献・出典
 # グローバルAIレッドチームサービス市場需要…
www.sphericalinsights.com
 # レッドチーム演習サービス **MITRE ATT&CK®** および **Cyber…
zuso.ai
[](/) * [English](/en) * Japan What’s New * ニュースリリース、お知らせ等 * セミナー&イベント…
www.intellilink.co.jp