2026.09.17
AI権限管理で守る安全なAI活用の設計図
IT関連
AI権限管理は、生成AIやAIエージェントに「誰が、何を、どこまで実行できるか」を割り当て、継続的に見直す仕組みです。便利さを優先して接続を広げるほど、意図しない情報参照やデータ更新の危険も大きくなります。
チャット利用だけでなく、AIがSaaS検索、顧客情報の参照、メール送信、購買申請まで担う場面が増えています。人のアカウントを流用したり、共有トークンを渡したりする運用では、操作主体と責任の所在を後から追跡できません。
本記事では、AI権限管理の基本、AIシャドーITの発見方法、社内AIガバナンスの体制、社内AIルールブックへの落とし込み、生成AI利用ログを使うAI監査対応までを、導入順に解説します。
AI権限管理の基本は固有IDと最小権限
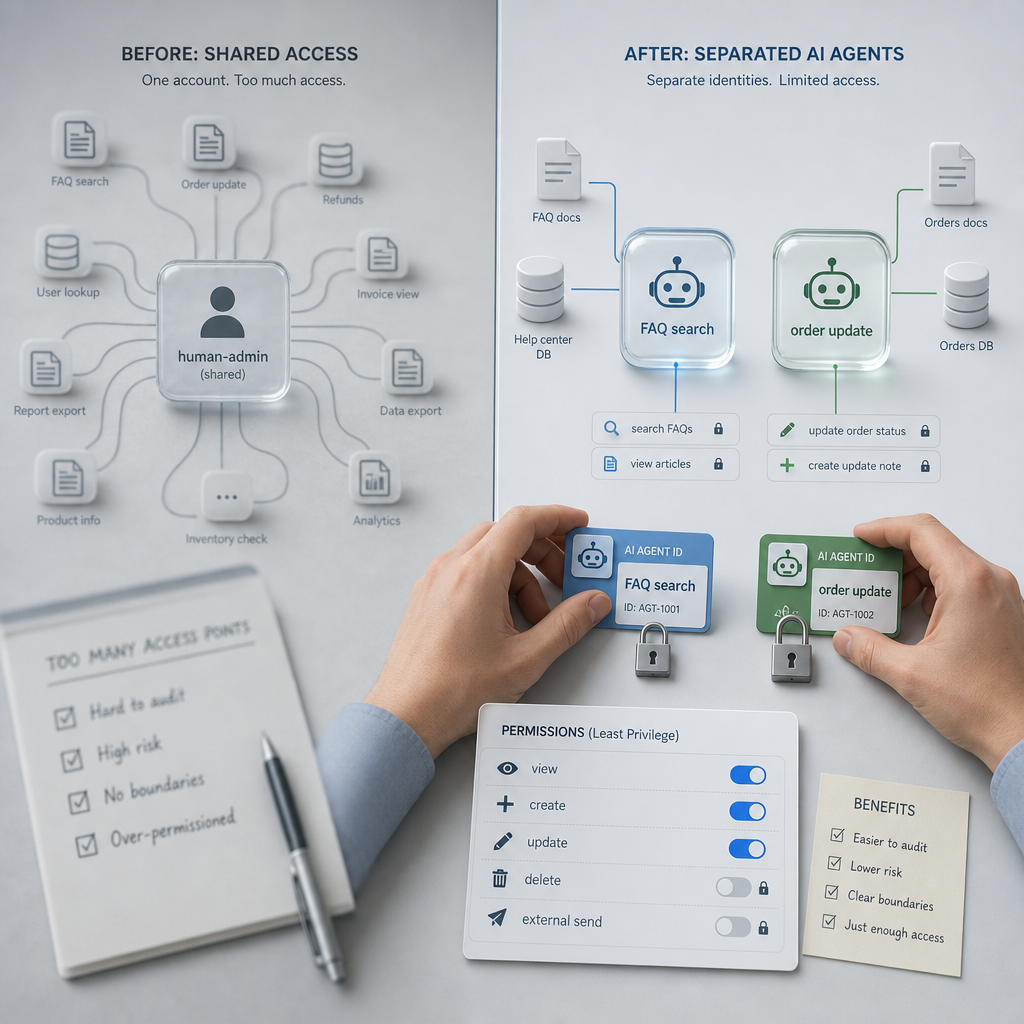
AIエージェントを人のアカウントから分離する
AI権限管理の出発点は、AIエージェントに固有IDを付与することです。利用者の個人IDや部署共通IDを使い回すと、AIの操作なのか人の操作なのかを区別できず、事故時の調査と責任分界が崩れます。
AIエージェントのIDには、用途、所有部門、接続先、データ分類、権限の有効期限をひも付けます。たとえば「営業FAQ検索用」と「受発注更新用」は、同じモデルを利用しても別IDにし、アクセス範囲を混在させない設計が必要です。
アイデンティティ上の論点は認証だけではありません。図表3では、AIエージェントがもたらすアイデンティティ上のリスクとして「a. 認証の曖昧化」から「i. 相互運用性の欠如」までの9項目を整理している。
- AIごとに用途と所有者を登録する
- 人間用ID・共有IDをAI処理に流用しない
- 接続先、データ区分、有効期限を台帳化する
最小権限は操作単位とデータ単位で決める
最小権限とは、AIが業務目的を達成するために必要な権限だけを、必要な期間だけ与える原則です。閲覧、作成、更新、削除、外部送信を分け、同じ「顧客データへのアクセス」でも必要な操作を細分化します。
権限モデルは一つに固定する必要はありません。定型業務には役割ベース、案件や機密区分が変動する業務には属性ベース、例外的な高権限には短時間だけ有効なJust-In-Time権限を組み合わせるのが実務的です。
特に削除、送金、対外メール、権限変更は破壊的操作として扱います。通常の10倍のデータ削除を試みる挙動や、金額が10万円以上の処理は、AI単独で完結させず人の承認へ切り替える条件を定めましょう。
| 項目 | RBAC | ABAC | Just-In-Time権限 |
|---|---|---|---|
| 向く業務 | 定型業務 | 条件変動業務 | 例外作業 |
| 判定軸 | 役割 | 属性・状況 | 承認後の時間 |
| 権限期間 | 継続付与 | 条件適合中 | 短時間 |
| 主な注意点 | 役割肥大化 | 属性設計の複雑化 | 承認遅延 |
- 読み取りと書き込みの権限を分離する
- 高リスク操作には金額・件数・対象範囲の上限を置く
- 一時権限は期限切れ時に自動失効させる
認証・認可・委任を別々に統制する
安全なアクセス制御では、「本人確認」である認証と、「何を許可するか」である認可を分けます。さらにAIエージェントでは、利用者がAIへ委任した範囲まで明示し、委任された権限を無制限に再委任させないことが重要です。
AIが1日に何百回も操作する世界では、人間が毎回承認することは現実的ではありません。そのため、低リスクの読み取りは自動化し、高リスクの書き込みだけ承認を求めるHuman-in-the-Loopを設計します。
設計は第1段階:読み取りだけでつなぐことから始めます。次に第2段階:書き込みを人の承認つきで解禁する、最後に第3段階:統制の仕組みとの統一を行うという順番なら、影響範囲を抑えながら拡張できます。
- 認証、認可、委任の記録を分離する
- 再帰的な権限委任を原則禁止する
- 高リスク操作だけ承認フローへ送る
接続先を可視化してAIシャドーITを減らす
AIシャドーITは利用禁止だけでは防げない
AIシャドーITは、承認されていないAIツールや連携を社員が独自に利用する状態です。便利な外部サービスを全面禁止するだけでは、現場がより見えにくい経路へ移るため、許可された安全な選択肢を用意することが対策の前提になります。
まず、ブラウザ利用、APIキー発行、SaaS連携、個人契約、社内データの持ち出し経路を棚卸しします。ツール名だけでなく、利用部署、用途、入力データ、出力の利用先、外部送信の有無を記録すると優先順位を付けられます。
棚卸しでは「未承認だから即停止」と決めつけず、業務価値と危険度を評価します。低リスクの文章要約なら承認ツールへ移行しやすい一方、顧客データやソースコードを扱う連携は、先に接続遮断と調査が必要です。
- 検出対象をWeb、API、SaaS、端末に広げる
- 未承認利用の目的をヒアリングする
- 代替となる承認済み環境を提示する
MCPとAPIの接続境界を明確にする
MCPは、2024年11月に生成AIの基盤モデルClaudeで知られるAnthropic社が発表したプロトコルになります。AIエージェントと外部ツールを接続しやすくする一方、接続先のツール定義が不正に改変されるツールポイズニングにも注意が必要です。
インターネット上に公開されているMCPサーバー(AIエージェント側から見た各サービスの窓口にあたるもの)は、2025年12月時点で1万を超えています。公開サーバーを安易に業務環境へ接続せず、許可リスト、提供元確認、スコープ審査を設けましょう。
2026年6月、社内のID基盤(Microsoft Entra IDやOktaなど)でMCPの接続先を一括管理する仕組み(Enterprise-Managed Authorization)が正式版になりました。既存IAMに接続管理を寄せると、退職・異動時の失効も一貫して実施できます。
- MCPサーバーは提供元・権限・更新履歴を審査する
- APIトークンはAI専用に発行する
- 接続先を許可リスト方式で制限する
検出から廃止までをライフサイクル化する
AIエージェントは、導入時の承認だけで終わらせず、検出、登録、権限発行、定期レビュー、失効、廃止までを管理します。担当者異動や業務変更で不要になった接続が残ると、過剰権限が静かに蓄積します。
台帳には、固有ID、オーナー、利用目的、モデル、接続先、権限、データ分類、承認者、ログ保管先、緊急停止手順を記載します。CMDBや資産管理台帳と連携すれば、AIだけを例外管理せずに済みます。
MCPの2026年7月28日に公開された「2026-07-28版」は、2024年の登場以来もっとも変更の大きい改訂です。仕様変更を追えない接続は放置せず、検証環境で再審査してから本番へ反映する運用が必要です。
- 全AIエージェントに所有者を置く
- 四半期ごとに権限と接続先を棚卸しする
- 廃止時はトークン、鍵、連携設定を同時に無効化する
社内AIガバナンスを機能する組織にする
社内AIガバナンスは意思決定の仕組みである
社内AIガバナンスは、AI利用を禁止する制度ではなく、価値とリスクを判断して安全な活用を継続する仕組みです。情報セキュリティだけでなく、法務、品質、倫理、業務責任、説明責任を横断して扱います。
AIガバナンスの対象は、モデルだけではありません。入力データ、プロンプト、RAGの参照先、外部ツール、生成物、操作する人とAI、ログ、委託先までを一つの利用単位として評価する必要があります。
日本においては政府AI戦略会議での検討、パブリックコメントを経て2024年4月に総務省・経産省から「AI事業者ガイドライン」が発行されています。自社の規程は、こうした原則を現場の承認と運用に翻訳して初めて機能します。
- 技術・法務・業務の観点を一つの審査に集める
- AI利用単位をデータから出力まで追跡する
- 原則を具体的な申請・承認手順に変換する
AI責任者とAI委員会の役割を分ける
AI責任者は、個別案件の所有者として、目的の妥当性、データ利用、出力レビュー、事故時の初動に責任を持ちます。一方のAI委員会は、全社共通の基準、例外承認、高リスク案件、再発防止策を決める場として設計します。
AI委員会を情シスだけで構成すると、業務価値や顧客影響を判断しにくくなります。事業部、情報システム、セキュリティ、法務、個人情報、内部監査を含め、案件に応じて購買や広報も招集できる体制が適しています。
専任組織がない企業でも、月次の定例会と相談窓口から始められます。重要なのは会議の回数より、申請の判断根拠、条件付き承認、未対応課題、見直し期限を記録し、現場へ返すことです。
- AI責任者は案件の運用責任を負う
- AI委員会は共通基準と例外を判断する
- 承認結果と条件を台帳に残す
AIリスク評価は影響度と自律性で判定する
AIリスク評価では、扱うデータの機密性、出力の影響、外部送信、自律実行、対象人数、説明可能性を評価します。単に「生成AIかどうか」で分けず、業務で何を参照し、何を変えられるかを基準にするのが要点です。
低リスクは公開情報の要約や下書き作成、中リスクは社内限定情報の検索支援、高リスクは個人情報、顧客対応、採用判断、金銭やデータ変更を伴う処理として扱えます。高リスクほど承認者、検証、ログ、再評価を増やします。
評価結果は導入前だけでなく、モデル変更、接続先追加、業務範囲拡大のたびに更新します。50%以上の確率で不安全な動作を示す。という検証結果を軽視せず、危険な指示への耐性も確認項目に含めるべきです。
- データ・操作・影響範囲を別々に採点する
- 高リスク用途は人による最終判断を必須にする
- 変更時には再評価と再承認を行う
社内AIルールを現場が守れる形にする
生成AI社内ポリシーは禁止事項だけにしない
生成AI社内ポリシーは、許可される使い方と相談先を明示する文書です。禁止事項だけを並べると、現場は判断できず、便利な外部ツールへ流れやすくなります。業務で使える承認済みツールと入力条件を先に示しましょう。
最低限、入力してよい情報、入力禁止情報、生成物の確認責任、外部公開前のレビュー、AIによる自動実行の禁止・許可条件、違反時の連絡先を定めます。個人情報、顧客秘密、未公開情報、認証情報は特に明確な扱いが必要です。
EUでは、2024年5月に世界初のAI開発・運用に関する規制をまとめた、「AI法(Artificial Intelligence Act)」が策定されました。海外顧客や海外拠点がある企業は、国内ルールだけで十分とせず、適用範囲を法務と確認しましょう。
- 許可ツールと利用目的を具体的に示す
- 機密区分ごとに入力可否を定める
- 生成物の最終責任者を明記する
社内AIルールブックは役割別に書き分ける
社内AIルールブックは、全社員向けの短い基本ルールと、開発、情シス、管理職、監査担当向けの運用手順を分けると定着します。全員に高度な技術統制を読ませるより、役割ごとの判断を迷わせない構成が有効です。
利用者向けには、承認済みツール、入力禁止データ、出力のファクトチェック、困ったときの連絡先を数百文字程度で示します。開発者向けには、APIキー管理、評価記録、脆弱性対応、プロンプトとツール定義の変更管理を追加します。
社内AIルールは、半年から1年に一度の定期改定に加え、重大な事故、規制変更、モデルや接続仕様の変更時に臨時改定します。改定履歴と適用日を残し、旧版を参照させない導線も整えることが大切です。
- 全社員版は短く、行動基準を中心にする
- 専門担当版には技術・監査手順を追加する
- 版管理、周知、理解確認をセットで実施する
教育と承認導線でルールを日常業務へ埋め込む
ルールを配布しただけでは、社内AIルールは機能しません。AI利用画面、申請ポータル、社内ナレッジ、研修に同じ判断基準を組み込み、使う瞬間に確認できる状態を作ることが重要です。
たとえば、機密データを含む可能性があるプロンプトには注意喚起を出し、未承認ツールの利用申請へ誘導します。申請が遅い、質問先が不明といった摩擦を減らすほど、AIシャドーITを抑えやすくなります。
ALION株式会社のように、システム開発と伴走型の支援を組み合わせる体制では、要件定義の段階で利用者、接続先、データ分類、承認者を整理できます。開発後の運用を想定して権限設計を組み込むことが重要です。
- 利用画面から申請・相談へ遷移できるようにする
- 実際の業務例で教育する
- 研修後の質問と改善要望を収集する
生成AI利用ログでAI監査対応を強くする
生成AI利用ログは責任追跡の基盤になる
生成AI利用ログは、誰がどのAIに何を依頼し、どのデータへアクセスし、どの操作を実行したかを記録する証跡です。ログがなければ、誤回答、情報流出、誤更新が起きた際に原因を特定できません。
最低限残すべき項目は、時刻、利用者ID、AIエージェントID、認証方法、依頼の要約、参照データ、接続ツール、認可結果、実行操作、承認者、結果、エラー、トークン失効履歴です。秘密情報はマスキングして保管します。
ログは単なる保存データではなく、異常検知にも使います。深夜の大量取得、普段と異なるSaaS接続、権限昇格の試行、短時間の大量削除などを検知し、AI責任者へ通知するルールを整備します。
- 人・AI・ツール・データ・操作を関連付けて記録する
- プロンプト原文は機密性を考慮してマスキングする
- SIEMなどで異常行動を継続監視する
生成AI監査は証拠と再現性を確認する
生成AI監査では、ポリシーの有無だけでなく、実際に権限が適用され、例外が承認され、ログで検証できるかを確認します。文書とシステム設定、利用実態が一致していることが監査の中心です。
監査証拠としては、AI台帳、リスク評価票、承認記録、権限設定、接続先一覧、教育記録、生成AI利用ログ、インシデント記録、定期棚卸しの結果を関連付けます。証拠の保管場所と閲覧権限もあらかじめ定義します。
AI監査対応を効率化するには、案件ごとに証跡を後追いで集めないことです。申請、承認、プロビジョニング、ログ収集、棚卸しをワークフローでつなぎ、監査時に同じIDから一連の記録を参照できるようにします。
- 文書・設定・実ログの一致を確認する
- 証跡の保管場所と保管責任者を決める
- 監査要求に備えた出力手順を定期演習する
緊急停止と復旧の順序を事前に決める
インシデント時は、原因を調べながらAIに処理を続けさせないことが原則です。キルスイッチでエージェントを停止し、次に短期トークン、APIキー、MCP接続、SaaSセッションの順で無効化して影響拡大を止めます。
停止後は、生成AI利用ログから対象期間、実行された操作、参照・送信されたデータ、承認の有無を確認します。法務、セキュリティ、業務部門、必要に応じて顧客対応担当が、通知や復旧の判断を共同で進めます。
統制は事業成果を止めるためのものではありません。適切な権限設計のもとで、70%の完結率で5,000件近い入電削減に成功した事例もあります。安全な自動化範囲を広げるには、止め方と再開条件を先に決めておくことが不可欠です。
- 停止対象と無効化順序を手順書に明記する
- 定期的に緊急停止の演習を行う
- 復旧は原因、影響、再発防止策の承認後に行う
まとめ
AI権限管理は、AIに固有IDを与え、最小権限、接続先管理、承認、ログ、緊急停止を一つのライフサイクルとして運用する取り組みです。社内AIガバナンスと現場の使いやすさを両立させることで、AIシャドーITを抑えながら安全な活用を広げられます。
要点
- AIエージェントは人のIDと分離し、用途別の固有IDで管理する。
- 読み取り・書き込み・外部送信・削除を分け、最小権限を徹底する。
- AI責任者、AI委員会、社内AIルールブックを連動させる。
- 生成AI利用ログを証跡と異常検知に使い、監査と事故対応に備える。
- 小さな読み取り連携から始め、承認付きの書き込みへ段階的に広げる。
まずは、社内で動いているAIツール、AIエージェント、API、MCP接続を一覧化し、所有者と権限を確認してください。現状把握ができれば、優先度の高い接続から安全なAI権限管理へ移行できます。
よくある質問
Q1. AI権限管理は通常のID管理と何が違いますか?
通常のID管理に加え、AIエージェント固有のID、委任範囲、ツール接続、AIによる自律操作、生成AI利用ログまで扱う点が異なります。人とAIの操作を区別して追跡できる設計が必要です。
Q2. 小規模な企業でもAI委員会は必要ですか?
大規模な委員会である必要はありません。情シス、業務責任者、法務または外部相談先を決め、月次で高リスク案件と例外申請を確認する最小構成から始められます。
Q3. 生成AI利用ログにはプロンプト全文を保存すべきですか?
調査に必要な証跡は残すべきですが、プロンプトに機密情報や個人情報が含まれる可能性があります。要約、マスキング、アクセス制限、保管期間を組み合わせ、必要最小限で管理してください。
Q4. AIシャドーITを見つけたときは直ちに処分すべきですか?
まず接続範囲と入力データを確認し、高リスクなら停止・証跡保全を優先します。そのうえで利用目的を把握し、安全な承認済みツールや手順を提示することが再発防止につながります。
Q5. AIエージェントに書き込み権限を与えてもよいですか?
可能ですが、読み取りから始め、書き込みは承認付きで限定するのが基本です。対象データ、件数、金額、実行時間を制限し、キルスイッチと復旧手順を準備してから段階的に拡張してください。
参考文献・出典
社内の「情報・人・ツール」を一元化するAIポータル …
www.lumapps.jp
 ![Fujifilm Value from…
www.fujifilm.com
![](data:image/svg+xml;base64,PHN2ZyB3aWR0aD0iMTMyIiBoZWlnaHQ9IjIyIiB2aWV3Qm94PSIwIDAgMTMyIDIyIiBmaWxsPSJub25lIiB4bWxucz0iaHR0cDovL3d3dy53My5vcmcvMjAwMC9zdmciPj…
www.databricks.com